Làm sạch ngay trên đường đi, không chuyển hướng
DDoS processor luôn nằm giữa đường trục của chúng tôi và mạng của Quý khách. Tấn công bị loại bỏ ngay khi đến nơi: không phải chờ phát hiện, chuyển hướng hay sự can thiệp của con người.
Luôn nằm trên đường đi
CPE của Quý khách có phiên eBGP riêng với DDoS processor trong một VLAN dành riêng và nhận tuyến mặc định từ DDoS processor. Đường trục ưu tiên gửi lưu lượng đến các prefix của Quý khách qua DDoS processor. Cả hai chiều đều đi qua lớp bảo vệ.
Không bao giờ rơi vào hố đen
Cứ mỗi 500 ms, một bộ kiểm tra tình trạng xác nhận rằng mặt phẳng dữ liệu đang xử lý kịp lưu lượng. Nếu không, nó tắt BGP và lưu lượng đi thẳng qua PE. Trong phòng thí nghiệm, lưu lượng chuyển sang đường dự phòng trong vòng 1 s và việc chuyển trở lại không gây mất gói tin nào.
< 1 s để chuyển sang đường dự phòng khi mặt phẳng dữ liệu gặp sự cố 0,78–0,97 s, phòng thí nghiệm
Độc lập và nhanh
Thay đổi quy tắc đến DDoS processor chỉ trong vài phần mười giây. Nếu máy chủ điều khiển ngừng hoạt động, DDoS processor vẫn tiếp tục làm sạch theo các quy tắc mới nhất: trong phòng thí nghiệm, 30 phút không có máy chủ điều khiển mà không mất một gói tin nào.
0,1 s để thay đổi quy tắc có hiệu lực trên DDoS processor trung vị 0,096 s, phòng thí nghiệm
Từ tấn công khuếch đại đến tấn công DNS
Mọi loại tấn công đều có trong bộ kiểm thử hồi quy của chúng tôi, với cả biến thể IPv4 và IPv6. Kết quả của mặt phẳng dữ liệu được so sánh với một mô hình tham chiếu theo từng gói tin (410 trên 410 trường hợp khớp).
| Tấn công | Biểu hiện | Cách chúng tôi ngăn chặn |
|---|---|---|
| Khuếch đại (tấn công phản xạ)DNS, NTP, memcached, SSDP, CLDAP, SNMP, NetBIOS… | Các phản hồi khổng lồ từ những máy chủ bị lạm dụng mà Quý khách không hề yêu cầu. | Bộ lọc theo cổng UDP nguồn. Kết hợp với theo dõi kết nối, bộ lọc xử lý được cả khuếch đại DNS, trong khi phản hồi cho các truy vấn của chính Quý khách vẫn đi qua. |
| SYN floodgói tin mở kết nối TCP ồ ạt | Hàng trăm nghìn đến hàng triệu SYN mỗi giây, làm máy chủ quá tải bởi các kết nối nửa mở. | SYN proxy với cookie: kết nối đến máy chủ chỉ được thiết lập sau khi có phản hồi hợp lệ từ máy khách. Thêm vào đó là giới hạn kết nối mới mỗi giây (SYN/s) và loại bỏ SYN đến các cổng đóng. |
| ACK, RST và FIN floodTCP không có kết nối | Gói tin TCP không thuộc về bất kỳ kết nối nào. | Theo dõi kết nối: TCP nằm ngoài kết nối đã thiết lập bị loại bỏ, các kết nối đang diễn ra không bị ảnh hưởng. |
| UDP floodcổng ngẫu nhiên hoặc một cổng duy nhất | UDP ồ ạt đến các cổng không có dịch vụ nào đang chạy, hoặc nhắm vào một dịch vụ duy nhất. | Cổng UDP được phép, giới hạn gói tin mỗi giây cho từng cổng và giới hạn bit/s. |
| Tấn công bằng tên miền phụ ngẫu nhiênDNS water torture | Truy vấn các tên không tồn tại (x7k2q9.your-domain.cz) làm quá tải máy chủ DNS của Quý khách. | Với vùng đang bị tấn công, nó loại bỏ các tên chưa biết trông có vẻ ngẫu nhiên. DDoS processor học các tên đã biết từ phản hồi của máy chủ Quý khách và không bao giờ giới hạn chúng. |
| Các tấn công DNS kháctừ điển, lưu lượng ồ ạt từ một nguồn | Truy vấn theo từ điển, một nguồn với hàng nghìn truy vấn, ANY và AXFR, truy vấn dị dạng. | Giới hạn truy vấn theo nguồn, giới hạn tên chưa biết theo vùng, chặn các loại truy vấn, kiểm tra định dạng. |
| Cạn kiệt bảng kết nối | Kẻ tấn công mở kết nối cho đến khi không còn chỗ trống. | Giới hạn kết nối theo nguồn, rút ngắn thời gian chờ khi bảng đầy từ 80%, đẩy các kết nối nửa mở ra khỏi bảng (không bao giờ đẩy kết nối đã thiết lập). |
| ICMP flood | Ping và các gói ICMP khác ồ ạt. | Giới hạn ICMP. Các thông báo lỗi ICMP cho kết nối của Quý khách (ví dụ Path MTU) vẫn đi qua. |
| Phân mảnh và gói tin dị dạngping of death, land, Xmas, smurf… | Phân mảnh vô nghĩa, tổ hợp cờ TCP không thể xảy ra, nguồn giả mạo từ dải địa chỉ không công khai. | Kiểm tra gói tin, luôn bật và không cần cấu hình. Thêm vào đó là tùy chọn loại bỏ phân mảnh UDP. |
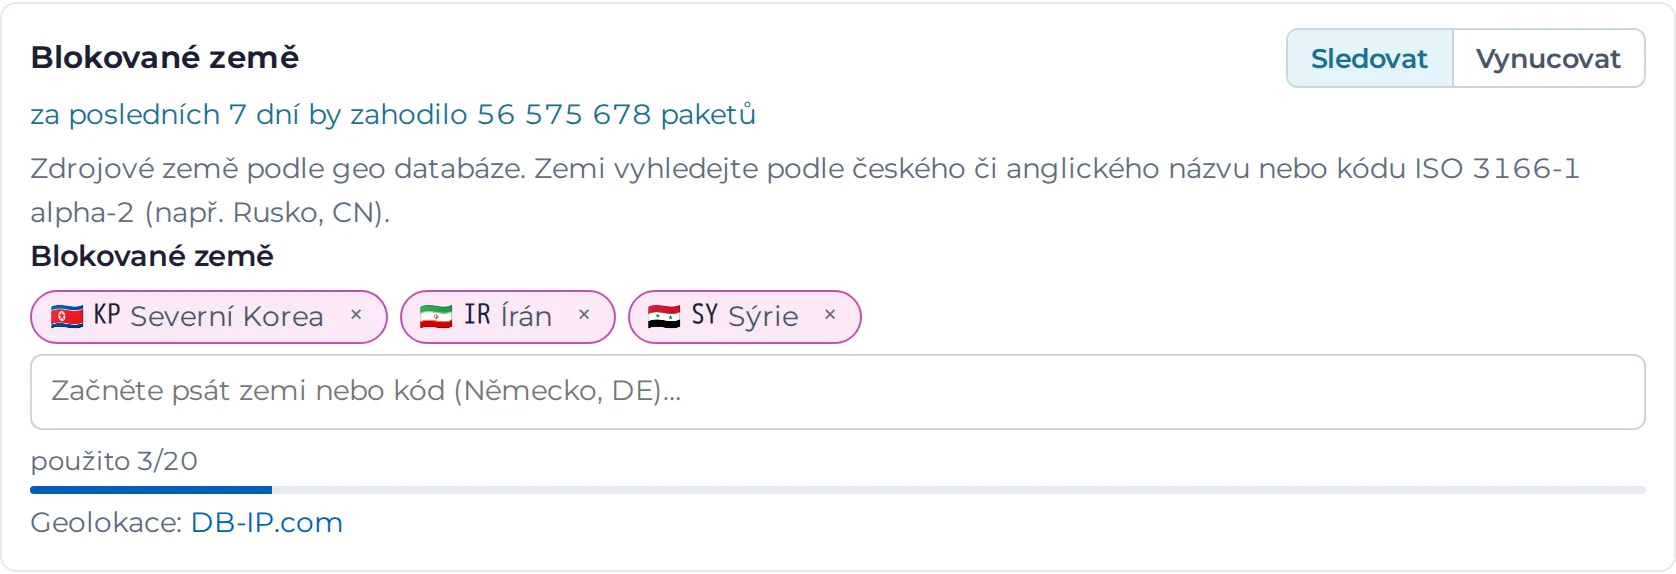
| Lưu lượng từ nguồn không mong muốn | Một mạng từng là nguồn tấn công, hoặc một quốc gia mà Quý khách không mong có lưu lượng đến. | Danh sách chặn prefix và chặn theo quốc gia (định vị địa lý DB-IP, cập nhật hằng tháng). |
| Quá tải vượt dung lượng theo hợp đồng | Bất cứ lưu lượng nào vượt quá dung lượng theo hợp đồng. | Bộ giới hạn tốc độ (policer) theo gói tin và bit bảo vệ đường truyền của Quý khách và các khách hàng khác. |
| Tấn công khối lượng lớnkhối lượng đủ làm nghẽn mạng | Một cuộc tấn công lớn đến mức làm bão hòa các đường kết nối trước cả khi đến DDoS processor. | Một trung tâm scrubbing ở phía thượng nguồn tự động được đưa vào và lọc bỏ tấn công trước khi nó đến đường trục của chúng tôi. |
Bảo vệ không giải mã. Nó chỉ đọc các phần không mã hóa của lưu lượng. Bảo vệ cho TLS và HTTP đang được phát triển, xem lộ trình phát triển.
Bảy bước, mỗi gói tin đều có lý do của nó
Gói tin đi qua các bước theo một thứ tự cố định, và bước đầu tiên loại bỏ nó là bước quyết định. Mỗi gói tin được ghi vào đúng một bộ đếm, nhờ đó trong cổng thông tin Quý khách thấy được từng quy tắc đã loại bỏ bao nhiêu. Các quy tắc do Quý khách tự thiết lập có hai chế độ: giám sát (chỉ đếm những gì sẽ bị loại bỏ) và thực thi.
Luôn áp dụng
Kiểm tra gói tin
Header và độ dài dị dạng, phân mảnh nguy hiểm, tổ hợp cờ TCP không thể xảy ra, land, nguồn từ dải địa chỉ không công khai, broadcast. Không cần cấu hình.
Dung lượng theo hợp đồng
Bộ giới hạn tốc độ (policer) theo gói tin và bit mỗi giây, như quy định trong hợp đồng. Nó bảo vệ đường truyền của Quý khách và các khách hàng khác, và áp dụng cả với các nguồn được cho phép.
Giám sát / thực thi
Chính sách giao thức
Danh sách chặn, danh sách cho phép (quản trị viên), chặn theo quốc gia, giao thức được phép, khuếch đại theo cổng nguồn, cổng UDP và TCP được phép, phân mảnh UDP.
Theo dõi kết nối và SYN proxy
Bảng kết nối hai chiều: TCP ngoài kết nối, UDP đến cổng đóng khi không có kết nối, giới hạn kết nối theo nguồn. SYN proxy với cookie, có thể chỉ bật khi có tấn công.
Lớp ứng dụng: DNS
Truy vấn dị dạng, loại truy vấn bị chặn, giới hạn truy vấn theo nguồn, tên miền phụ ngẫu nhiên và tấn công từ điển với vùng đang bị tấn công. Tên đã biết được học từ phản hồi của máy chủ Quý khách.
Giới hạn theo loại lưu lượng
Kết nối mới (SYN) mỗi giây, gói UDP theo cổng, UDP bit/s, ICMP và các giao thức khác. Mẫu đề xuất các con số dựa trên dung lượng, hoặc chúng tôi tính toán từ lưu lượng của Quý khách.
Lưu lượng sạch
Chuyển đến Quý khách
Lưu lượng được cho qua đi vào VLAN của Quý khách. Phản hồi từ các máy chủ của Quý khách quay lại theo cùng đường đó, nhờ vậy cơ chế theo dõi kết nối thấy được cả hai chiều.
Từng giây, Quý khách biết điều gì đang xảy ra
DDoS processor đếm lưu lượng theo từng giây và tự phát hiện tấn công, ngay cả khi máy chủ điều khiển ngừng hoạt động. Bộ đếm tổng hợp, sự kiện và bảng xếp hạng được gửi đến cổng thông tin. Từng gói tin riêng lẻ hay bản ghi kết nối không bao giờ rời khỏi DDoS processor.
5 s từ khi tấn công bắt đầu đến khi được ghi nhận; việc loại bỏ bắt đầu từ gói tin đầu tiên phát hiện mỗi giây
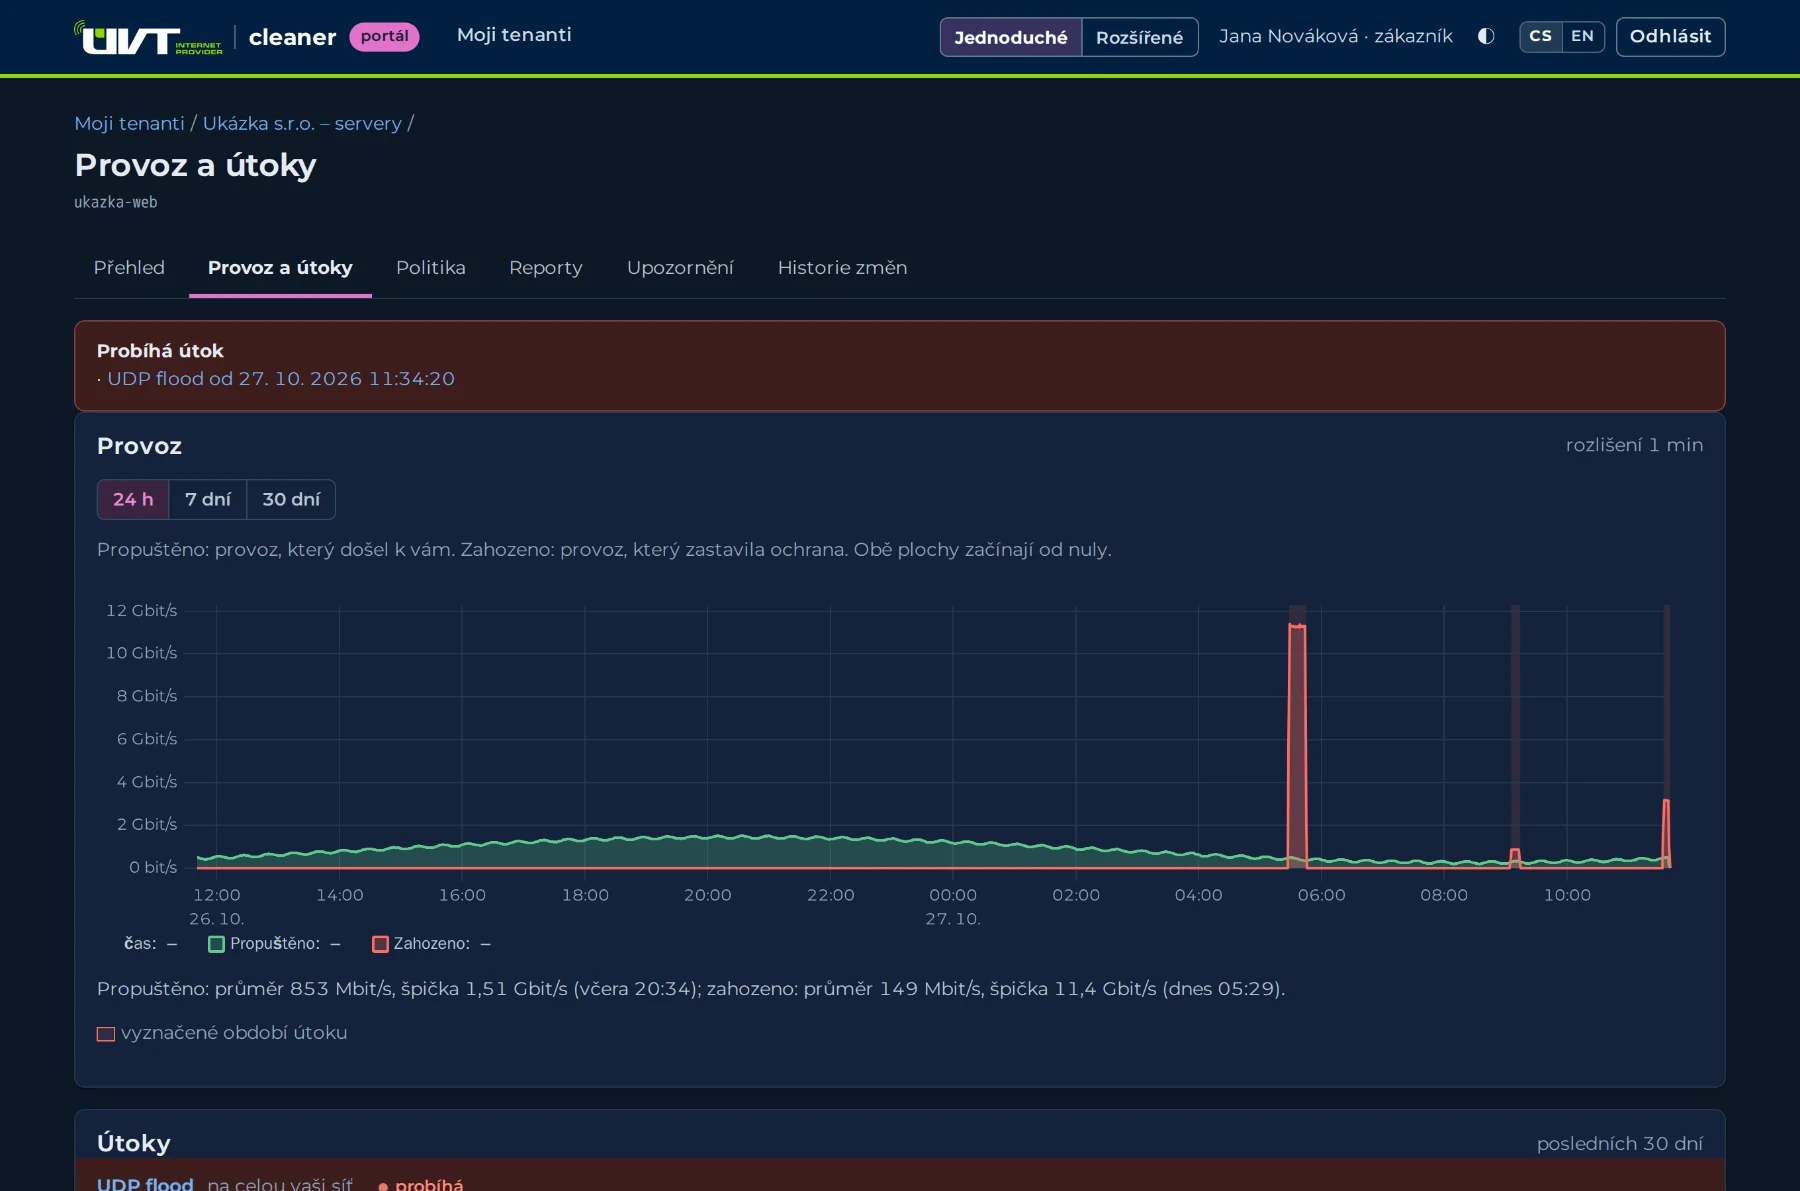
Lưu lượng theo từng giây. Nhận vào, được cho qua và bị loại bỏ, tính bằng gói tin và bit mỗi giây, IPv4 và IPv6 riêng biệt. Khoảng ngắn theo từng giây, khoảng dài hơn theo từng phút. Lịch sử 13 tháng.
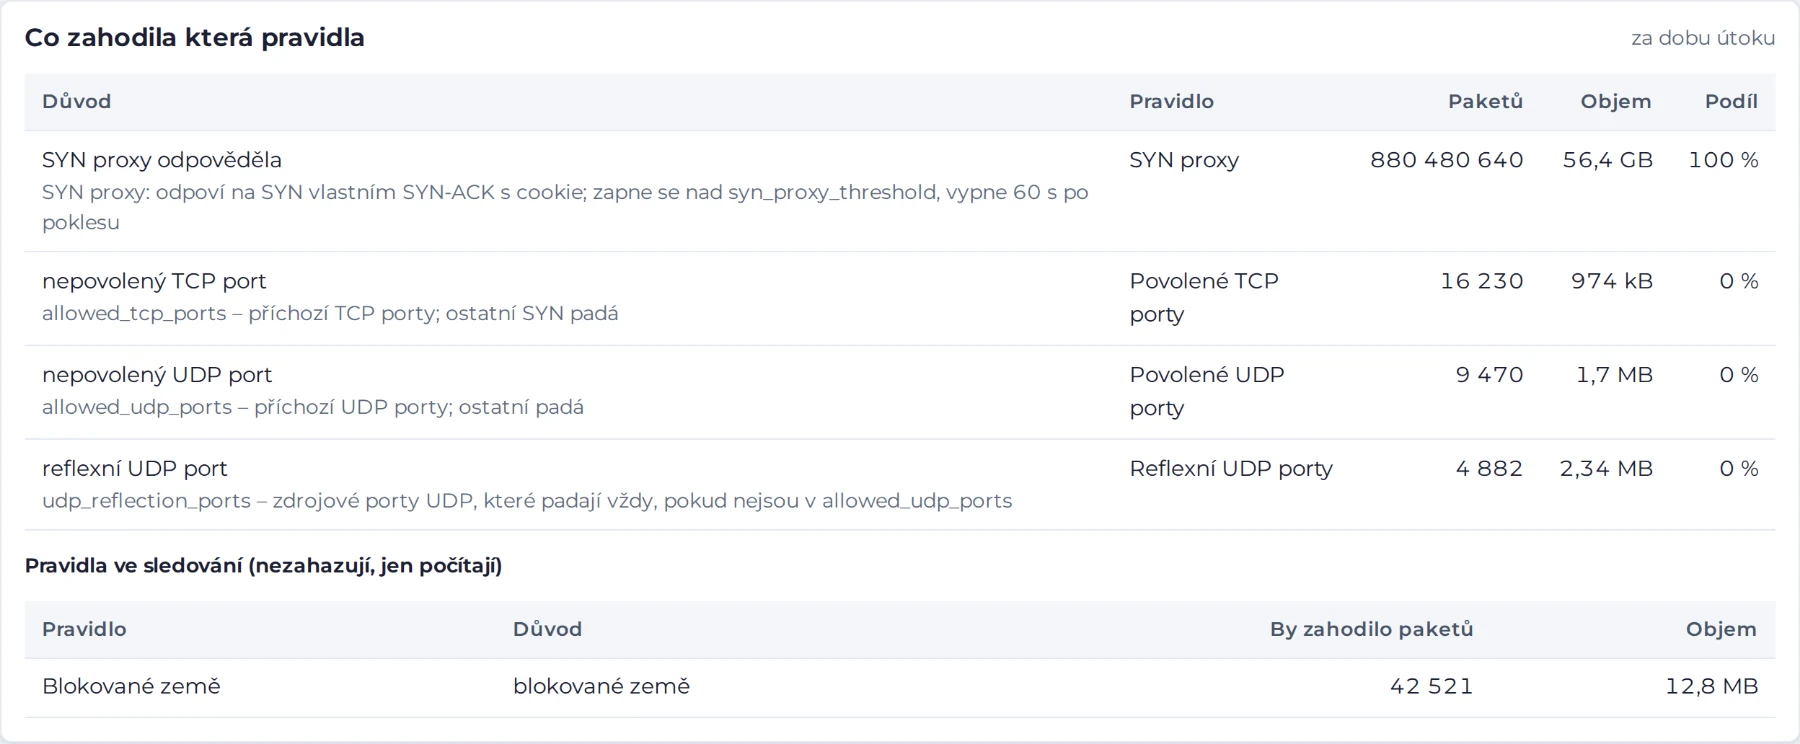
Vì sao lưu lượng bị loại bỏ. Lưu lượng bị loại bỏ theo loại tấn công và theo từng quy tắc cụ thể. Quý khách biết SYN proxy đã chặn bao nhiêu, bộ lọc khuếch đại bao nhiêu và danh sách chặn bao nhiêu.
Lượt khớp ở chế độ giám sát. Các quy tắc ở chế độ giám sát chỉ đếm những gì chúng sẽ loại bỏ. Trước khi bật, Quý khách thấy tác động của chúng lên lưu lượng thực, kể cả dưới dạng xem trước cho 7 ngày qua.
Tấn công. Phát hiện mỗi giây ở cấp độ host, prefix và toàn bộ mạng, kể cả “carpet bombing”. Loại tấn công, mục tiêu, bắt đầu và kết thúc, đỉnh và khối lượng.
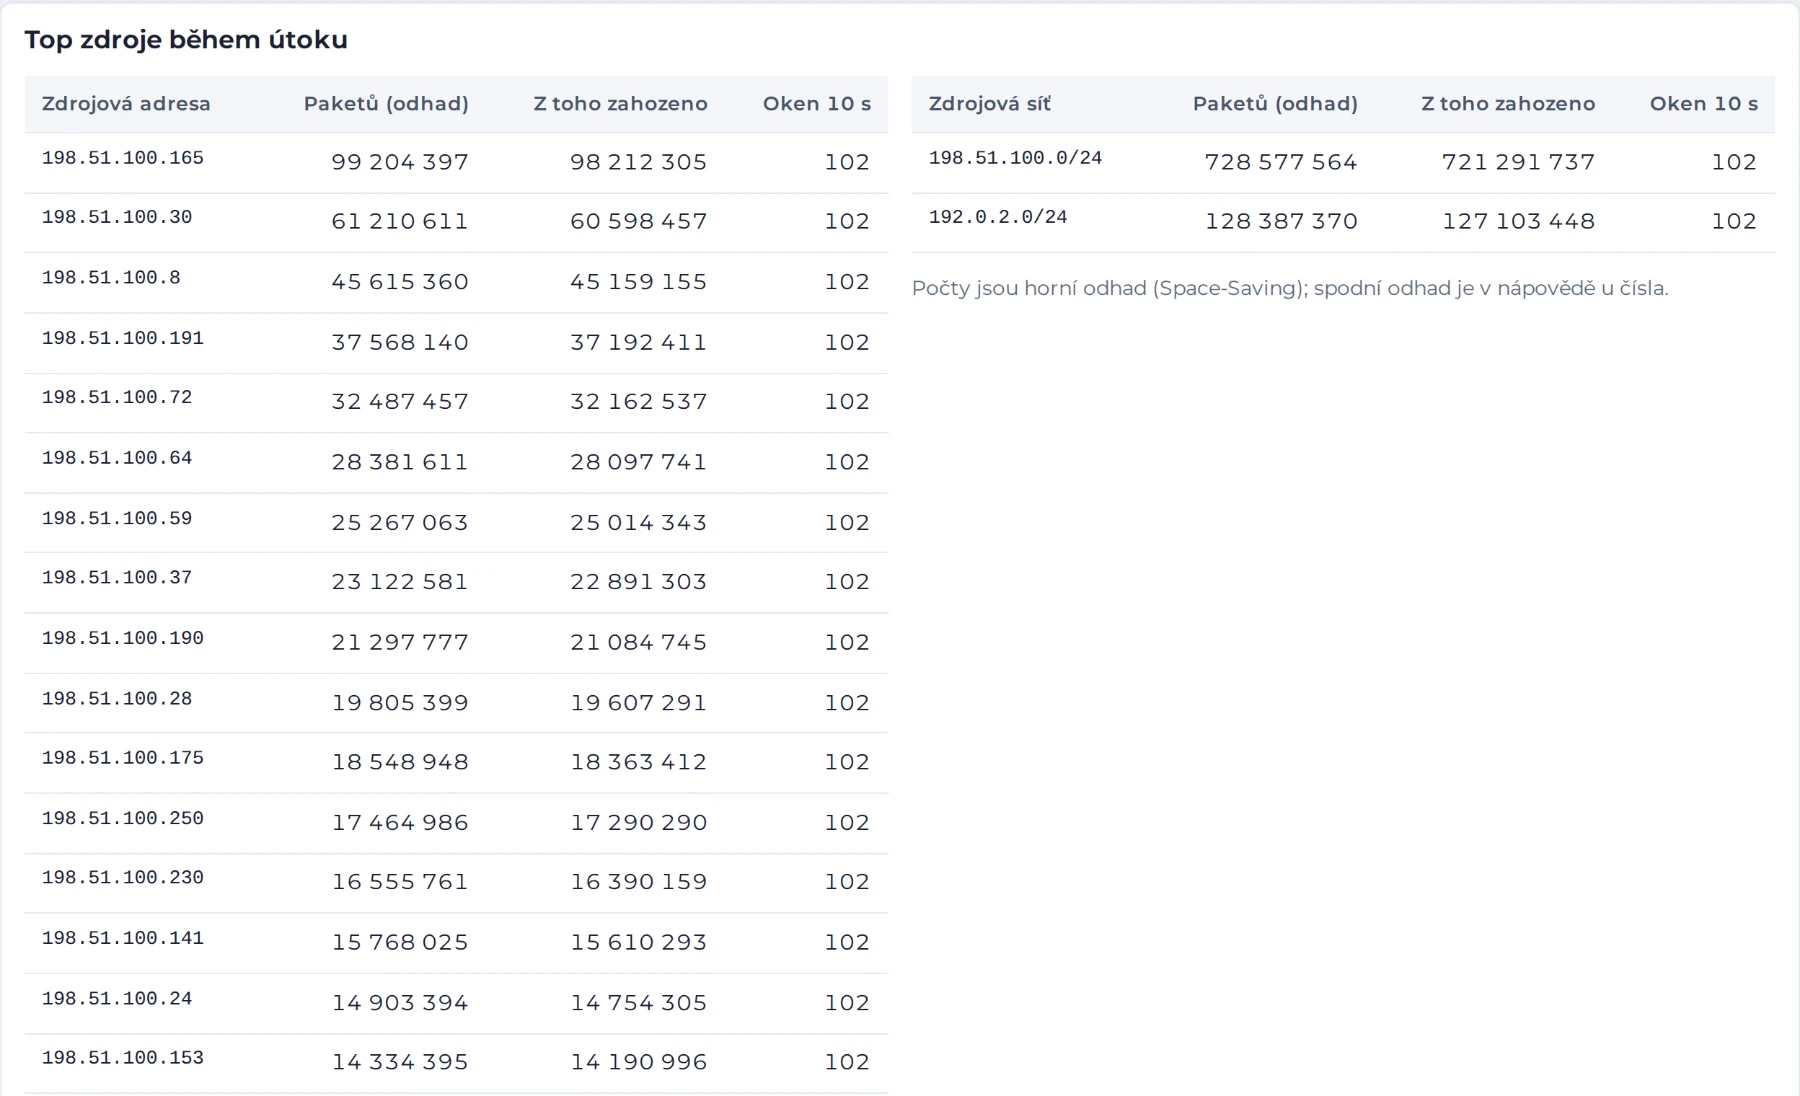
Tấn công đến từ đâu. Trong khi có tấn công, 50 địa chỉ nguồn và 50 mạng (/24, IPv6 /48) hàng đầu, theo chu kỳ 10 s. Hữu ích cho danh sách chặn và báo cáo abuse. Chúng tôi lưu giữ 90 ngày.
Kết nối. Số kết nối đang hoạt động theo loại (đã thiết lập, nửa mở, đang đóng, UDP) và giới hạn của chúng. Quý khách thấy bảng đang đầy dần trước khi bị tràn.
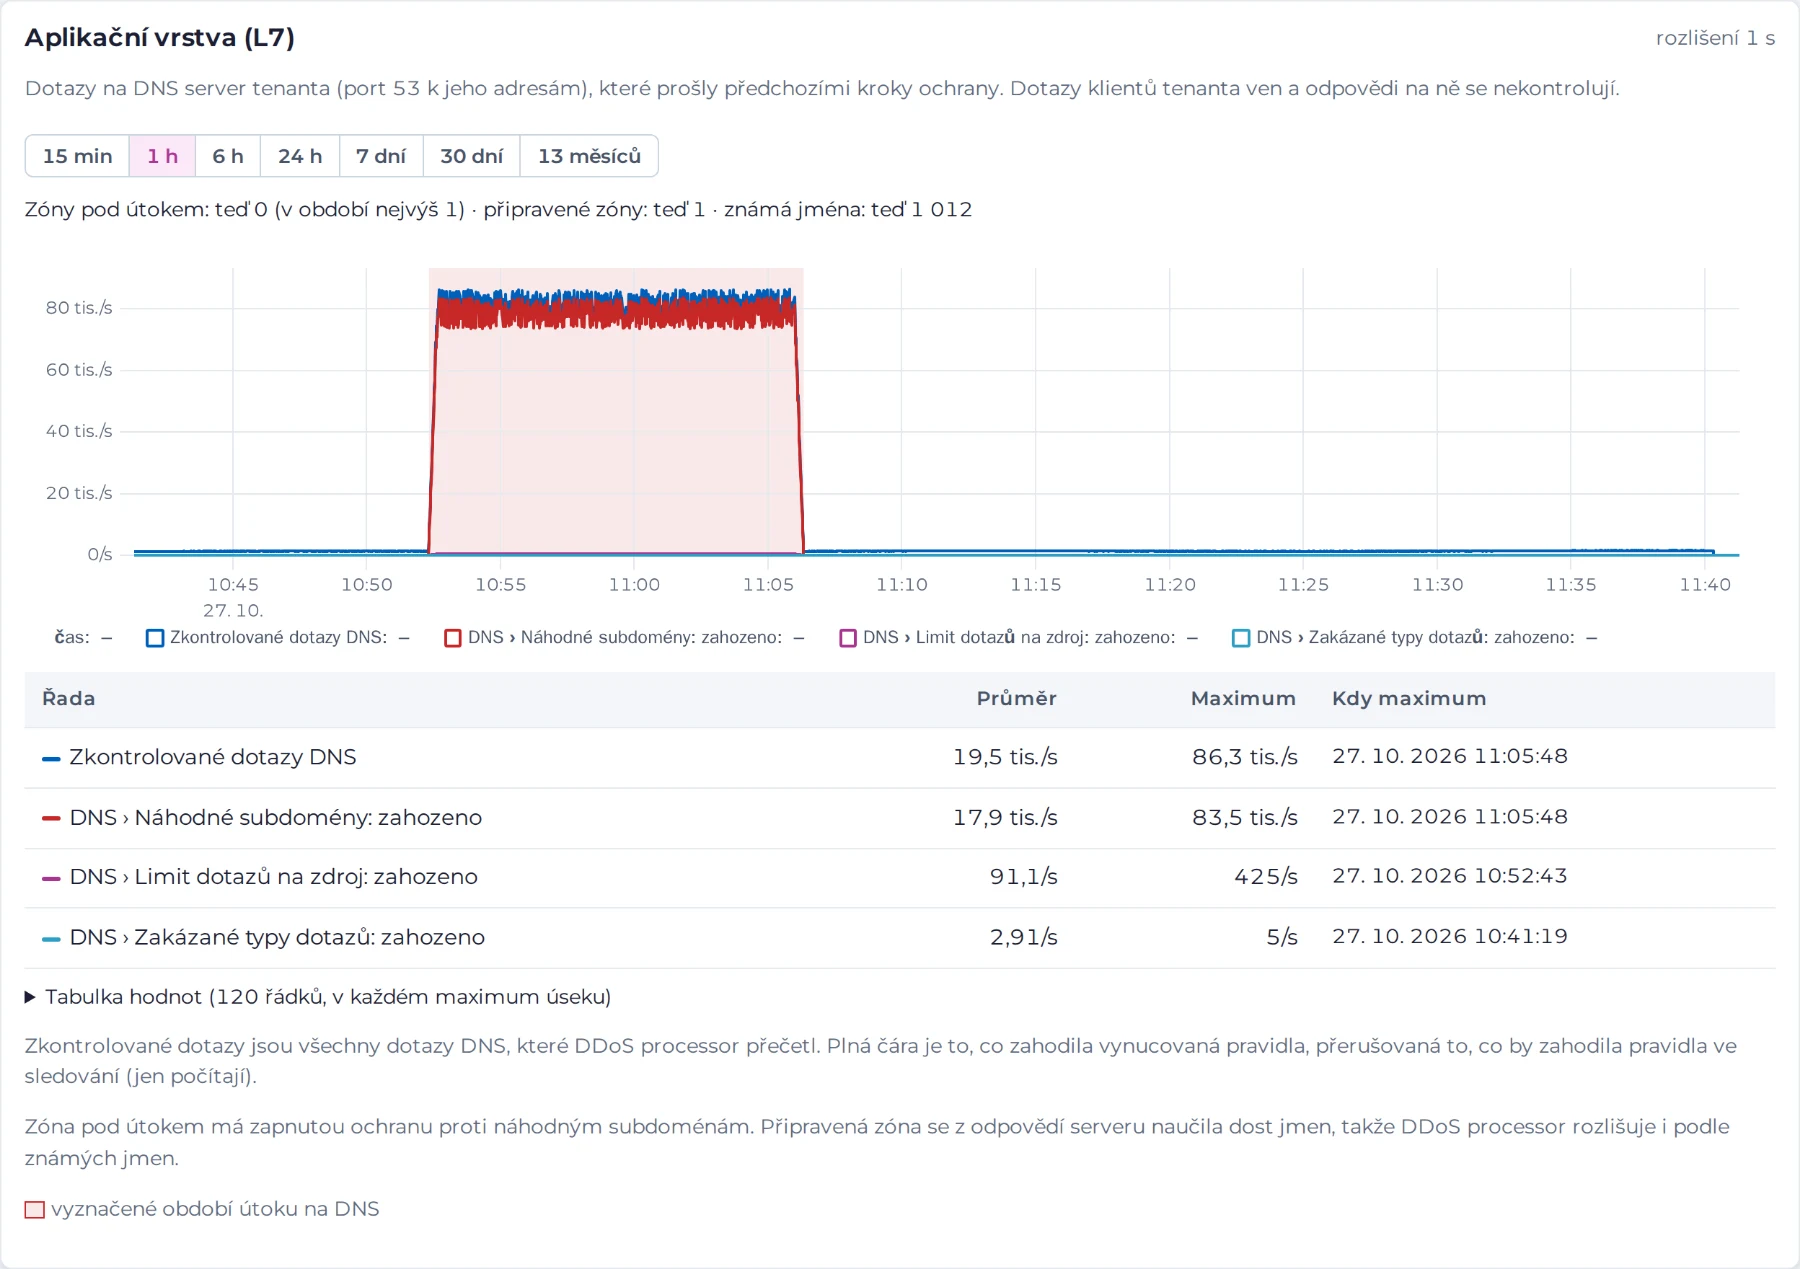
DNS. Truy vấn đã kiểm tra, vùng đang bị tấn công, số tên đã biết. Trong khi có tấn công, các vùng, tên và nguồn truy vấn hàng đầu.
Đường truyền của Quý khách. Trạng thái đường truyền và các phiên BGP (IPv4 và IPv6) tới CPE của Quý khách. Không kèm các chi tiết kỹ thuật mà chỉ đội vận hành của chúng tôi cần.
Giới hạn đề xuất. Chúng tôi đề xuất giới hạn dựa trên 30 ngày lưu lượng không có tấn công. Chỉ với một cú nhấp, Quý khách đưa chúng vào chế độ giám sát và bật sau khi đã kiểm chứng.
Đơn giản hay chi tiết: Quý khách tùy chọn
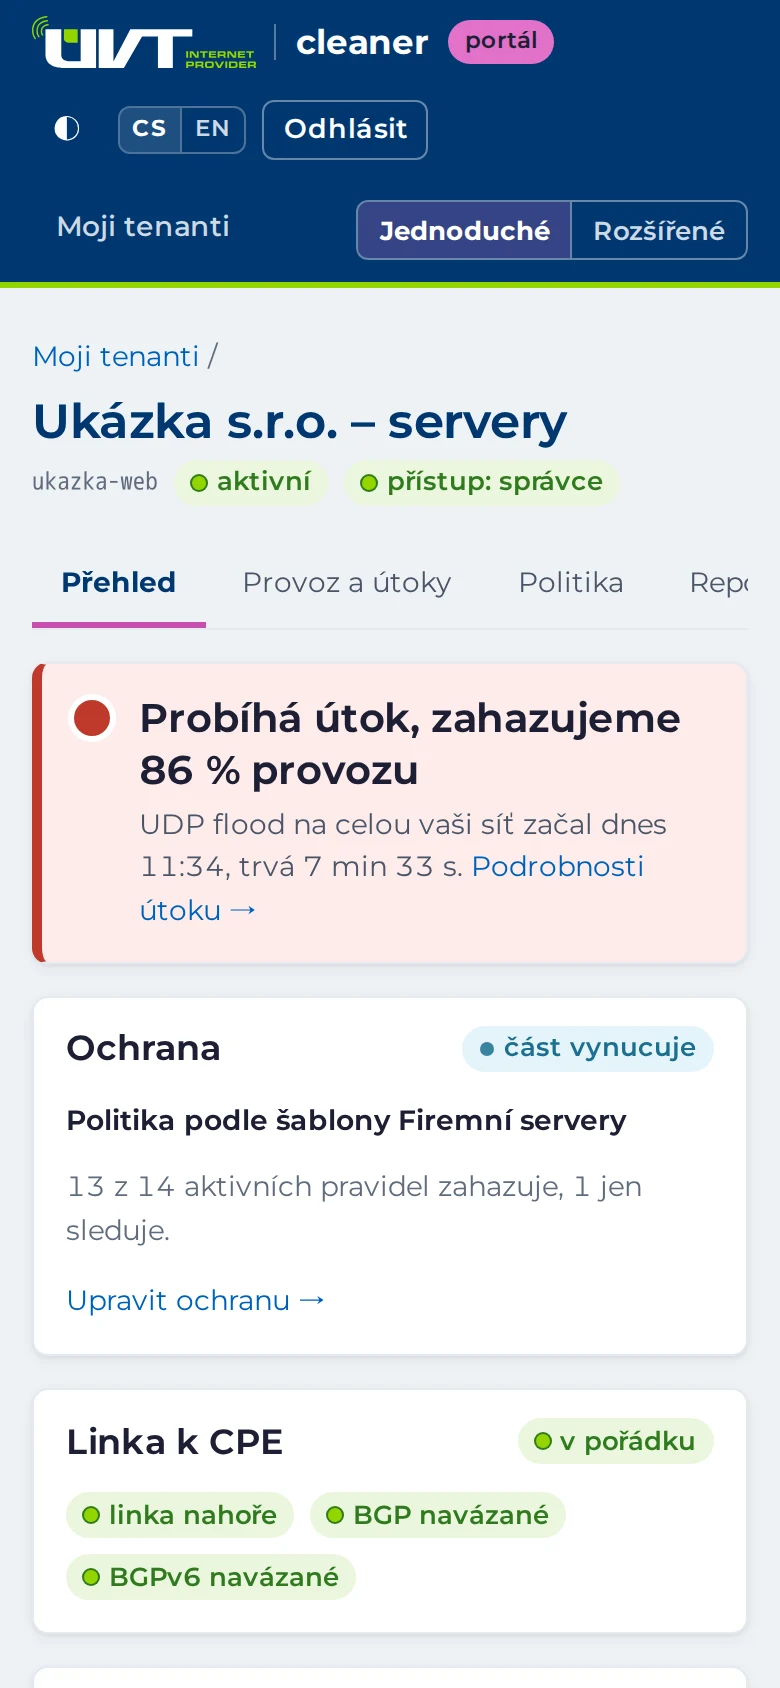
Cổng thông tin có hai giao diện. Đơn giản cho Quý khách biết trong một câu rằng Quý khách có đang được bảo vệ hay không, và trình bày lưu lượng cùng các cuộc tấn công một cách dễ hiểu. Nâng cao bổ sung biểu đồ theo loại tấn công, giao thức và quy tắc, kết nối, nguồn tấn công và trình soạn thảo chính sách. Nút chuyển nằm ở phần đầu trang và lựa chọn của Quý khách được lưu vào tài khoản.
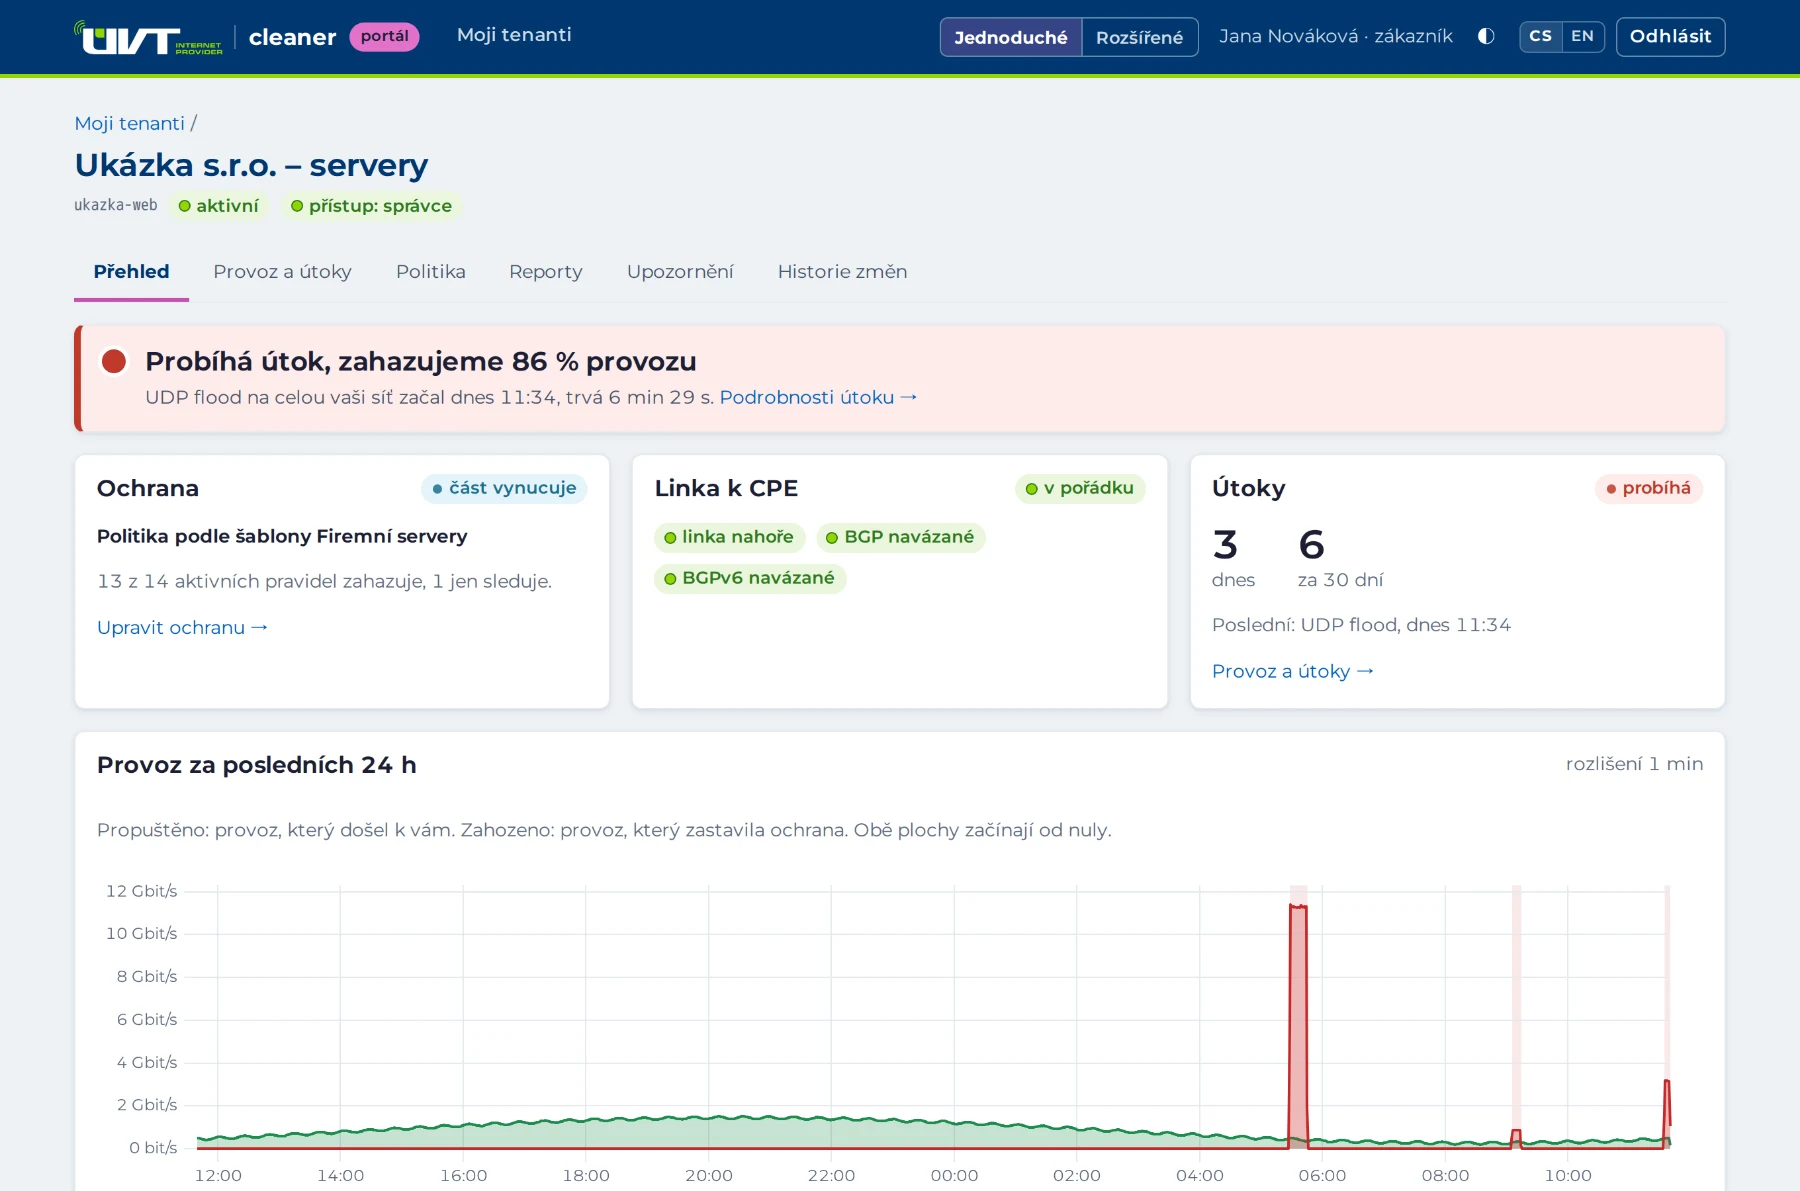
Tổng quan trong một câu
Đèn báo ở trên cùng cho biết trạng thái: Đã được bảo vệ, Chỉ giám sát hoặc Đang bị tấn công, đang loại bỏ 87% lưu lượng. Bên dưới là các ô thông tin về bảo vệ, đường truyền và tấn công, cùng lưu lượng trong 24 giờ qua.
- Tấn công được mô tả bằng ngôn ngữ dễ hiểu: loại, mục tiêu, khi nào, kéo dài bao lâu, đỉnh, chúng tôi đã loại bỏ bao nhiêu
- Khi thiếu dữ liệu telemetry, cổng thông tin sẽ báo rõ thay vì vẽ số không
- Tiếng Séc và tiếng Anh, chế độ sáng và tối, trên điện thoại hoặc trên màn hình máy tính
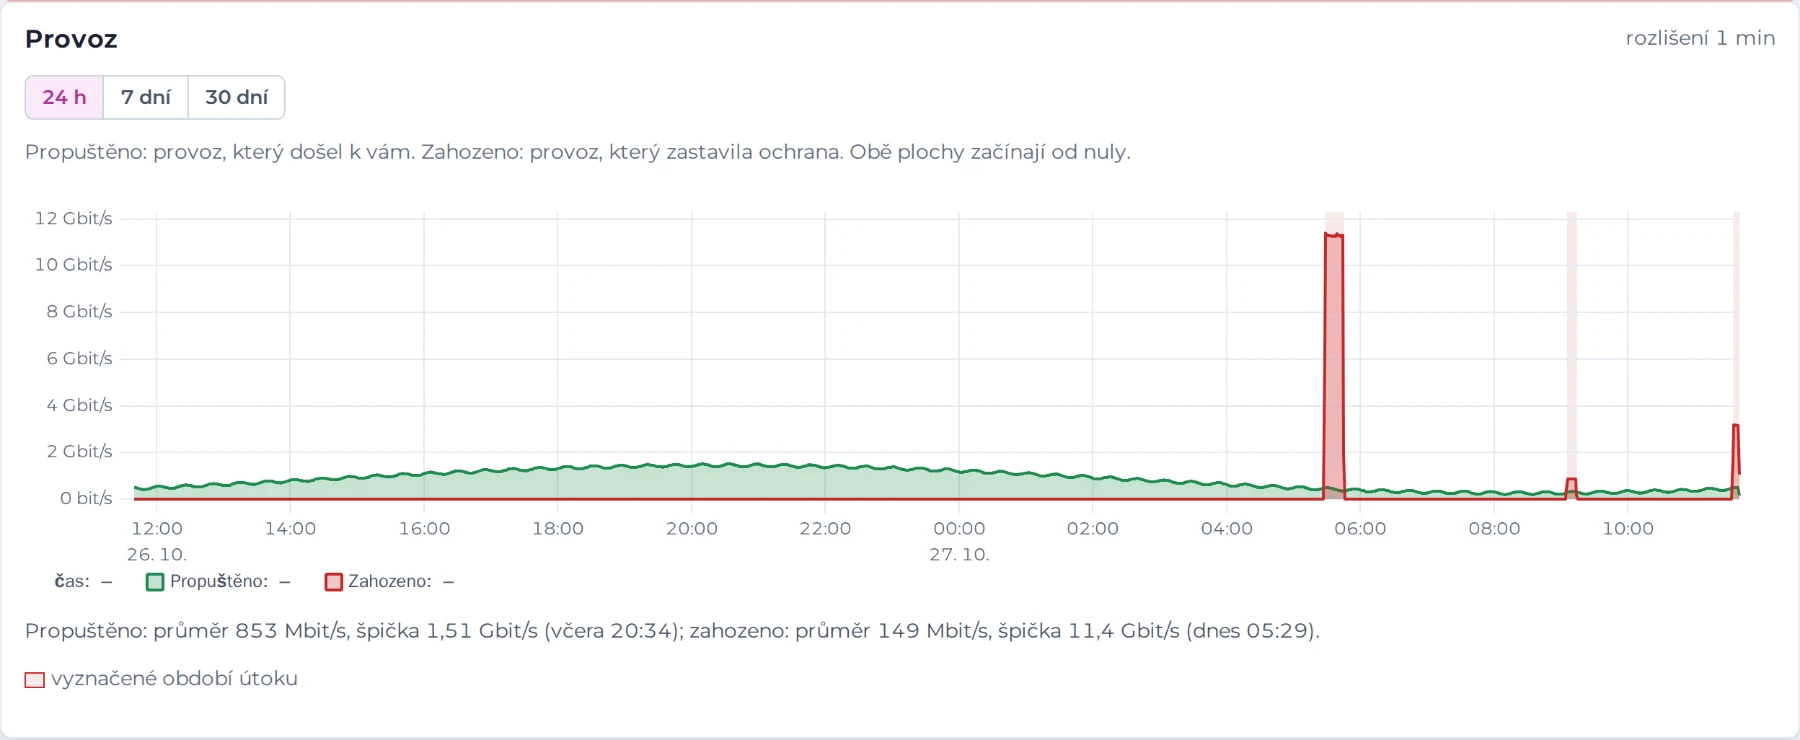
Lưu lượng chi tiết
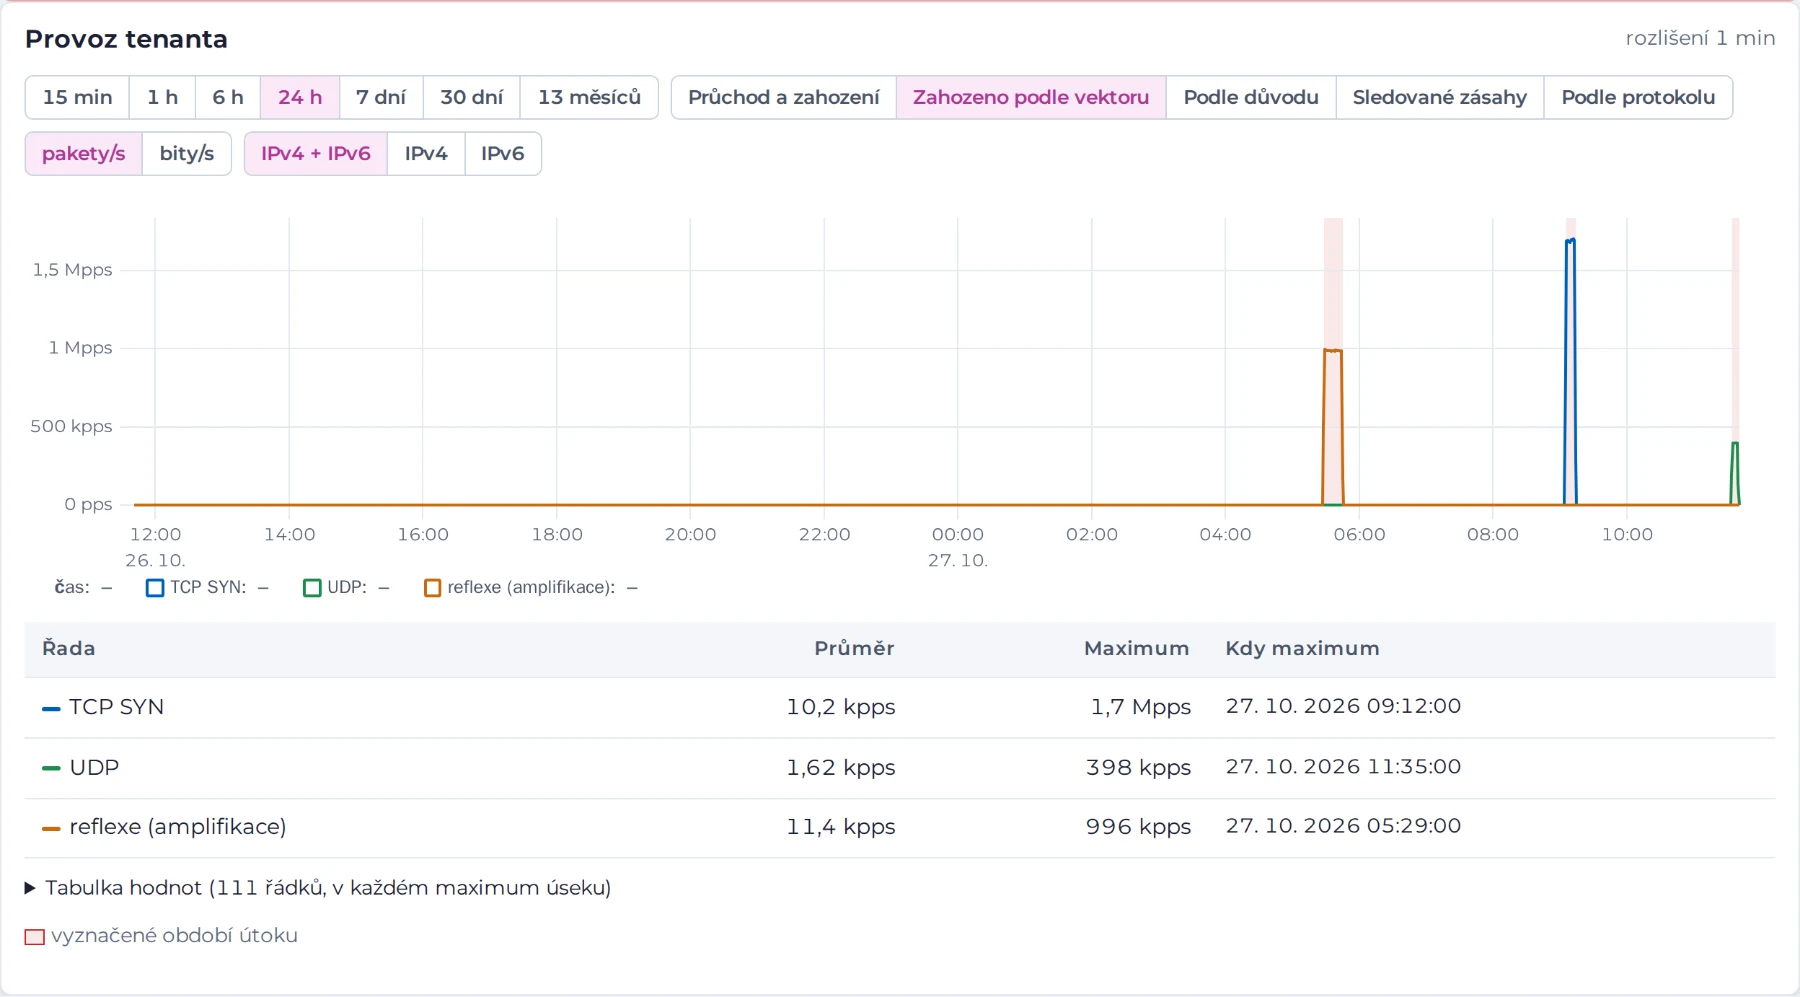
Giao diện nâng cao hiển thị cùng một lưu lượng từ nhiều góc độ: được cho qua và bị loại bỏ, bị loại bỏ theo loại tấn công, theo lý do, lượt khớp ở chế độ giám sát và lưu lượng theo giao thức. Gói tin và bit, IPv4 và IPv6, từ 15 phút đến 13 tháng.
- Khoảng thời gian nằm trong địa chỉ trang, nên Quý khách có thể gửi liên kết cho đồng nghiệp
- Bật hoặc tắt từng chuỗi dữ liệu trong chú giải, các giá trị cũng hiển thị trong bảng
- Độ phân giải 1 s cho các khoảng ngắn, chẳng hạn diễn biến của một cuộc tấn công
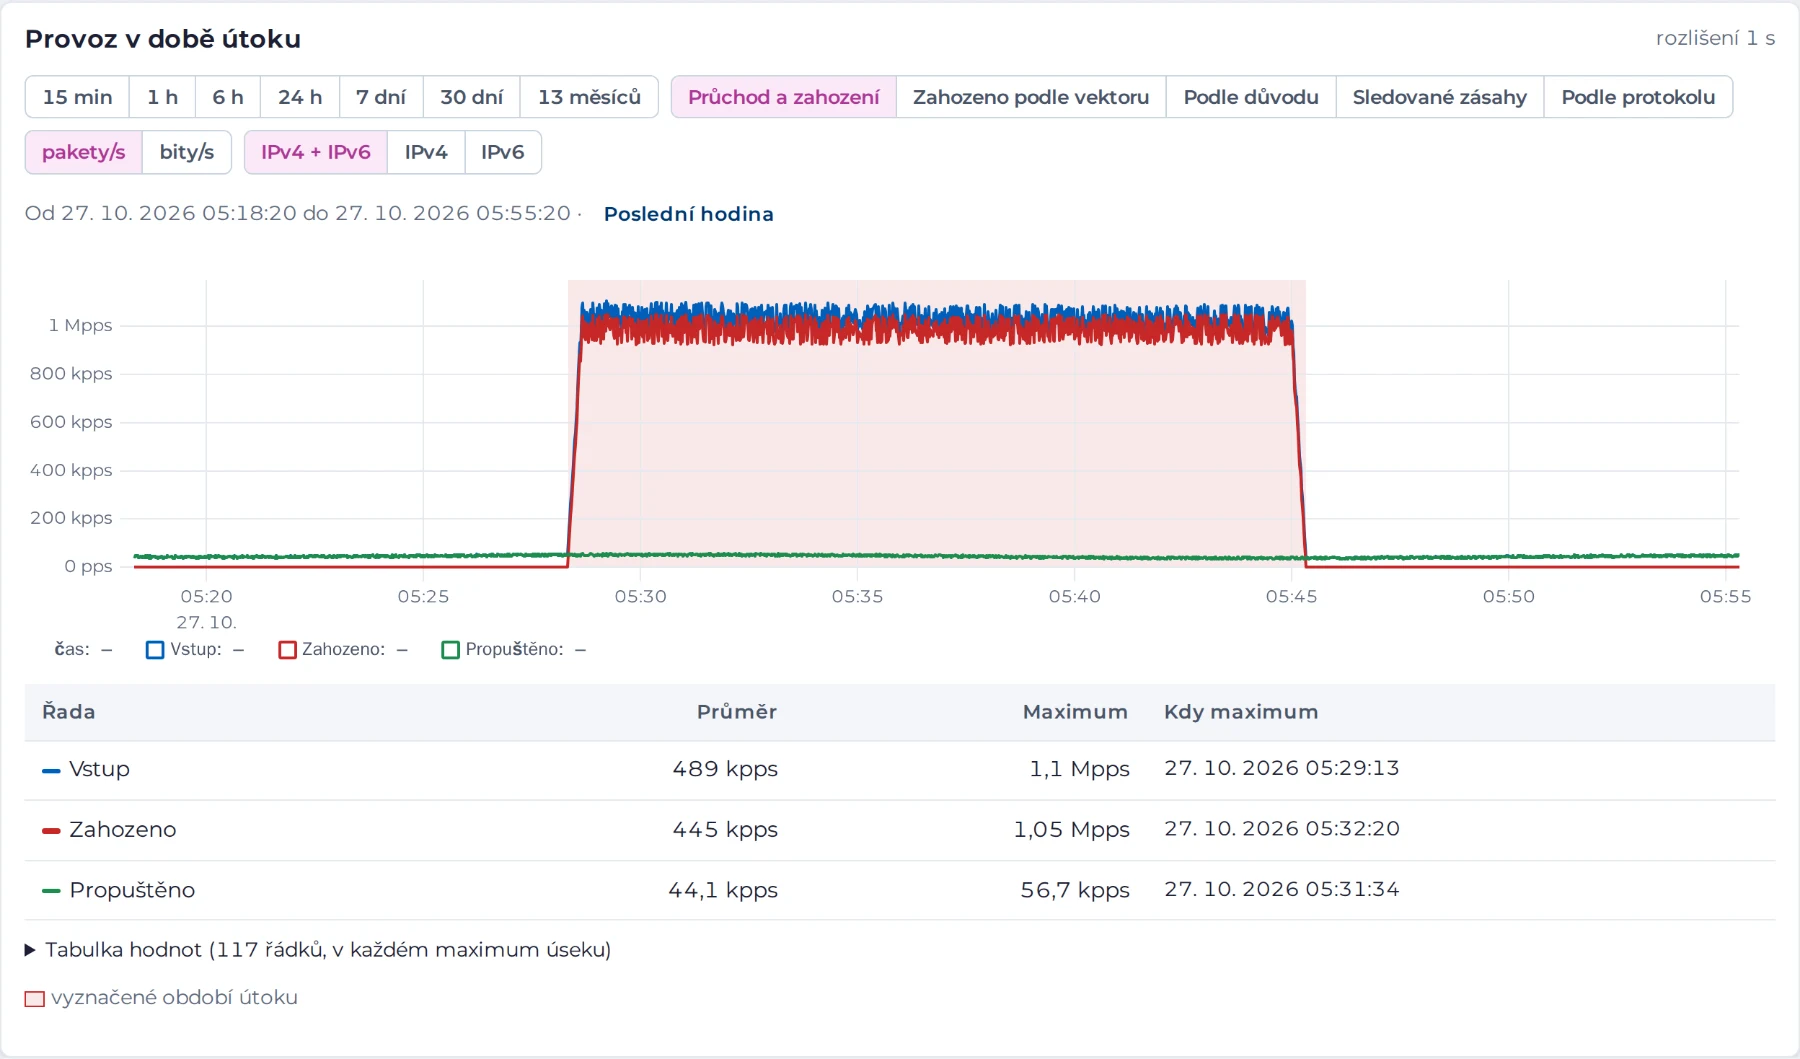
Chi tiết từng cuộc tấn công
Với mỗi cuộc tấn công có biểu đồ từ mười phút trước đến mười phút sau tấn công, và bảng cho biết từng quy tắc đã loại bỏ những gì. Với tấn công khuếch đại, còn có bảng xếp hạng các máy chủ bị lạm dụng và các mạng mà tấn công xuất phát.
- Loại, mục tiêu (địa chỉ, prefix, toàn bộ mạng), bắt đầu, kết thúc, đỉnh, khối lượng
- Các quy tắc đã loại bỏ lưu lượng và các quy tắc chỉ giám sát
- Nguồn và mạng nguồn hàng đầu, hữu ích cho danh sách chặn và báo cáo abuse
Bảo vệ máy chủ DNS
Với DNS có thẩm quyền, DDoS processor theo dõi riêng từng vùng. Khi một vùng bị tấn công bằng tên miền phụ ngẫu nhiên, nó loại bỏ các tên ngẫu nhiên chưa biết. Những tên mà máy chủ của Quý khách thực sự phục vụ thì nó đã học được từ phản hồi của máy chủ và cho đi qua.
- Truy vấn được kiểm tra mỗi giây, bị loại bỏ theo quy tắc
- Vùng đang bị tấn công, vùng đã chuẩn bị, số tên đã biết
- Vùng, tên và nguồn truy vấn hàng đầu trong khi có tấn công
99,5% lưu lượng tấn công bằng tên miền phụ ngẫu nhiên bị loại bỏ ở mức 100.000 truy vấn/s, truy vấn hợp lệ vẫn được trả lời phòng thí nghiệm, 12/10/2026
Trong phòng thí nghiệm: ở mức 100.000 truy vấn/s với tên ngẫu nhiên, 99,34–99,53% lưu lượng tấn công bị loại bỏ và 99,94–100% truy vấn hợp lệ được trả lời trong vòng 1 s (p99 3,3 ms).
ukazka.example.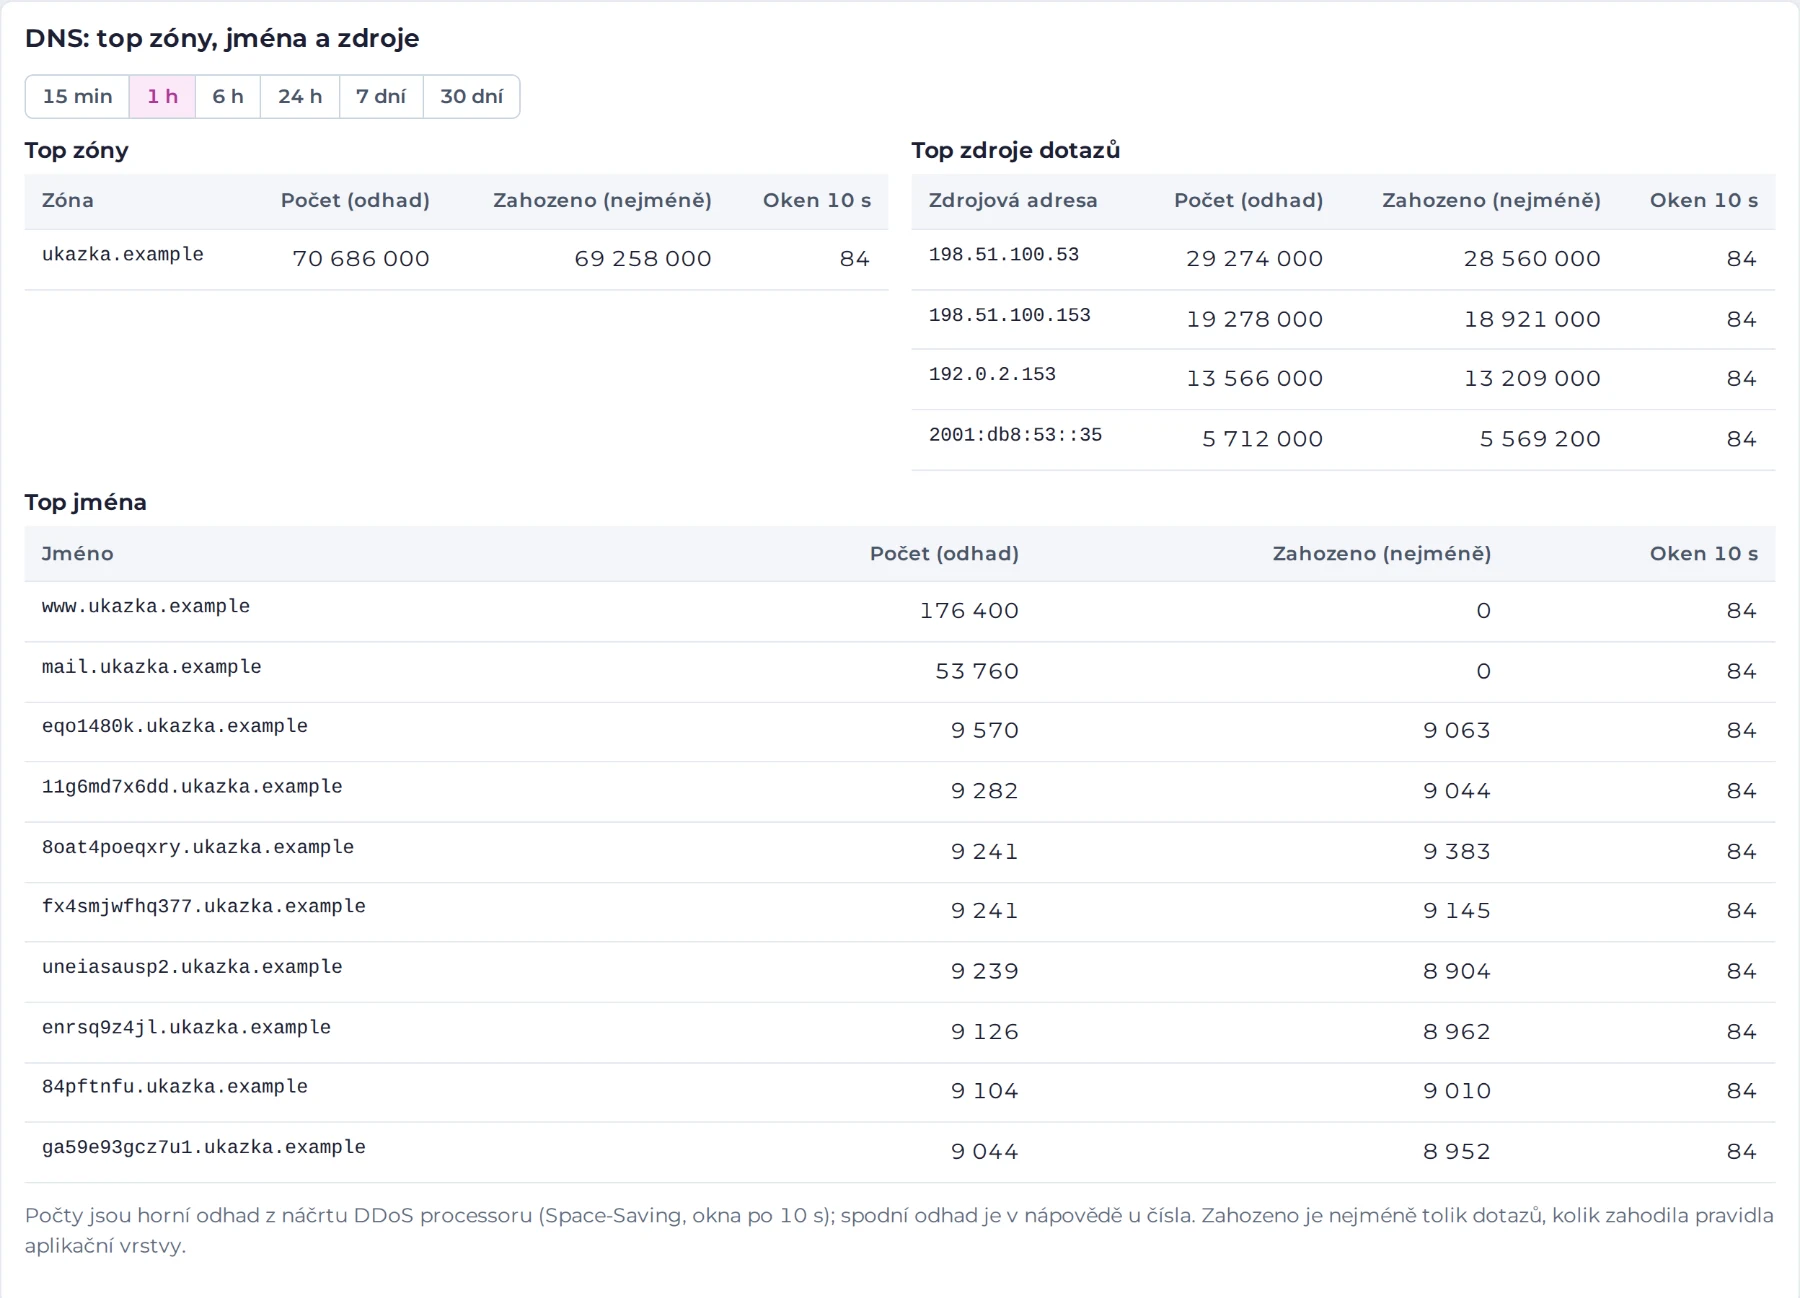
www và mail được cho qua.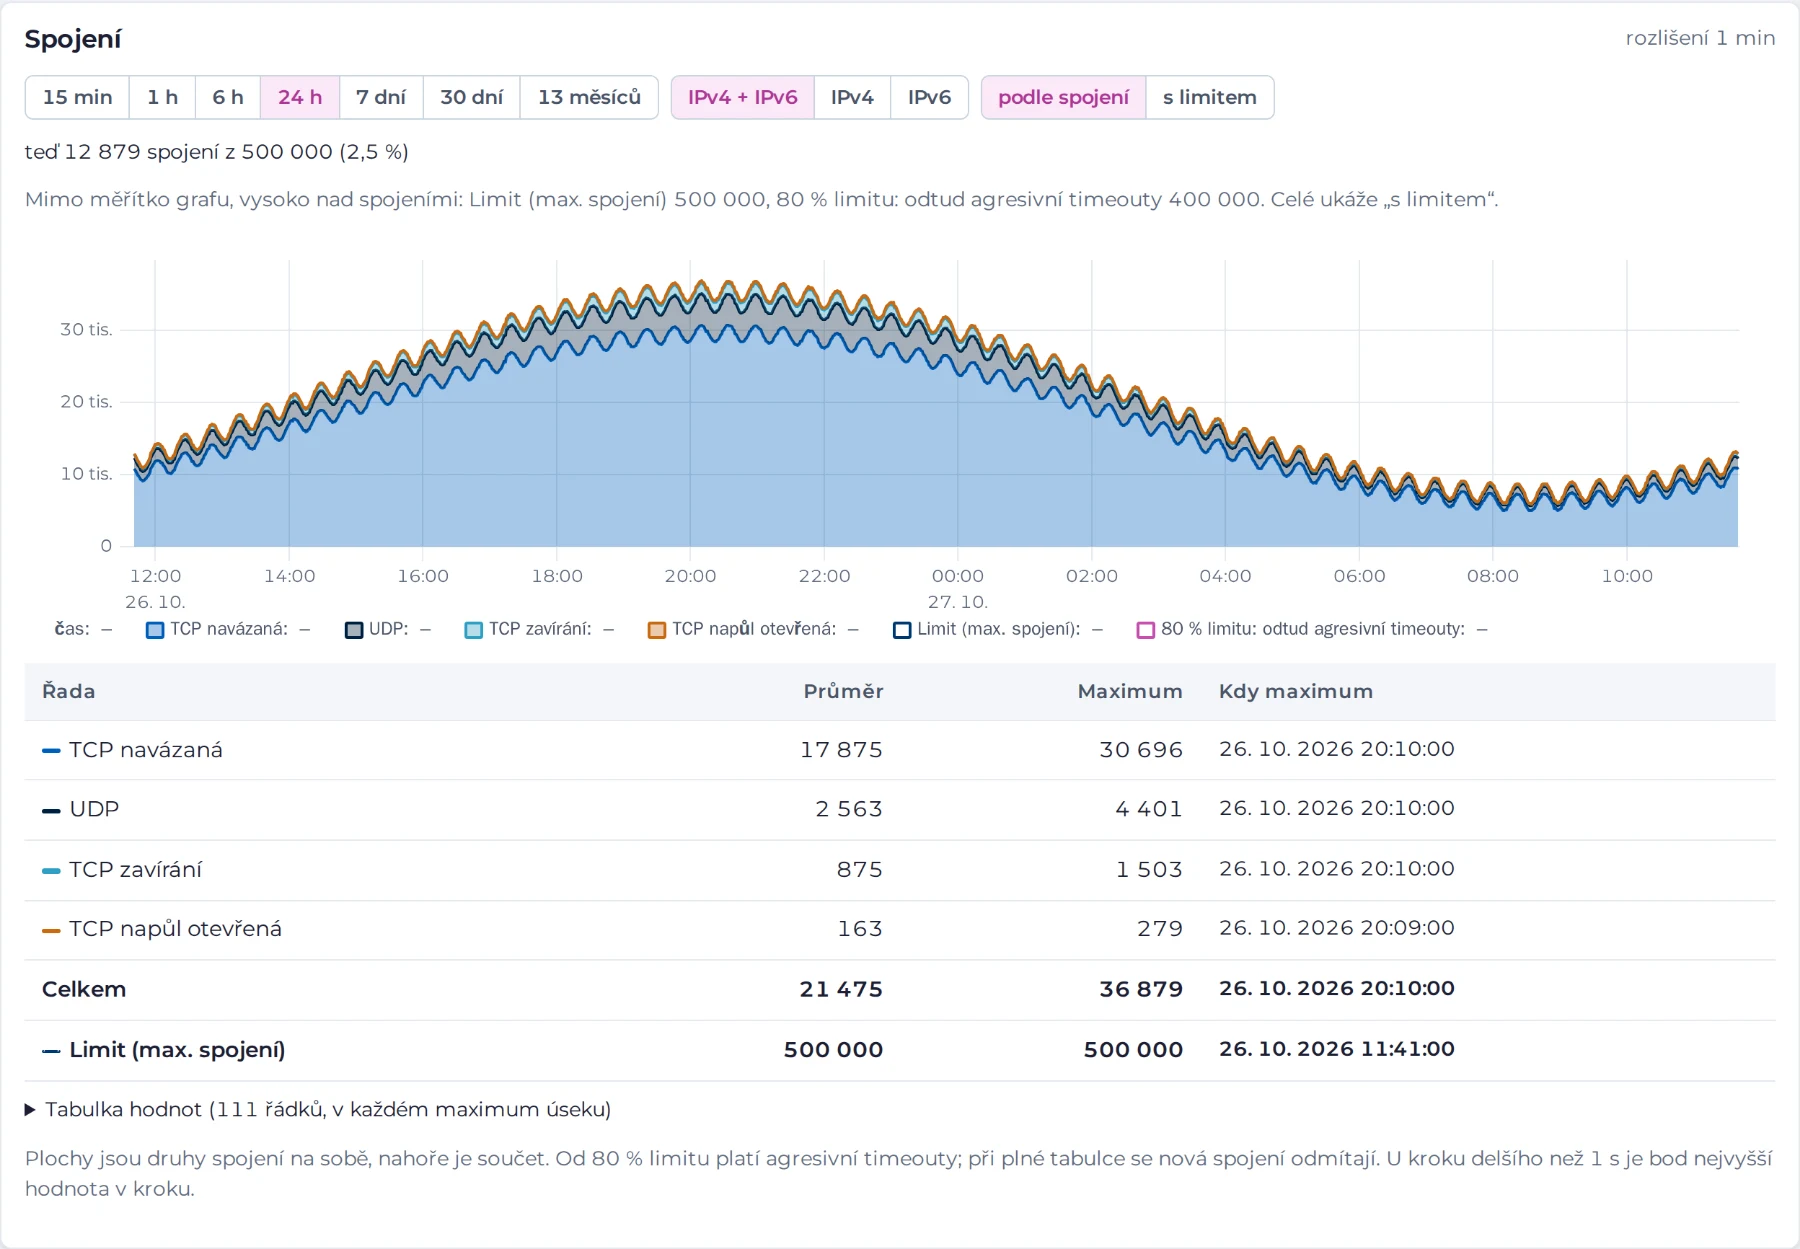
Ở bất cứ đâu
Cổng thông tin hoạt động trên điện thoại cũng như trên màn hình máy tính. Cổng có tiếng Séc và tiếng Anh, với chế độ sáng hoặc tối theo cài đặt hệ thống của Quý khách.
- Đăng nhập với yếu tố xác thực thứ hai: mã gửi qua e-mail
- Một tài khoản cho nhiều tenant, với các cấp độ truy cập khác nhau
- Lựa chọn giao diện và ngôn ngữ được lưu vào tài khoản của Quý khách
Quy tắc của Quý khách, an toàn và có đầy đủ lịch sử
Quý khách tự quản lý chính sách bảo vệ của mình trong cổng thông tin. Quý khách bắt đầu với một mẫu theo loại dịch vụ, mọi quy tắc mới lúc đầu chỉ giám sát, và việc chuyển sang thực thi thật luôn do Quý khách quyết định.
Một mẫu và một nút chuyển duy nhất
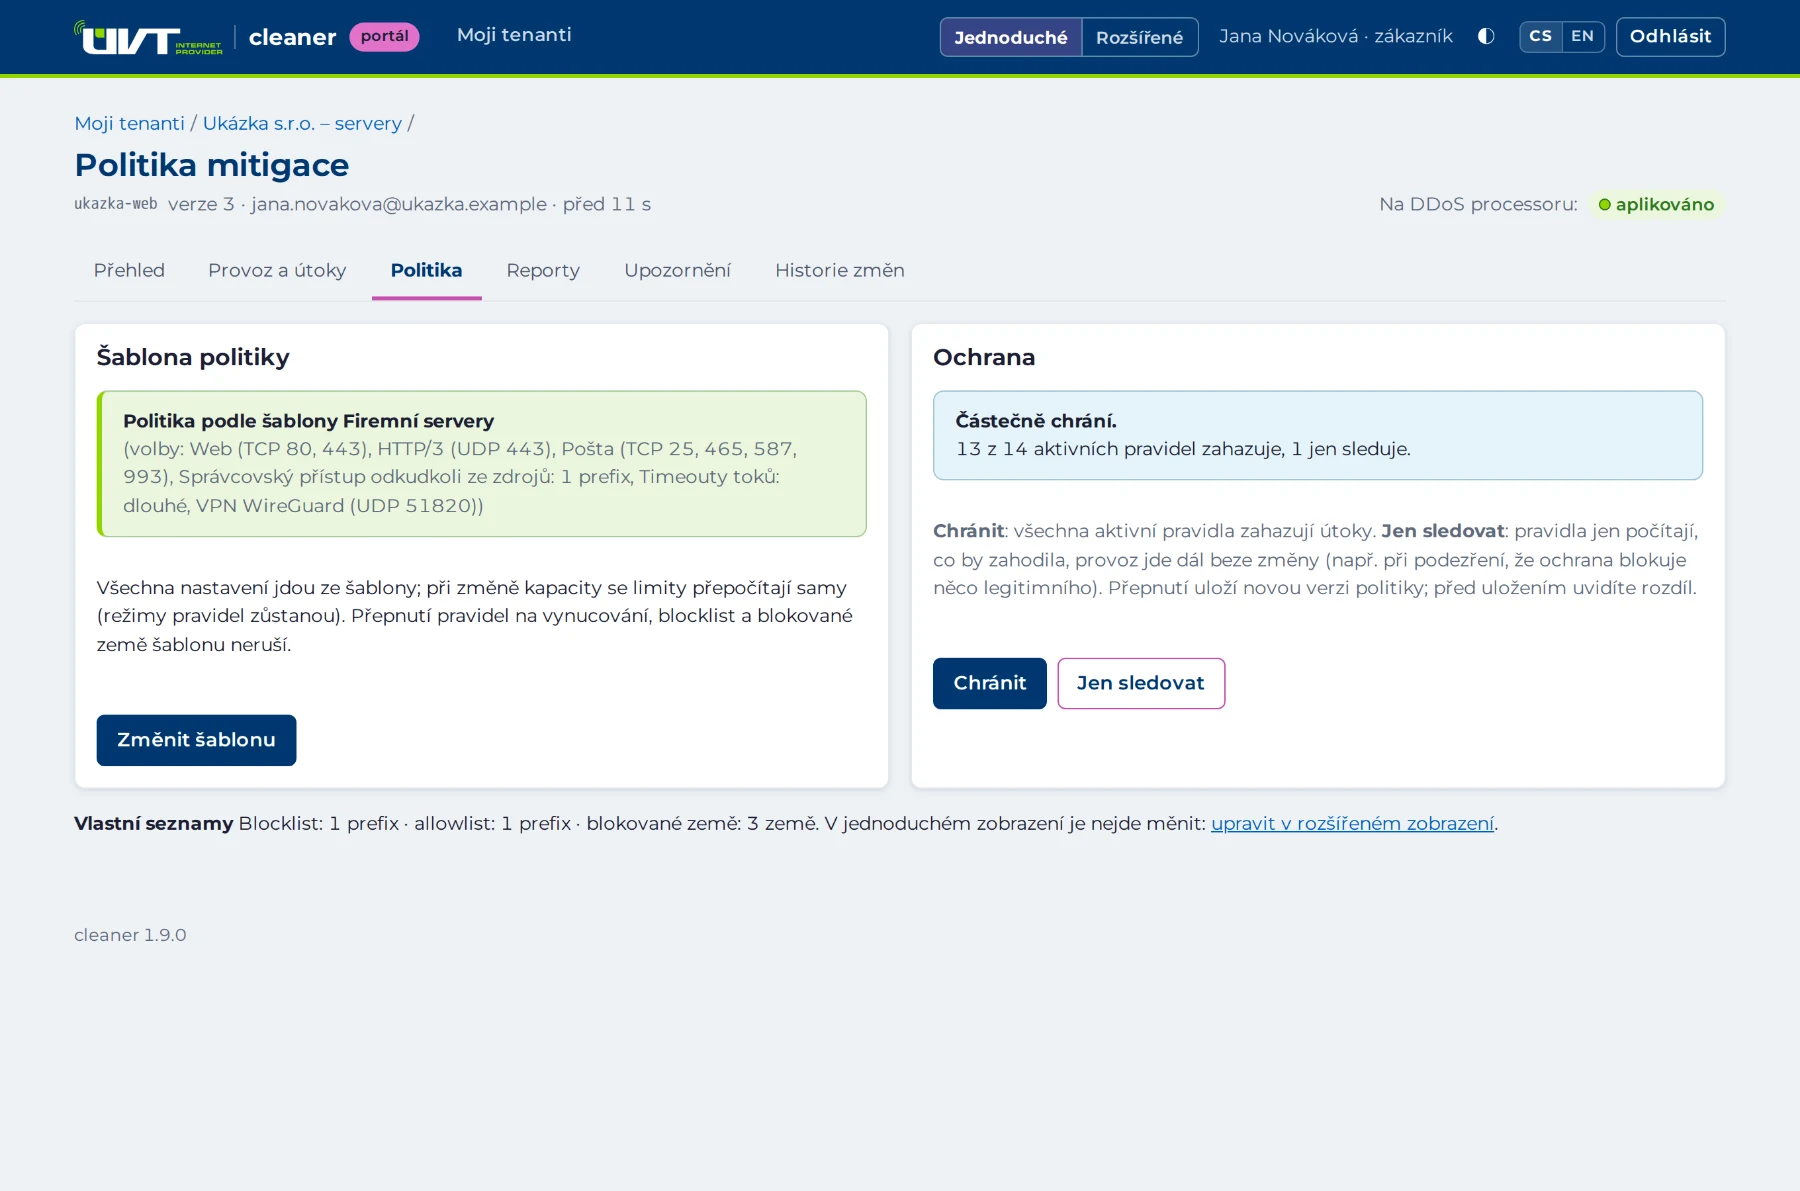
Trong giao diện đơn giản, Quý khách chọn mẫu, đánh dấu các dịch vụ (web, e-mail, VPN…) và dùng nút chuyển Bảo vệ / Chỉ giám sát để quyết định các quy tắc có loại bỏ lưu lượng hay không. Mẫu tính các giới hạn từ dung lượng theo hợp đồng của Quý khách và hiển thị công thức đằng sau mỗi con số.
- Trước khi lưu, Quý khách luôn thấy phần khác biệt so với phiên bản hiện tại và xác nhận
- “Chỉ giám sát” không tắt lớp bảo vệ cơ bản: kiểm tra gói tin và giới hạn dung lượng vẫn được áp dụng
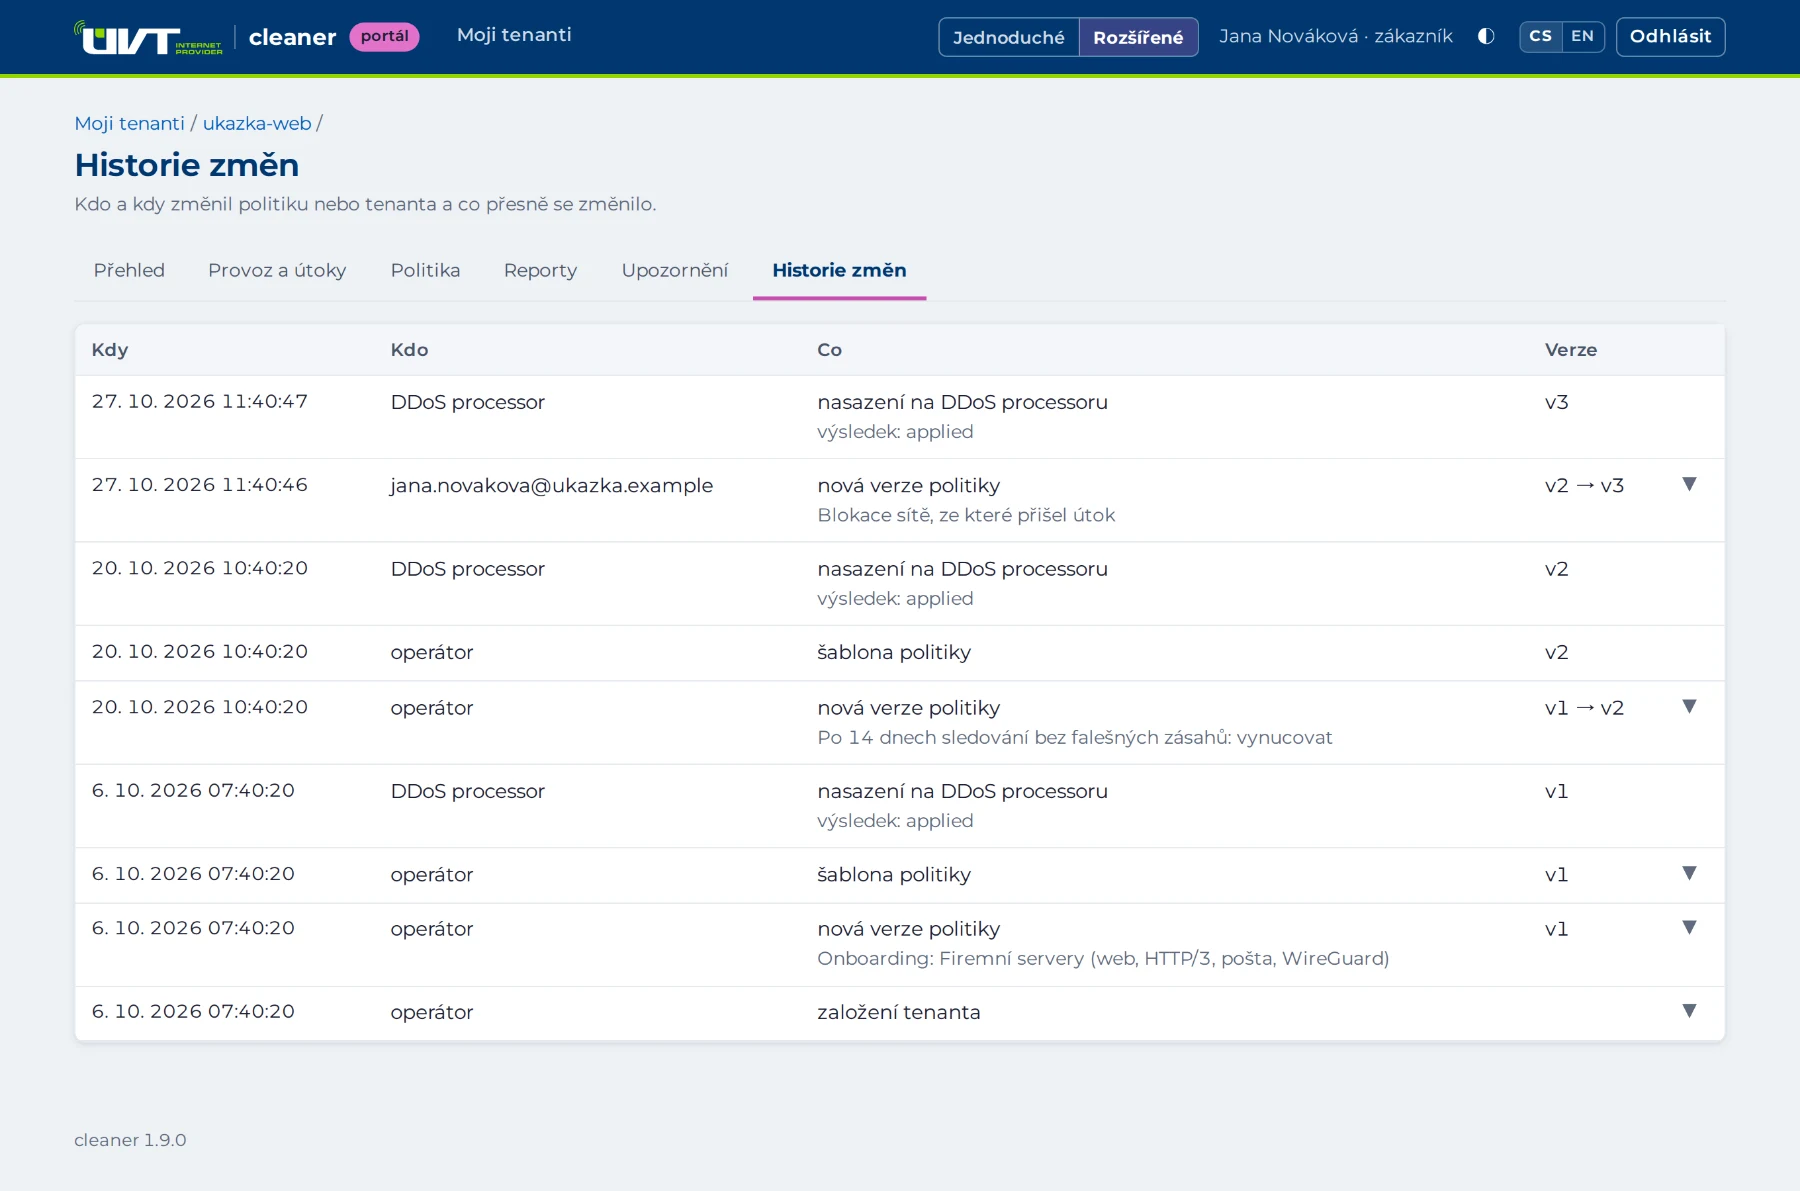
- Mỗi thay đổi là một phiên bản mới, Quý khách có thể quay lại phiên bản trước chỉ với một cú nhấp
Mẫu cho các dịch vụ thông dụng
- Văn phòng
- Không có dịch vụ công khai: mọi người chỉ làm việc, gửi e-mail và gọi điện. Mọi nỗ lực kết nối từ bên ngoài đều bị loại bỏ.
- Web
- TCP 80 và 443, tùy chọn HTTP/3. SYN proxy chỉ bật khi có tấn công; lưu lượng khuếch đại và các UDP khác bị loại bỏ.
- Máy chủ doanh nghiệp
- Web, e-mail, VPN (IPsec, WireGuard, OpenVPN) và các cổng riêng. Truy cập từ xa cho quản trị viên từ mạng của họ.
- Máy chủ DNS
- Có thẩm quyền, tùy chọn thêm resolver đệ quy. Giới hạn trên cổng 53 và các quy tắc lớp ứng dụng DNS cho các vùng của Quý khách.
- Thoại và game
- Tổng đài SIP và máy chủ game trên UDP. Dải cổng RTP, mỗi dịch vụ có giới hạn riêng.
- Bảo vệ cơ bản
- Dành cho mạng có dịch vụ chưa xác định (ví dụ ISP): không hạn chế cổng, loại bỏ lưu lượng khuếch đại và phân mảnh, giới hạn dựa trên dung lượng.
Những gì Quý khách tự thiết lập
- Danh sách chặn và danh sách cho phép mạng nguồn, chặn theo quốc gia
- Giao thức được phép, cổng TCP và UDP, bộ lọc khuếch đại
- Giới hạn: kết nối mới (SYN/s), UDP theo cổng, UDP bit/s, ICMP, các giao thức khác
- Theo dõi kết nối và SYN proxy, thời gian chờ của kết nối
- Quy tắc DNS: vùng, loại truy vấn, giới hạn theo nguồn, tên miền phụ ngẫu nhiên
- Chế độ giám sát / thực thi cho từng quy tắc
- Mẫu tùy chỉnh (tối đa 100 mẫu cho mỗi tài khoản), dùng được cho mọi tenant của Quý khách
- Cảnh báo qua e-mail và đăng ký nhận báo cáo
Những gì chúng tôi thiết lập cho Quý khách
- Dung lượng theo hợp đồng và hạn mức, prefix, VLAN, phiên BGP
- Ngưỡng phát hiện tấn công (mặc định 20% dung lượng, có thể điều chỉnh theo từng prefix và host)
- Ngoại lệ cho địa chỉ dùng chung (CGNAT) trong quy tắc DNS
- Tài khoản khách hàng và lời mời
Máy chủ bảo đảm rằng các quy tắc không vượt quá dung lượng và hạn mức, danh sách cho phép không trùng với prefix của Quý khách và các quy tắc được bật theo đúng thứ tự. Mọi lỗi được hiển thị ngay cạnh trường liên quan trước khi Quý khách lưu.
| Prefix trong danh sách chặn / danh sách cho phép | 200 / 200 |
|---|---|
| Quốc gia bị chặn | 20 |
| Mục trong danh sách cổng | 64 |
| Kết nối trong bảng | 500.000 |
Quý khách được biết ngay lập tức, kèm bản tổng hợp hằng tháng
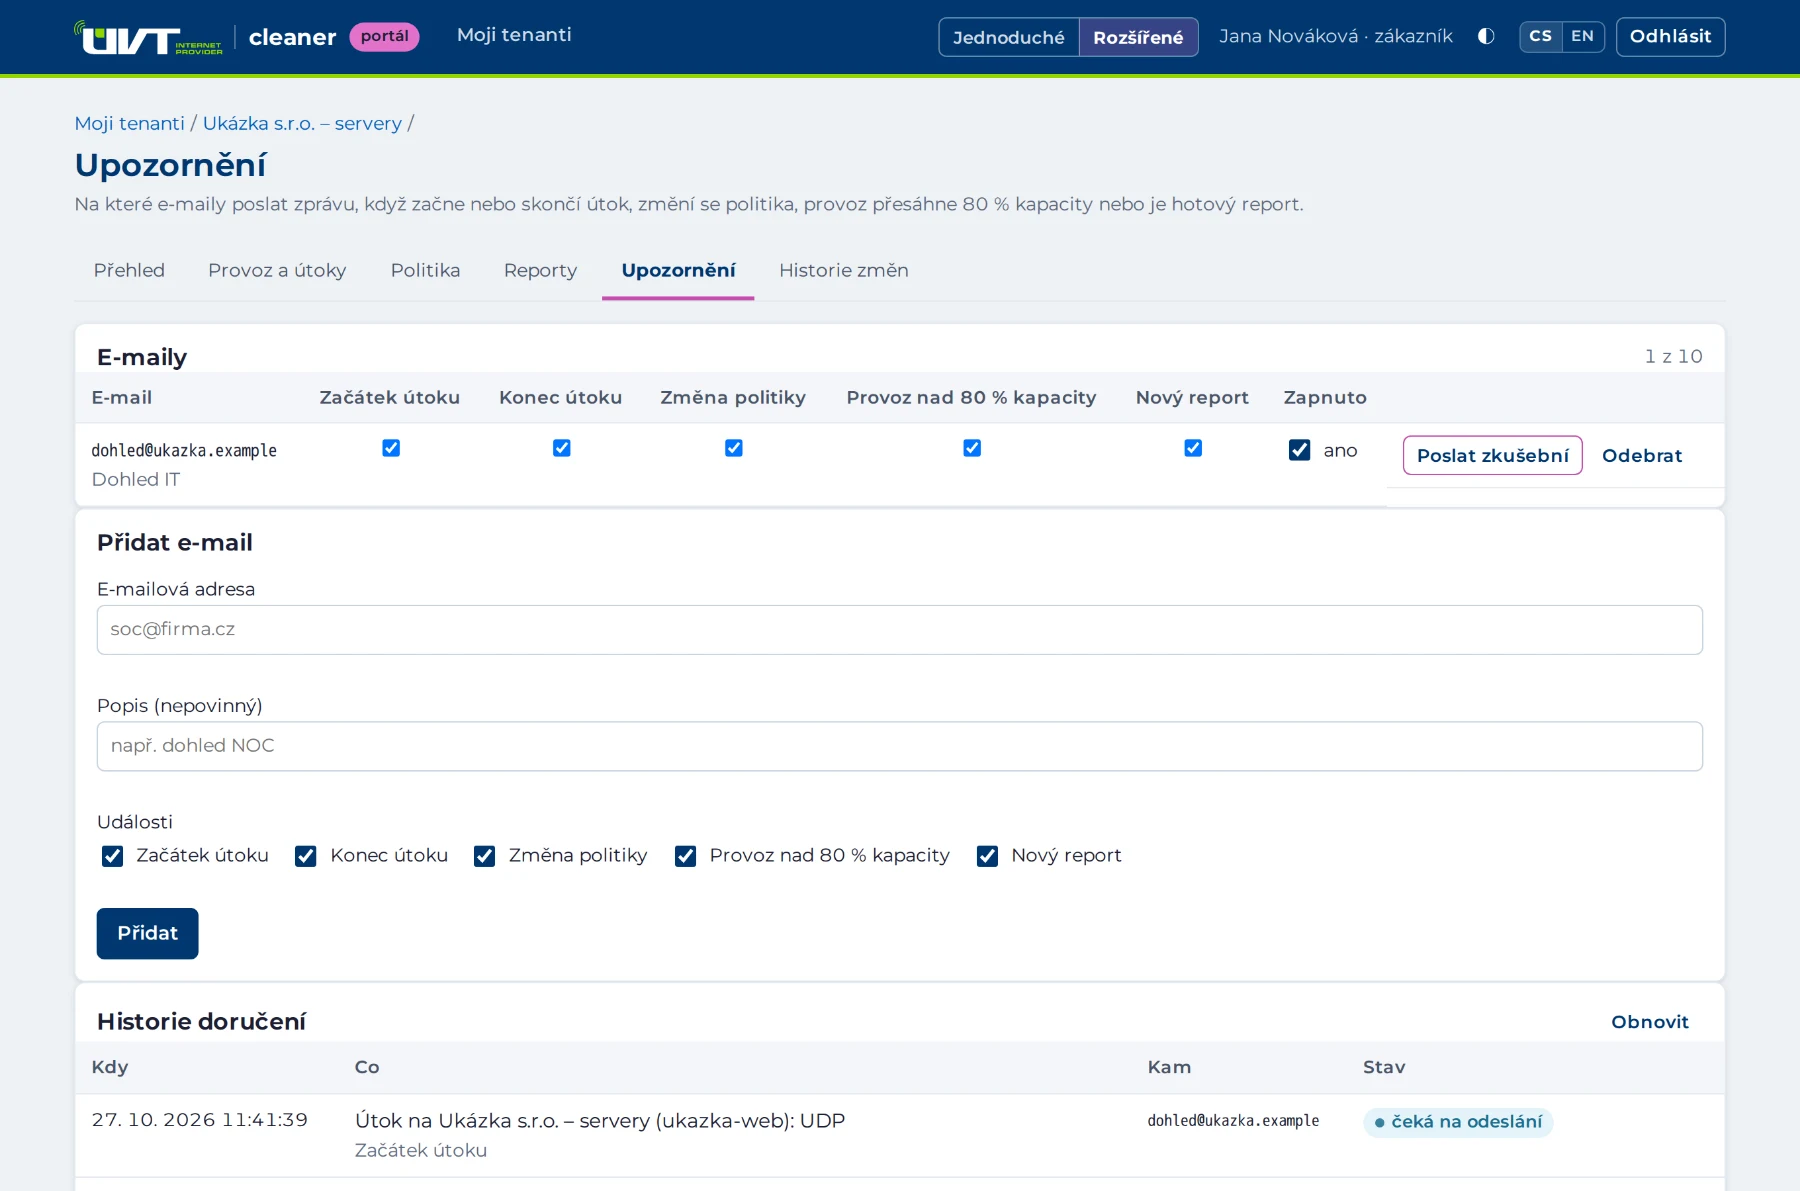
Cảnh báo qua e-mail
- Bắt đầu và kết thúc tấn công
- Thay đổi chính sách (bất kể ai thực hiện)
- Lưu lượng vượt 80% dung lượng theo hợp đồng (trung bình năm phút) và khi trở lại dưới 70%
- Báo cáo mới, có tệp PDF đính kèm
Tối đa 10 địa chỉ cho mỗi tenant, với từng địa chỉ Quý khách chọn các sự kiện riêng. Quý khách có thể gửi thư thử nghiệm chỉ bằng một nút; lịch sử gửi có trong cổng thông tin.
Báo cáo PDF
- Báo cáo hằng tháng: lưu lượng theo ngày, phút cao điểm nhất, lưu lượng bị loại bỏ theo lý do, các cuộc tấn công, thay đổi chính sách, mức sử dụng dung lượng (p95) và các quy tắc ở chế độ giám sát
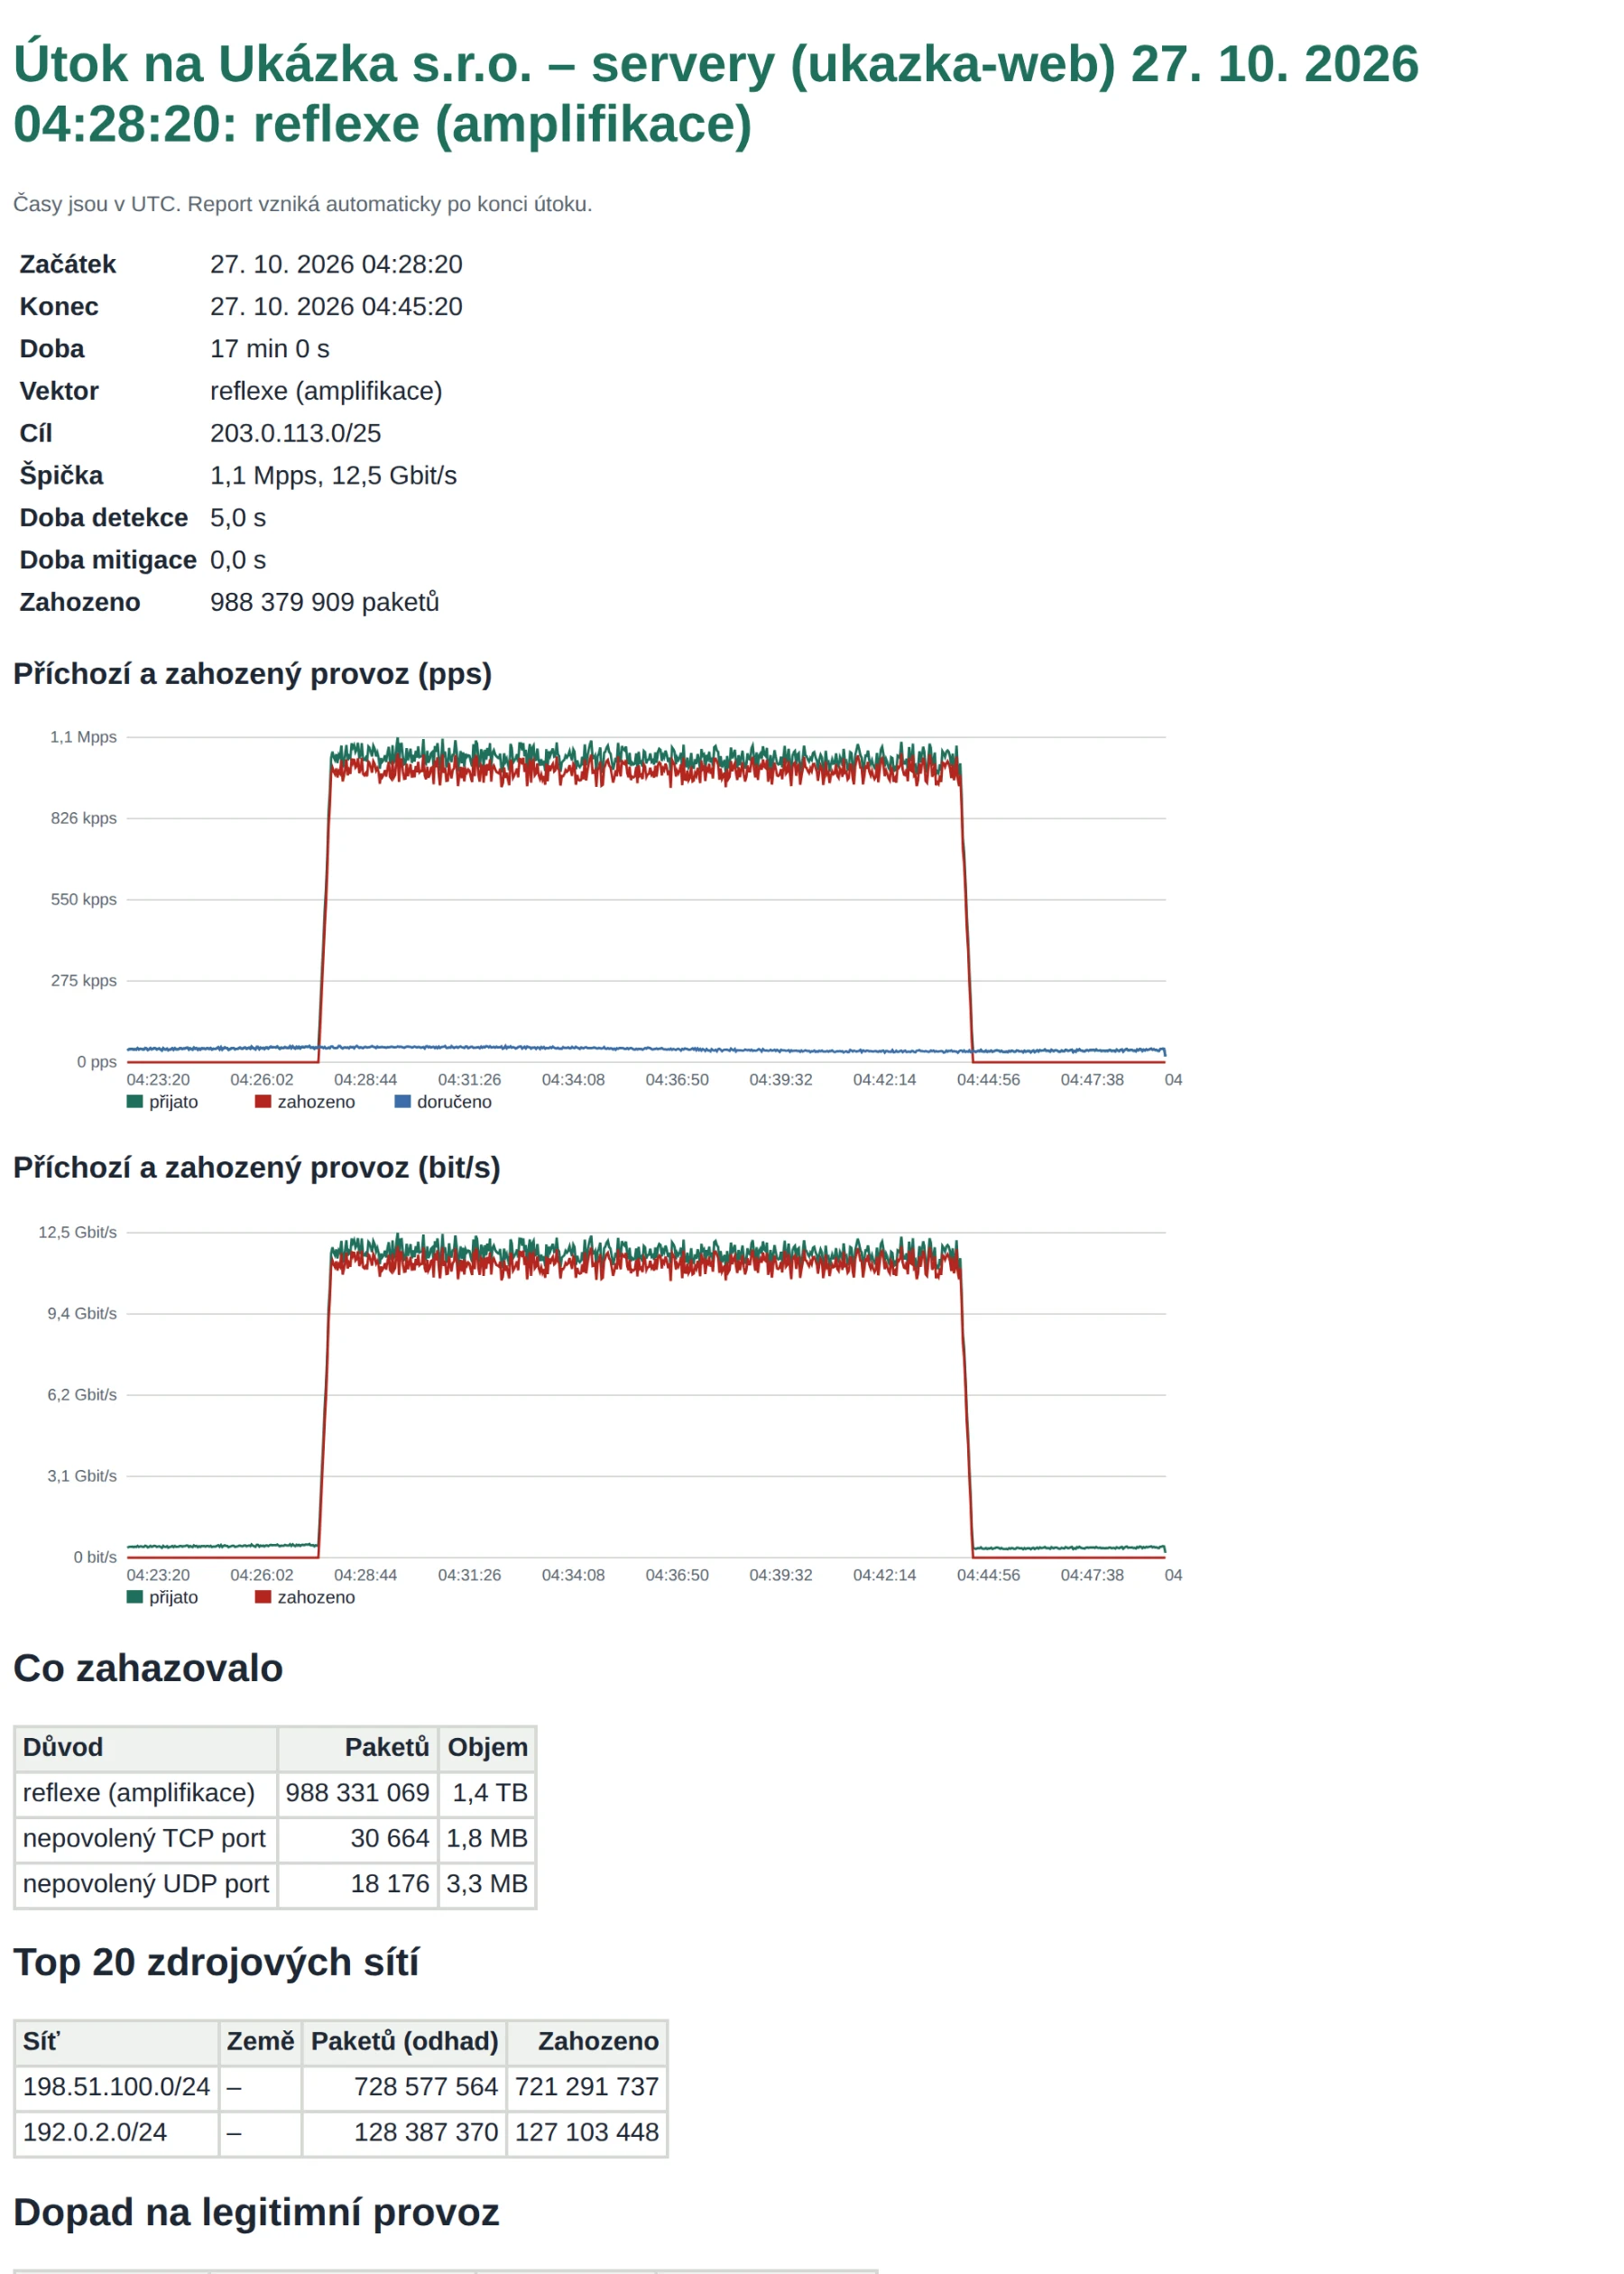
- Báo cáo tấn công vài phút sau khi tấn công kết thúc: diễn biến, những gì đã loại bỏ lưu lượng, 20 mạng nguồn hàng đầu, lưu lượng trước, trong và sau tấn công, thời gian đến khi phát hiện và đến khi ngăn chặn
PDF có văn bản tìm kiếm được, kèm bản HTML. Lưu trong cổng thông tin 13 tháng.
Những gì chúng tôi thấy
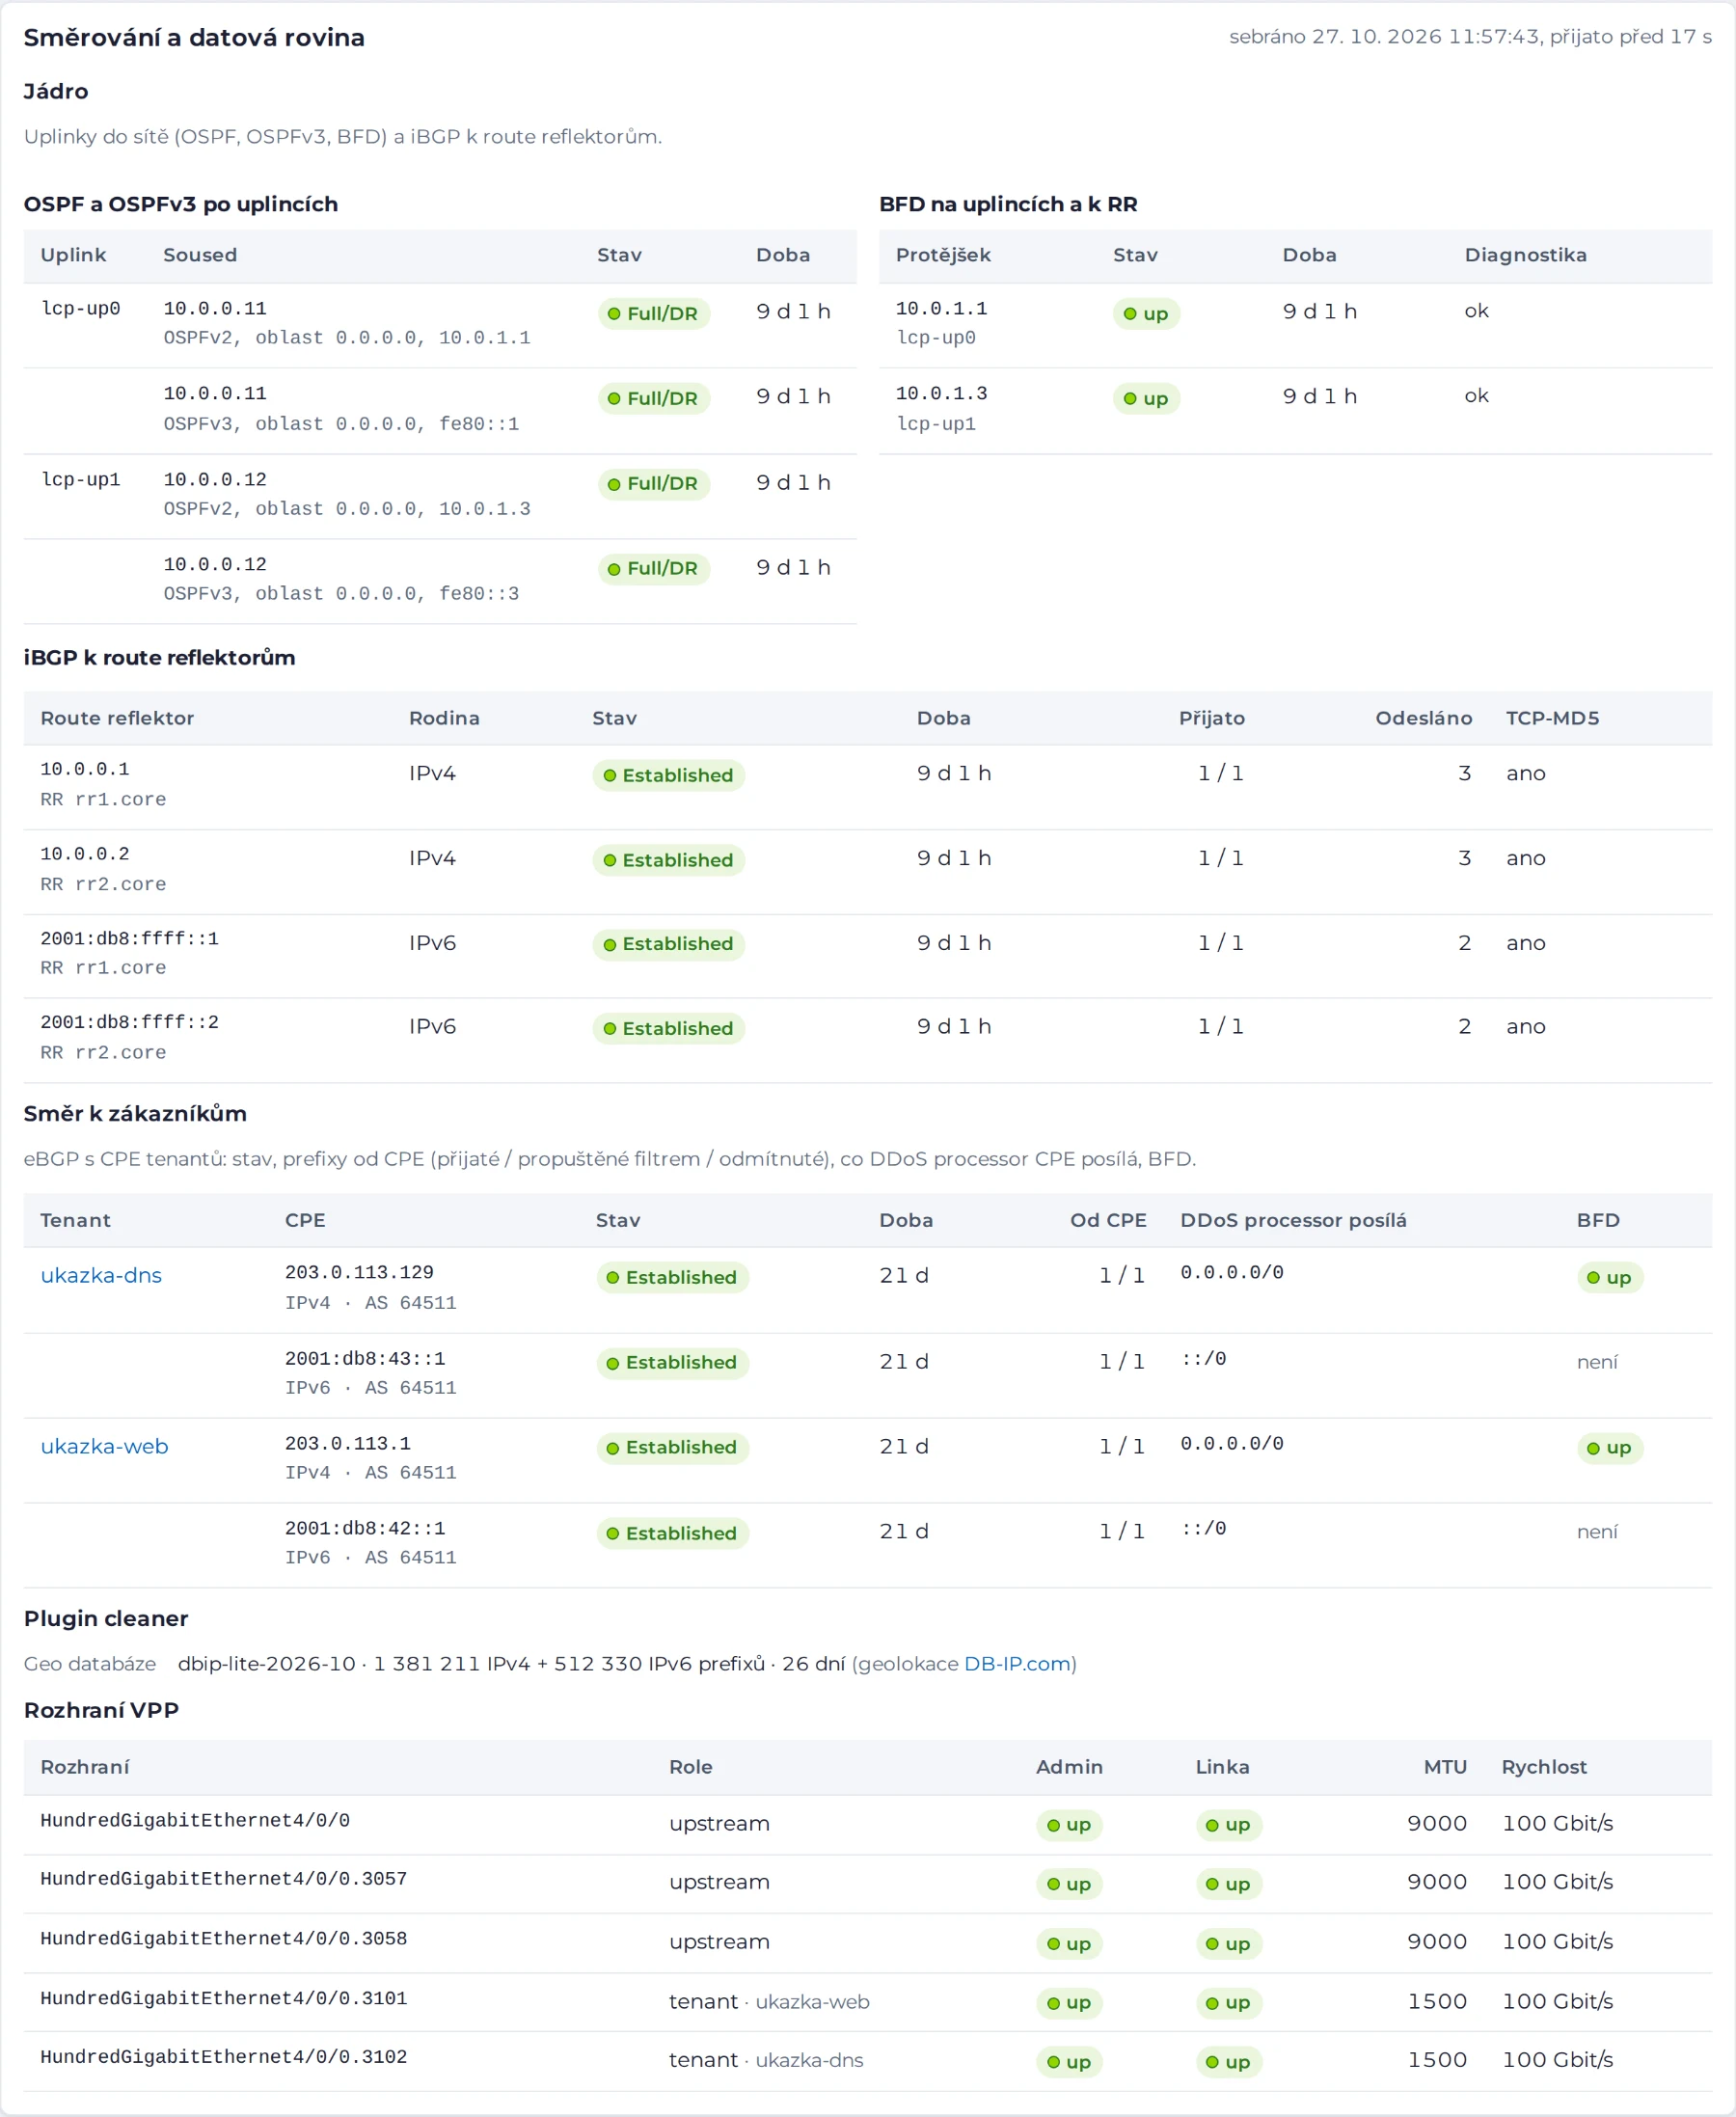
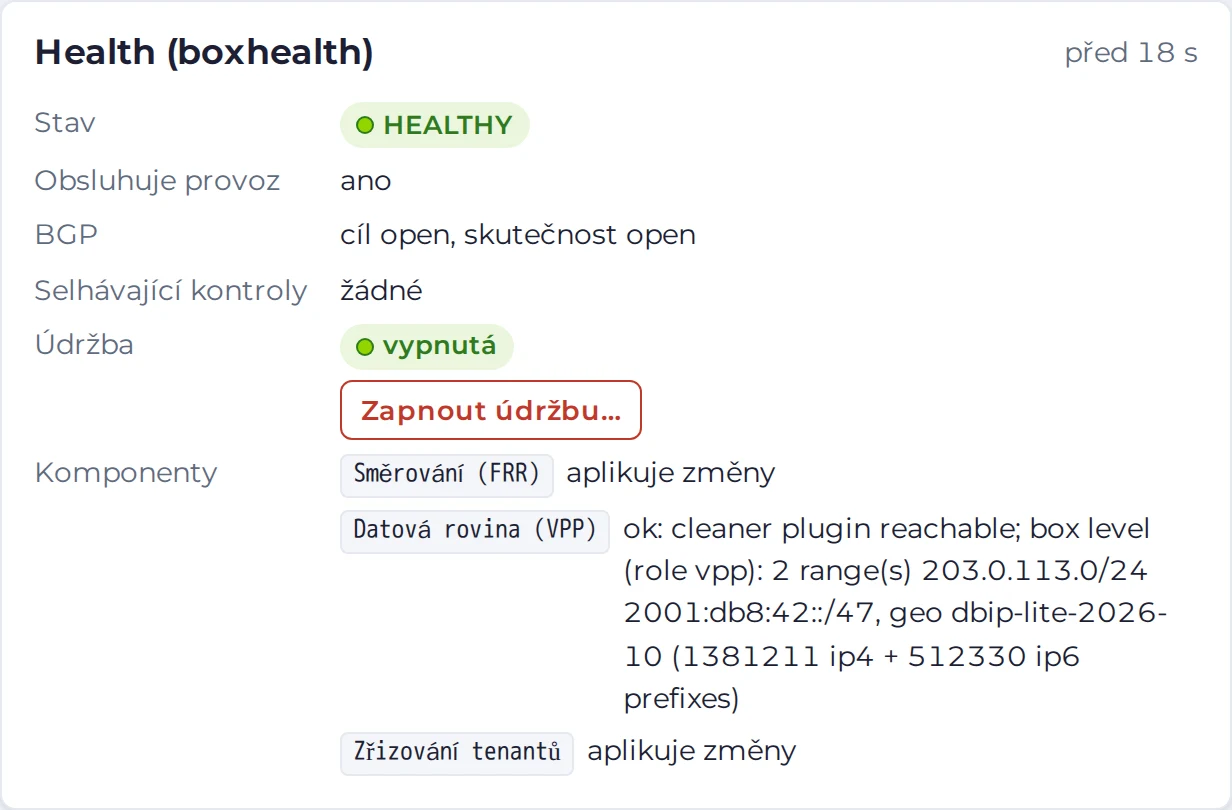
Nhân viên vận hành của chúng tôi có bảng điều khiển riêng, chỉ truy cập được từ mạng của chúng tôi. Họ thấy trạng thái của DDoS processor, định tuyến, việc triển khai chính sách và dữ liệu telemetry của mọi tenant. Họ đưa DDoS processor vào chế độ bảo trì chỉ bằng một nút: lưu lượng chuyển sang đường dự phòng một cách có kiểm soát, không gián đoạn.
Chúng tôi bảo vệ Quý khách, không đọc dữ liệu của Quý khách
Không giải mã. DDoS processor không giữ khóa của Quý khách, không làm điểm cuối của kết nối và không đọc nội dung được mã hóa. Ở lớp ứng dụng, hiện nay nó chỉ thấy các truy vấn DNS. Chúng tôi không ghi lại gói tin.
Chỉ dữ liệu tổng hợp. Chỉ có bộ đếm, sự kiện tấn công và bảng xếp hạng rời khỏi DDoS processor. Bảng xếp hạng chứa địa chỉ IP và tên DNS. Chúng chỉ được tạo trong khi có tấn công hoặc khi các quy tắc DNS can thiệp, và được lưu giữ 90 ngày.
Tách biệt khách hàng. Mỗi tenant có VLAN, phiên BGP và chính sách riêng. Trong cổng thông tin, Quý khách chỉ thấy các tenant của mình; tenant của khách hàng khác thậm chí không tồn tại trong phản hồi của máy chủ.
Đăng nhập hai lớp. Mật khẩu và mã gửi qua e-mail cho mỗi lần đăng nhập. Tài khoản do nhân viên vận hành tạo qua lời mời; Quý khách tự đặt mật khẩu và không ai khác biết mật khẩu đó.
Vai trò. Quản trị viên thay đổi chính sách và cảnh báo, người đọc chỉ có thể xem. Một tài khoản cho nhiều tenant, mỗi tenant với cấp độ truy cập riêng.
Dấu vết của mọi thay đổi. Mỗi thay đổi chính sách là một phiên bản kèm tác giả, ghi chú và phần khác biệt. DDoS processor chỉ giao tiếp với máy chủ điều khiển qua kết nối mã hóa, có xác thực chứng chỉ hai chiều.
Từ thỏa thuận đến khi bảo vệ được bật
- Thỏa thuậnPrefix (IPv4 và IPv6), dung lượng theo hợp đồng, VLAN và các phiên BGP với CPE của Quý khách.
- MẫuChúng tôi chọn mẫu phù hợp với các dịch vụ của Quý khách và thiết lập các mạng của quản trị viên.
- Giám sátTrong khoảng hai tuần, các quy tắc chỉ đếm. Trong cổng thông tin, Quý khách thấy những gì chúng sẽ loại bỏ.
- Bảo vệSau khi kiểm tra, Quý khách bật chế độ thực thi bằng nút chuyển Bảo vệ, hoặc lần lượt cho từng quy tắc.
- Vận hànhCảnh báo khi có tấn công, báo cáo tấn công và báo cáo hằng tháng. Chúng tôi tinh chỉnh các giới hạn theo lưu lượng của Quý khách.
Nói thẳng: dịch vụ bảo vệ làm được gì và những gì sắp có
Giới hạn nằm ở đâu
- Trước các cuộc tấn công khối lượng lớn có thể làm nghẽn mạng ngay cả trước khi đến DDoS processor, một trung tâm scrubbing ở phía thượng nguồn sẽ tự động được đưa vào. Trung tâm này lọc bỏ tấn công trước khi nó đến đường trục của chúng tôi.
- Chúng tôi không đọc lưu lượng được mã hóa (HTTPS, DNS qua TLS và HTTPS). Chúng tôi chưa kiểm tra nội dung của các yêu cầu web.
- Các đợt xung ngắn hơn 5 s không được ghi nhận là tấn công. Tuy nhiên, việc loại bỏ bắt đầu ngay từ gói tin đầu tiên, theo các quy tắc.
- Hiện tại, các kiểm tra DNS chỉ áp dụng cho truy vấn qua UDP.
Những gì chúng tôi đang phát triển
Trong kế hoạch
- TLS: nhận diện theo SNI và dấu vân tay máy khách (JA4), không cần giải mã
- DNS qua TCP
Những câu hỏi thường được đặt ra
Quý khách có câu hỏi cho chúng tôi? Hãy gọi 227 023 023
DDoS processor ngừng quảng bá các prefix của Quý khách và lưu lượng đi thẳng qua PE đến phiên dự phòng của Quý khách. Không làm sạch, nhưng cũng không gián đoạn. DDoS processor quay lại đường đi khi đã hoạt động bình thường trở lại (ổn định trong 30 s). Chúng tôi bảo trì một cách có kiểm soát: lưu lượng trước tiên chuyển sang đường dự phòng, sau đó chúng tôi mới làm việc trên DDoS processor.
Mặt phẳng dữ liệu chạy trên VPP với plugin riêng và xử lý gói tin theo lô trên các lõi của bộ xử lý. Trong các thử nghiệm ở phòng thí nghiệm, máy chủ DNS phản hồi trong lúc bị tấn công với p99 khoảng 3 ms và các kết nối mới qua SYN proxy được thiết lập với p99 dưới 1,5 ms.
Nút chuyển Chỉ giám sát đưa các quy tắc của Quý khách sang chế độ giám sát. Kiểm tra gói tin cơ bản và dung lượng theo hợp đồng luôn được áp dụng. Việc ngắt hoàn toàn khỏi DDoS processor do nhân viên vận hành thực hiện theo yêu cầu.
Trong vòng vài giây sau khi lưu trong cổng thông tin; bản thân việc triển khai trên DDoS processor chỉ mất vài phần mười giây trong phòng thí nghiệm. Máy chủ từ chối chính sách không hợp lệ ngay khi kiểm tra và DDoS processor vẫn giữ phiên bản trước đó.
Chính vì vậy mọi quy tắc mới đều giám sát trước và cổng thông tin cho thấy những gì quy tắc sẽ loại bỏ. Nếu điều đó vẫn xảy ra, Quý khách có thể chuyển quy tắc sang chế độ giám sát hoặc quay lại phiên bản chính sách trước đó chỉ với một cú nhấp. Đội vận hành của chúng tôi cũng có thể hỗ trợ.
Có. Phát hiện, bộ đếm và mọi quy tắc đều hoạt động với IPv4 và IPv6; IPv6 có phiên BGP riêng với CPE của Quý khách.
Trong cổng thông tin, chỉ những tài khoản có quyền truy cập vào tenant của Quý khách. Đội vận hành của chúng tôi thấy dữ liệu telemetry của mọi tenant. Chúng tôi không lưu trữ nội dung lưu lượng hay bản ghi gói tin.
Ảnh chụp màn hình sử dụng dữ liệu mẫu: một khách hàng giả định và địa chỉ IP dành cho tài liệu (RFC 5737, RFC 3849). Các giá trị được đánh dấu “phòng thí nghiệm” được đo trong các thử nghiệm trên một DDoS processor ở phòng thí nghiệm; chúng xác nhận chức năng, không phải dung lượng. Định vị địa lý: DB-IP.com.
Chúng tôi sẽ minh họa ngay trên lưu lượng của Quý khách.
Ban đầu, chúng tôi kết nối dịch vụ bảo vệ ở chế độ chỉ giám sát: trong cổng thông tin, Quý khách sẽ thấy lưu lượng của mình, các cuộc tấn công và những gì các quy tắc sẽ loại bỏ, trước khi chúng thực sự loại bỏ bất cứ thứ gì.


