Очищення прямо на шляху трафіку, без перенаправлення
DDoS processor постійно стоїть між нашою магістраллю та Вашою мережею. Атака відкидається в момент, коли вона надходить: без очікування на виявлення, перенаправлення чи втручання людини.
Завжди на шляху
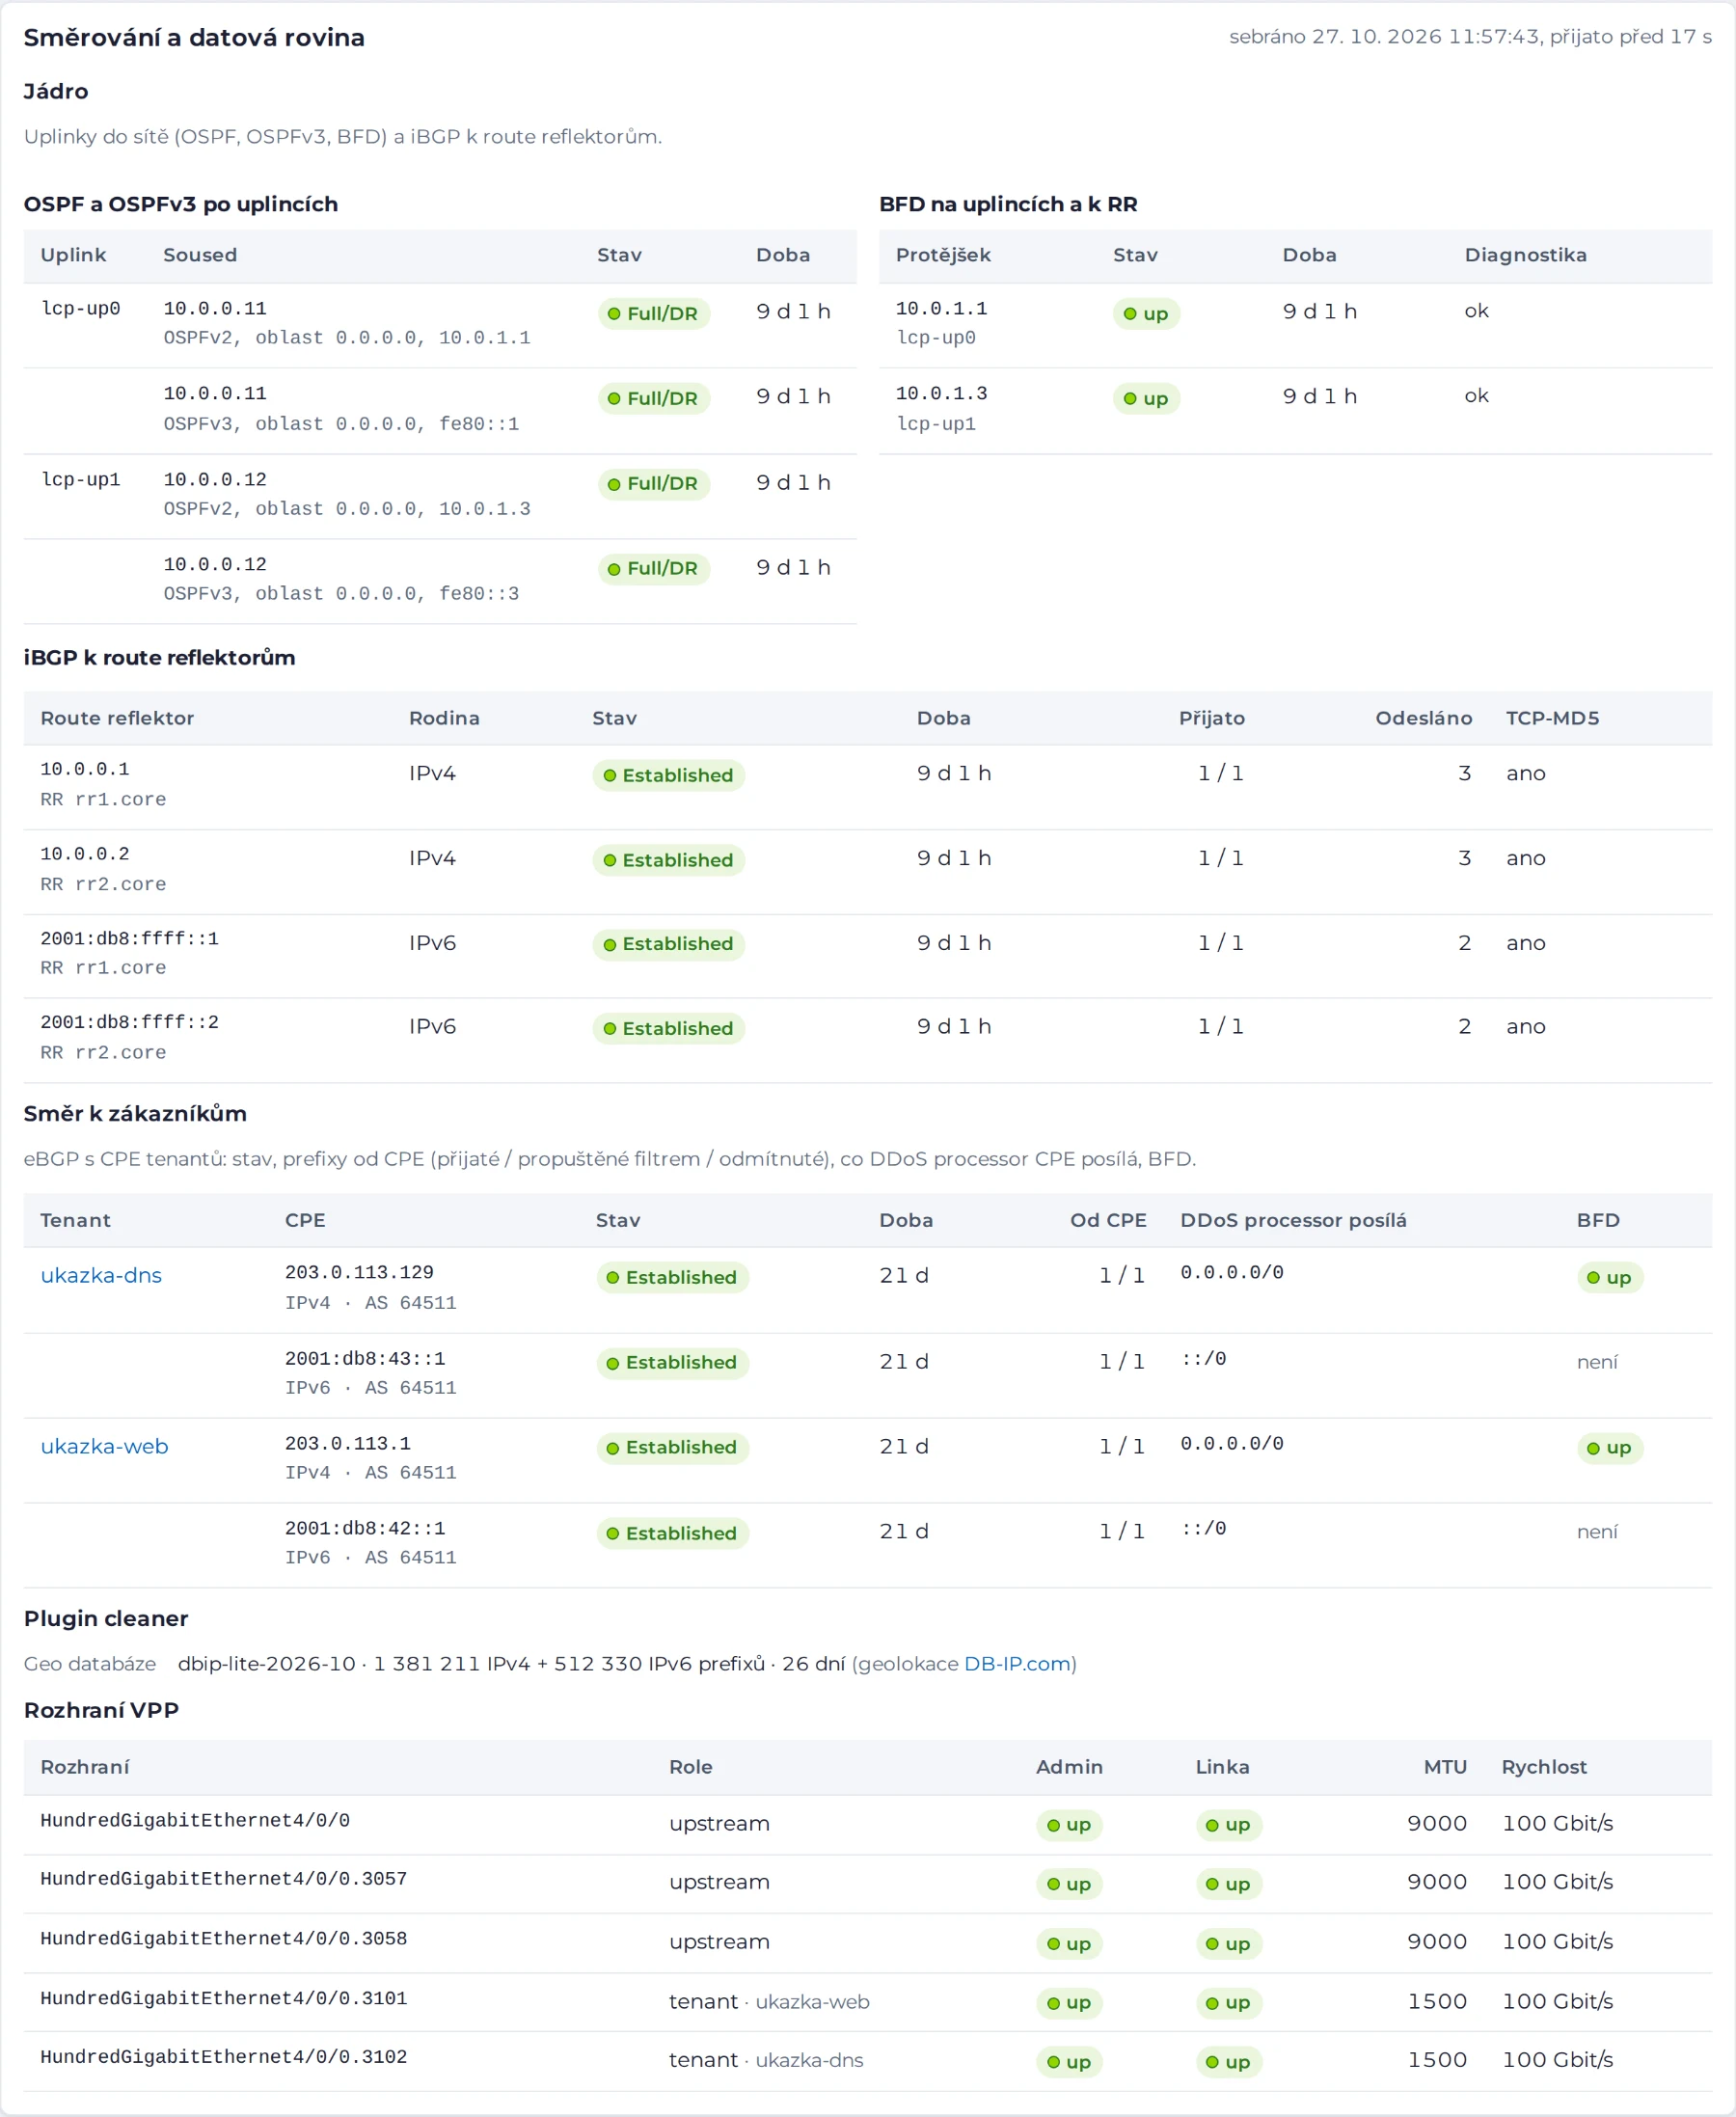
Ваш CPE має власну сесію eBGP з DDoS processor у виділеній VLAN і отримує від нього маршрут за замовчуванням. Магістраль спрямовує трафік до Ваших префіксів переважно через DDoS processor. Обидва напрямки проходять через захист.
Жодної чорної діри
Контроль стану кожні 500 мс перевіряє, чи площина даних справляється з трафіком. Якщо ні, він вимикає BGP, і трафік іде безпосередньо через PE. У лабораторії трафік перейшов на резервний шлях протягом 1 с, а повернення відбулося без втрат.
< 1 с на перемикання на резервний шлях у разі збою площини даних 0,78–0,97 с, лабораторія
Незалежний і швидкий
Зміна правил доходить до DDoS processor за десяті частки секунди. Якщо сервер керування вийде з ладу, DDoS processor і далі очищає трафік за останніми правилами: у лабораторії — 30 хвилин без сервера керування і жодного втраченого пакета.
0,1 с на застосування зміни правил на DDoS processor медіана 0,096 с, лабораторія
Від ампліфікації до атак на DNS
Кожен тип атаки є в нашому регресійному наборі тестів у варіантах для IPv4 та IPv6. Результати площини даних порівнюються з еталонною моделлю пакет за пакетом (збігаються 410 із 410 випадків).
| Атака | Як виглядає | Як ми її зупиняємо |
|---|---|---|
| Ампліфікація (відбита атака)DNS, NTP, memcached, SSDP, CLDAP, SNMP, NetBIOS… | Величезні відповіді, яких Ви ніколи не запитували, від серверів, використаних для атаки. | Фільтр за UDP-портом джерела. З відстеженням з’єднань — також ампліфікація DNS, при цьому відповіді на Ваші власні запити проходять. |
| SYN floodпотік пакетів TCP для відкриття з’єднання | Від сотень тисяч до мільйонів SYN за секунду, що перевантажують сервер напіввідкритими з’єднаннями. | SYN proxy з cookies: з’єднання із сервером встановлюється лише після коректної відповіді клієнта. До того ж ліміт нових з’єднань за секунду (SYN/с) і відкидання SYN на закриті порти. |
| ACK, RST і FIN floodTCP без з’єднання | Пакети TCP, які не належать до жодного з’єднання. | Відстеження з’єднань: TCP поза встановленим з’єднанням відкидається, а поточних з’єднань це не зачіпає. |
| UDP floodвипадкові порти або один порт | Потік UDP на порти, де не працює жоден сервіс, або на один сервіс. | Дозволені порти UDP, ліміт пакетів за секунду для кожного порту та ліміт біт/с. |
| Атака випадковими піддоменамиDNS water torture | Запити на неіснуючі імена (x7k2q9.your-domain.cz), які перевантажують Ваш DNS-сервер. | Для зони під атакою DDoS processor відкидає невідомі імена, що виглядають випадковими. Відомі імена він вивчає з відповідей Вашого сервера і ніколи їх не обмежує. |
| Інші атаки на DNSсловникові, потік з одного джерела | Словникові запити, одне джерело з тисячами запитів, ANY і AXFR, пошкоджені запити. | Ліміт запитів на джерело, ліміт невідомих імен на зону, заборонені типи запитів, перевірка формату. |
| Вичерпання таблиці з’єднань | Зловмисник відкриває з’єднання, доки не закінчиться місце. | Ліміт з’єднань на джерело, скорочені тайм-аути від 80 % заповнення, витіснення напіввідкритих з’єднань (встановлених — ніколи). |
| ICMP flood | Потік ping та інших ICMP. | Ліміт ICMP. Повідомлення ICMP про помилки для Ваших з’єднань (наприклад, Path MTU) проходять. |
| Фрагменти й пошкоджені пакетиping of death, land, Xmas, smurf… | Безглузді фрагменти, неможливі комбінації прапорців TCP, підроблені джерела з непублічних діапазонів. | Перевірки пакетів — завжди ввімкнені й без налаштування. До того ж за бажанням відкидання фрагментів UDP. |
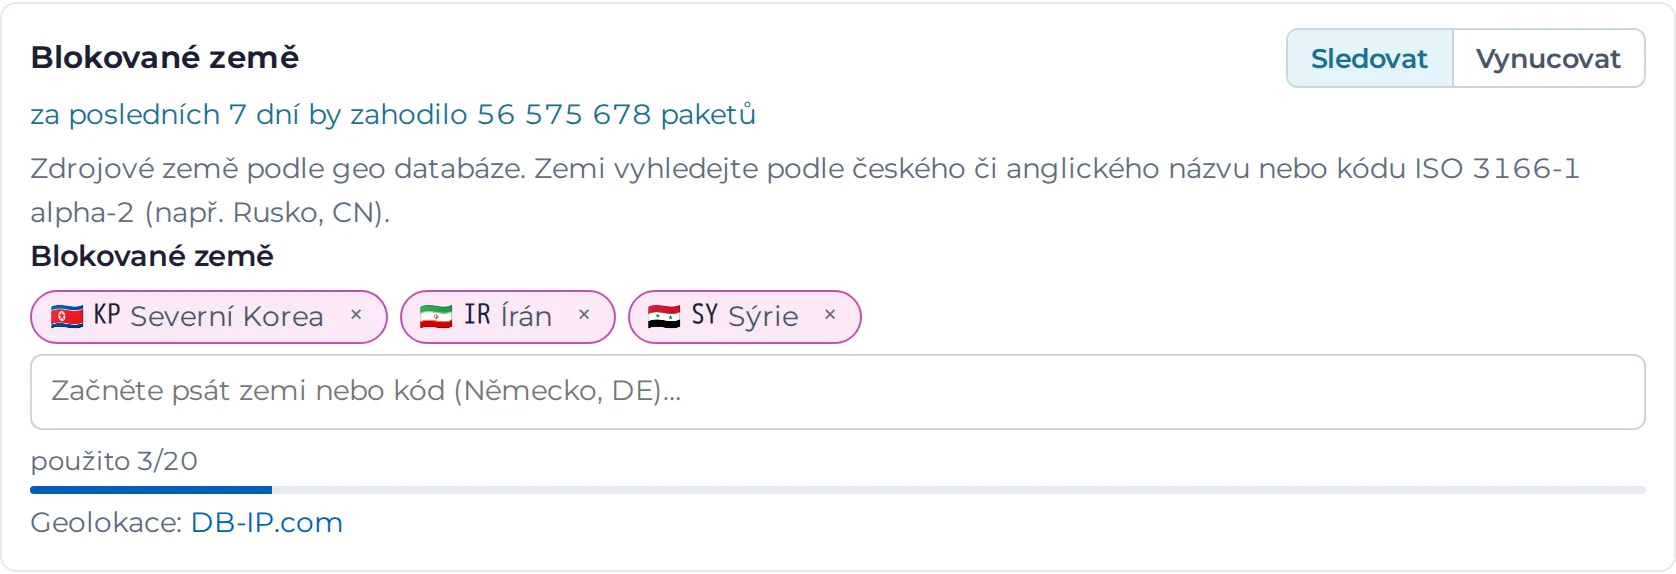
| Трафік з небажаних джерел | Мережа, з якої прийшла атака, або країна, звідки Ви не очікуєте трафіку. | Список блокування префіксів і геоблокування країн (геолокація DB-IP, оновлюється щомісяця). |
| Перевантаження понад договірну пропускну здатність | Усе, що перевищує договірну пропускну здатність. | Полісер у пакетах і бітах захищає Вашу лінію та інших клієнтів. |
| Масована об’ємна атакаобсяг, який перевантажив би мережу | Атака настільки велика, що перевантажила б канали ще до DDoS processor. | Перед нашою мережею автоматично вмикається scrubbing-центр, який відфільтровує атаку, перш ніж вона дійде до нашої магістралі. |
Захист не розшифровує трафік. Він читає лише незашифровані частини трафіку. Захист TLS і HTTP ми готуємо, див. дорожню карту.
Сім кроків, і кожен пакет має свою причину
Пакет проходить кроки в чітко визначеному порядку, і вирішує перший крок, який його відкидає. Кожен пакет потрапляє рівно в один лічильник, тож на порталі Ви бачите, скільки відкинуло кожне правило. Правила, які Ви налаштовуєте самі, мають два режими: моніторинг (лише рахує, що відкинуло б) і застосування.
Завжди
Перевірка пакетів
Пошкоджені заголовки й довжини, небезпечні фрагменти, неможливі прапорці TCP, land, джерела з непублічних діапазонів, broadcast. Без налаштування.
Договірна пропускна здатність
Полісер у пакетах і бітах за секунду відповідно до договору. Захищає Вашу лінію та інших клієнтів і діє також для дозволених джерел.
Моніторинг / застосування
Політика протоколів
Список блокування, список дозволених (адміністратори), геоблокування країн, дозволені протоколи, ампліфікація за портом джерела, дозволені порти UDP і TCP, фрагменти UDP.
Відстеження з’єднань і SYN proxy
Двонапрямна таблиця з’єднань: TCP поза з’єднанням, UDP на закритий порт без з’єднання, ліміт з’єднань на джерело. SYN proxy з cookies, за бажанням лише під час атаки.
Прикладний рівень: DNS
Пошкоджені запити, заборонені типи, ліміт запитів на джерело, випадкові піддомени та словникові атаки для зони під атакою. Відомі імена DDoS processor вивчає з відповідей Вашого сервера.
Ліміти за типом трафіку
Нові з’єднання (SYN) за секунду, пакети UDP на порт, UDP біт/с, ICMP та інші протоколи. Значення пропонує шаблон відповідно до пропускної здатності, або ми обчислюємо їх на основі Вашого трафіку.
Чистий трафік
Доставка до Вас
Пропущений трафік іде у Вашу VLAN. Відповіді Ваших серверів повертаються тим самим шляхом, тож відстеження з’єднань бачить обидва напрямки.
Щосекунди Ви знаєте, що відбувається
DDoS processor рахує трафік посекундно й виявляє атаки самостійно, навіть коли сервер керування не працює. На портал надходять зведені лічильники, події та топ-списки. Окремі пакети й записи з’єднань ніколи не залишають DDoS processor.
5 с від початку атаки до її фіксації; відкидання починається з першого пакета виявлення щосекунди
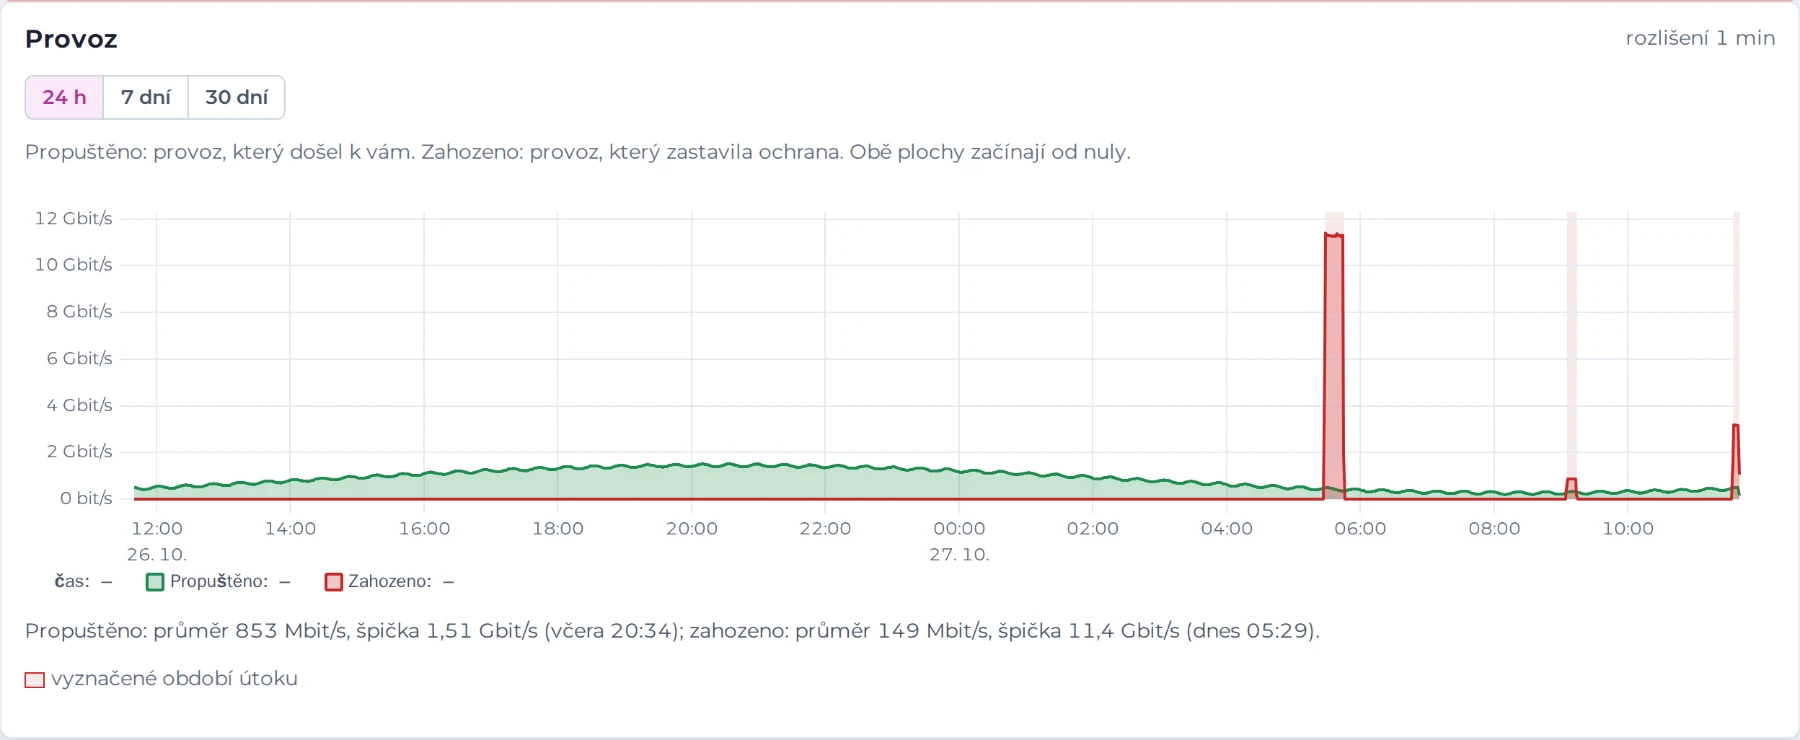
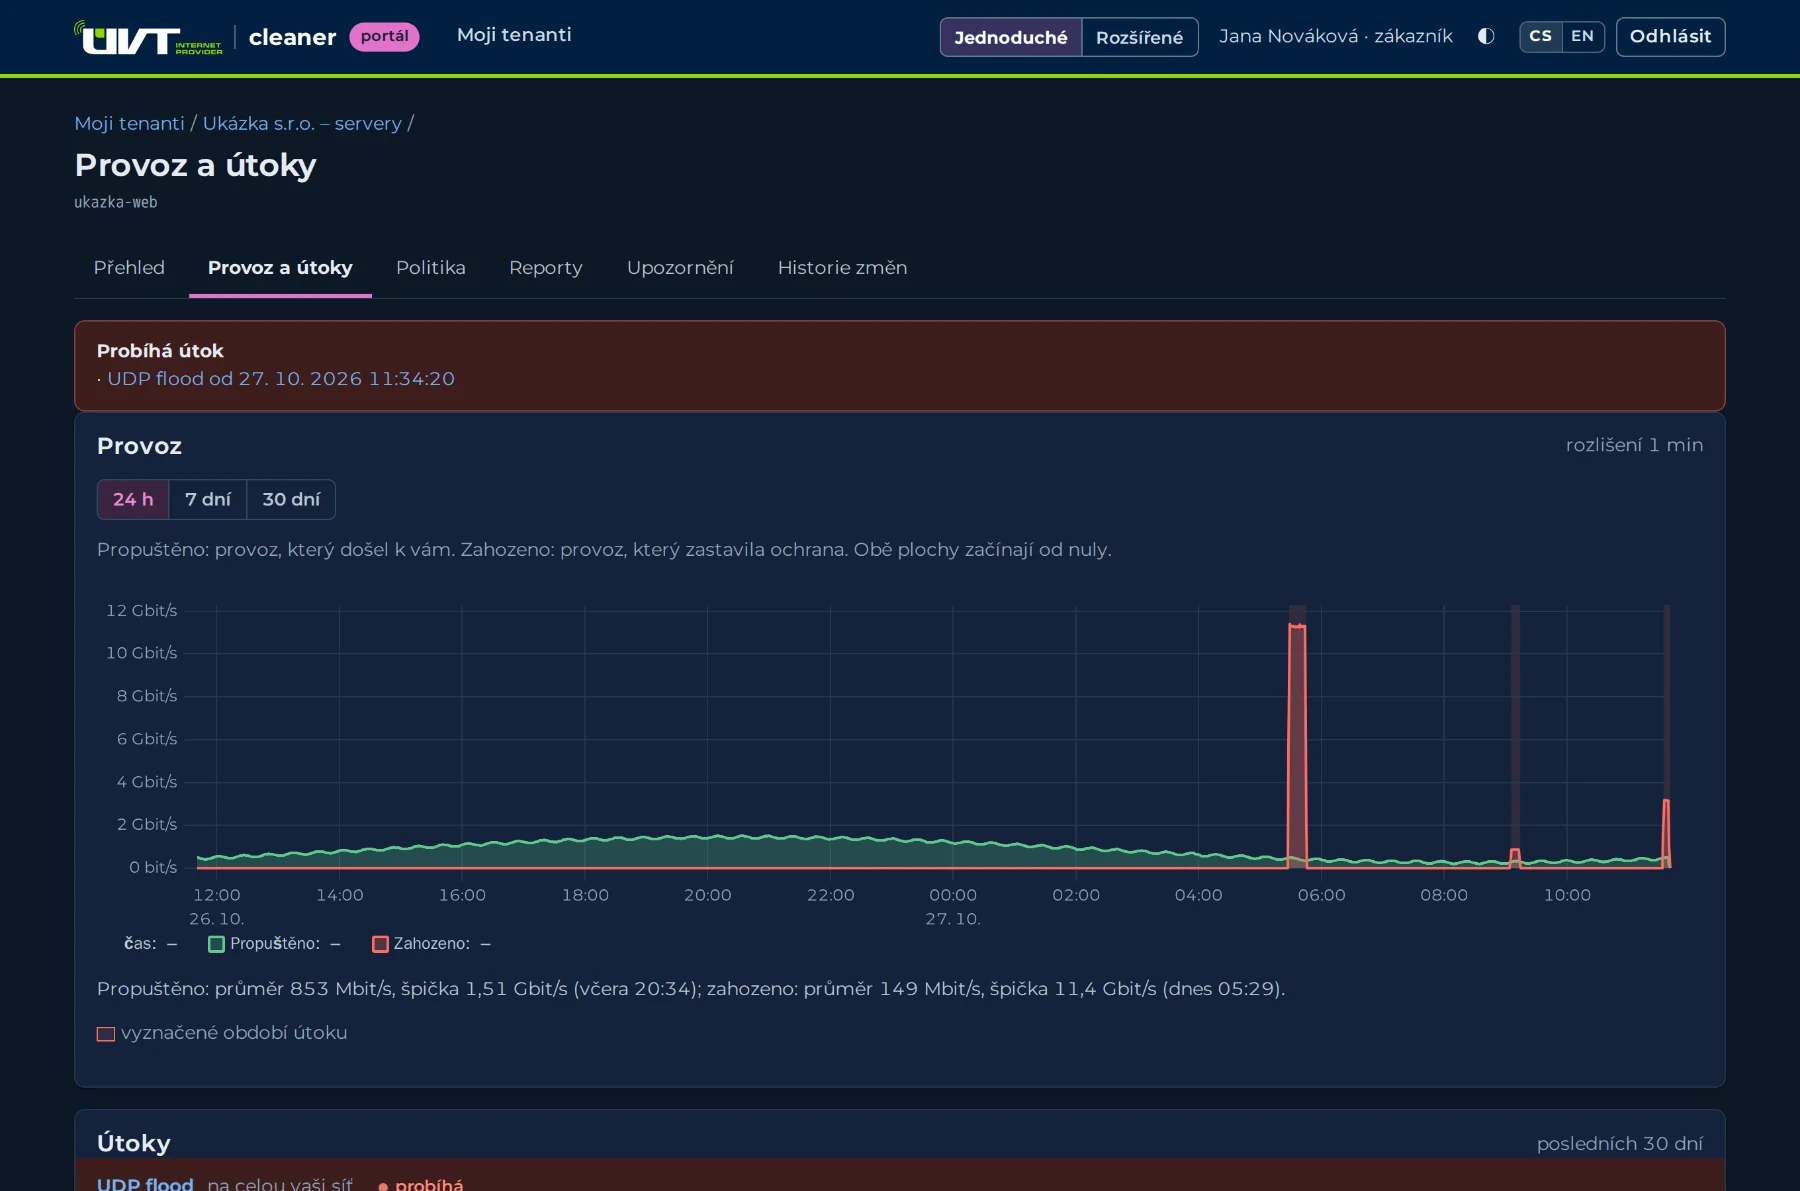
Трафік посекундно. Отримано, пропущено й відкинуто, у пакетах і бітах за секунду, IPv4 та IPv6 окремо. Короткі періоди — посекундно, довші — похвилинно. Історія за 13 місяців.
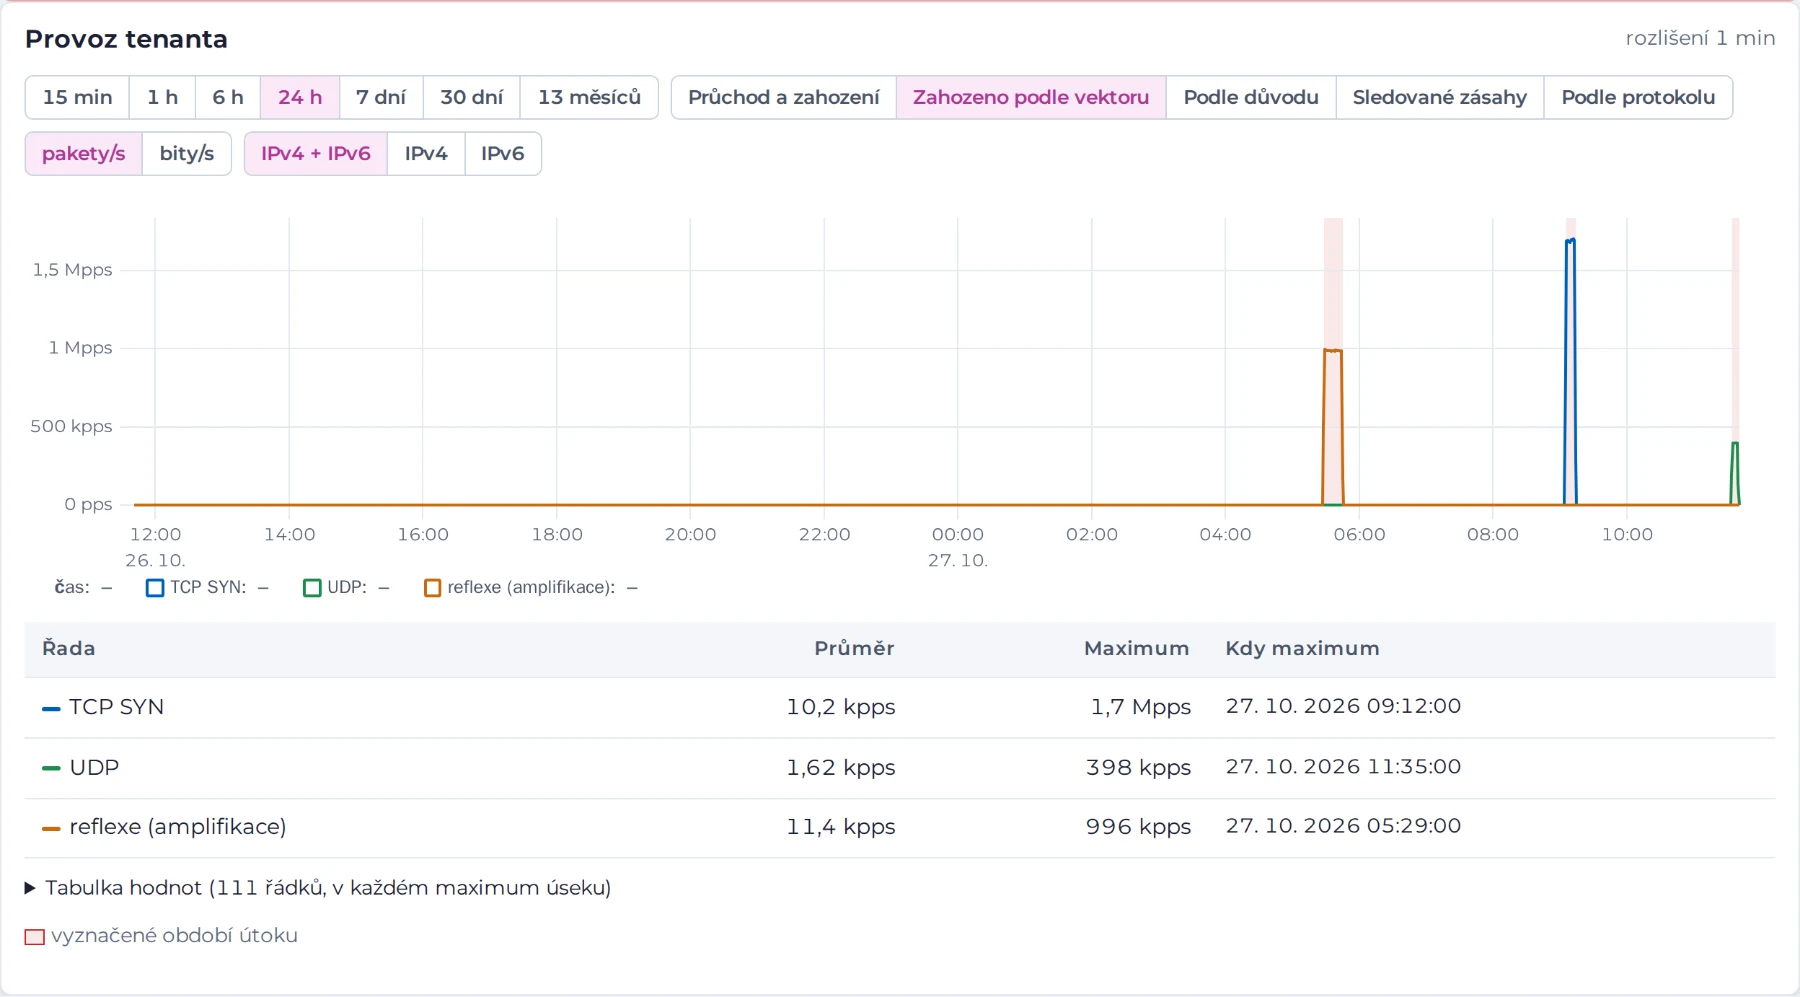
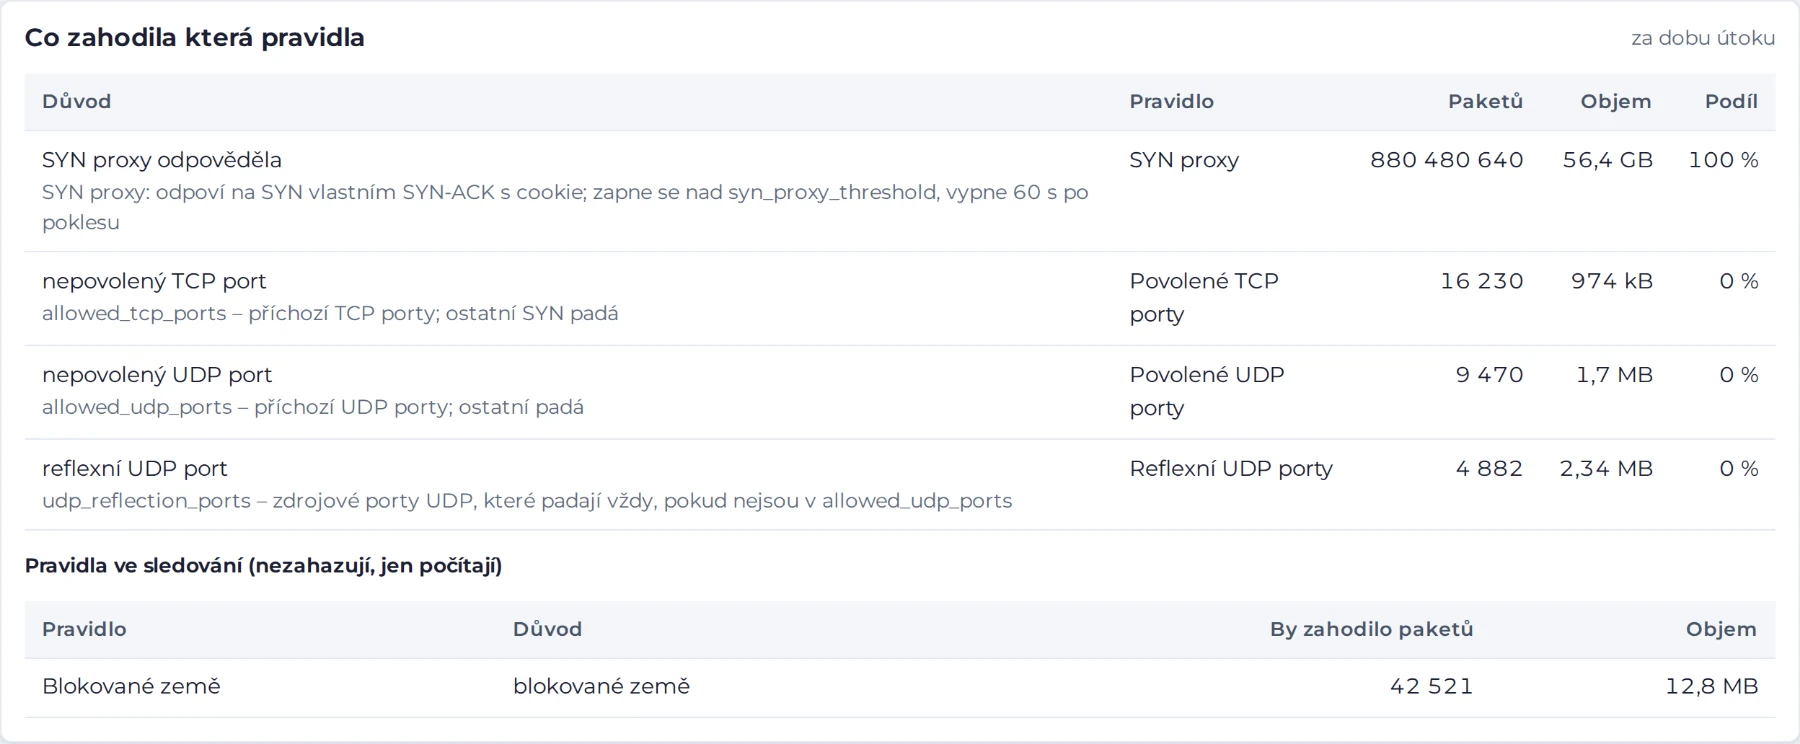
Чому трафік відкинуто. Відкинутий трафік за типом атаки і за конкретним правилом. Ви знаєте, скільки зупинив SYN proxy, скільки фільтр ампліфікації і скільки список блокування.
Спрацювання в режимі моніторингу. Правила в режимі моніторингу лише рахують, що відкинули б. Перш ніж їх увімкнути, Ви бачите їхній вплив на реальний трафік, зокрема як попередній перегляд за останні 7 днів.
Атаки. Виявлення щосекунди на рівні хоста, префікса й усієї мережі, зокрема «carpet bombing». Тип атаки, ціль, початок і кінець, пік і обсяг.
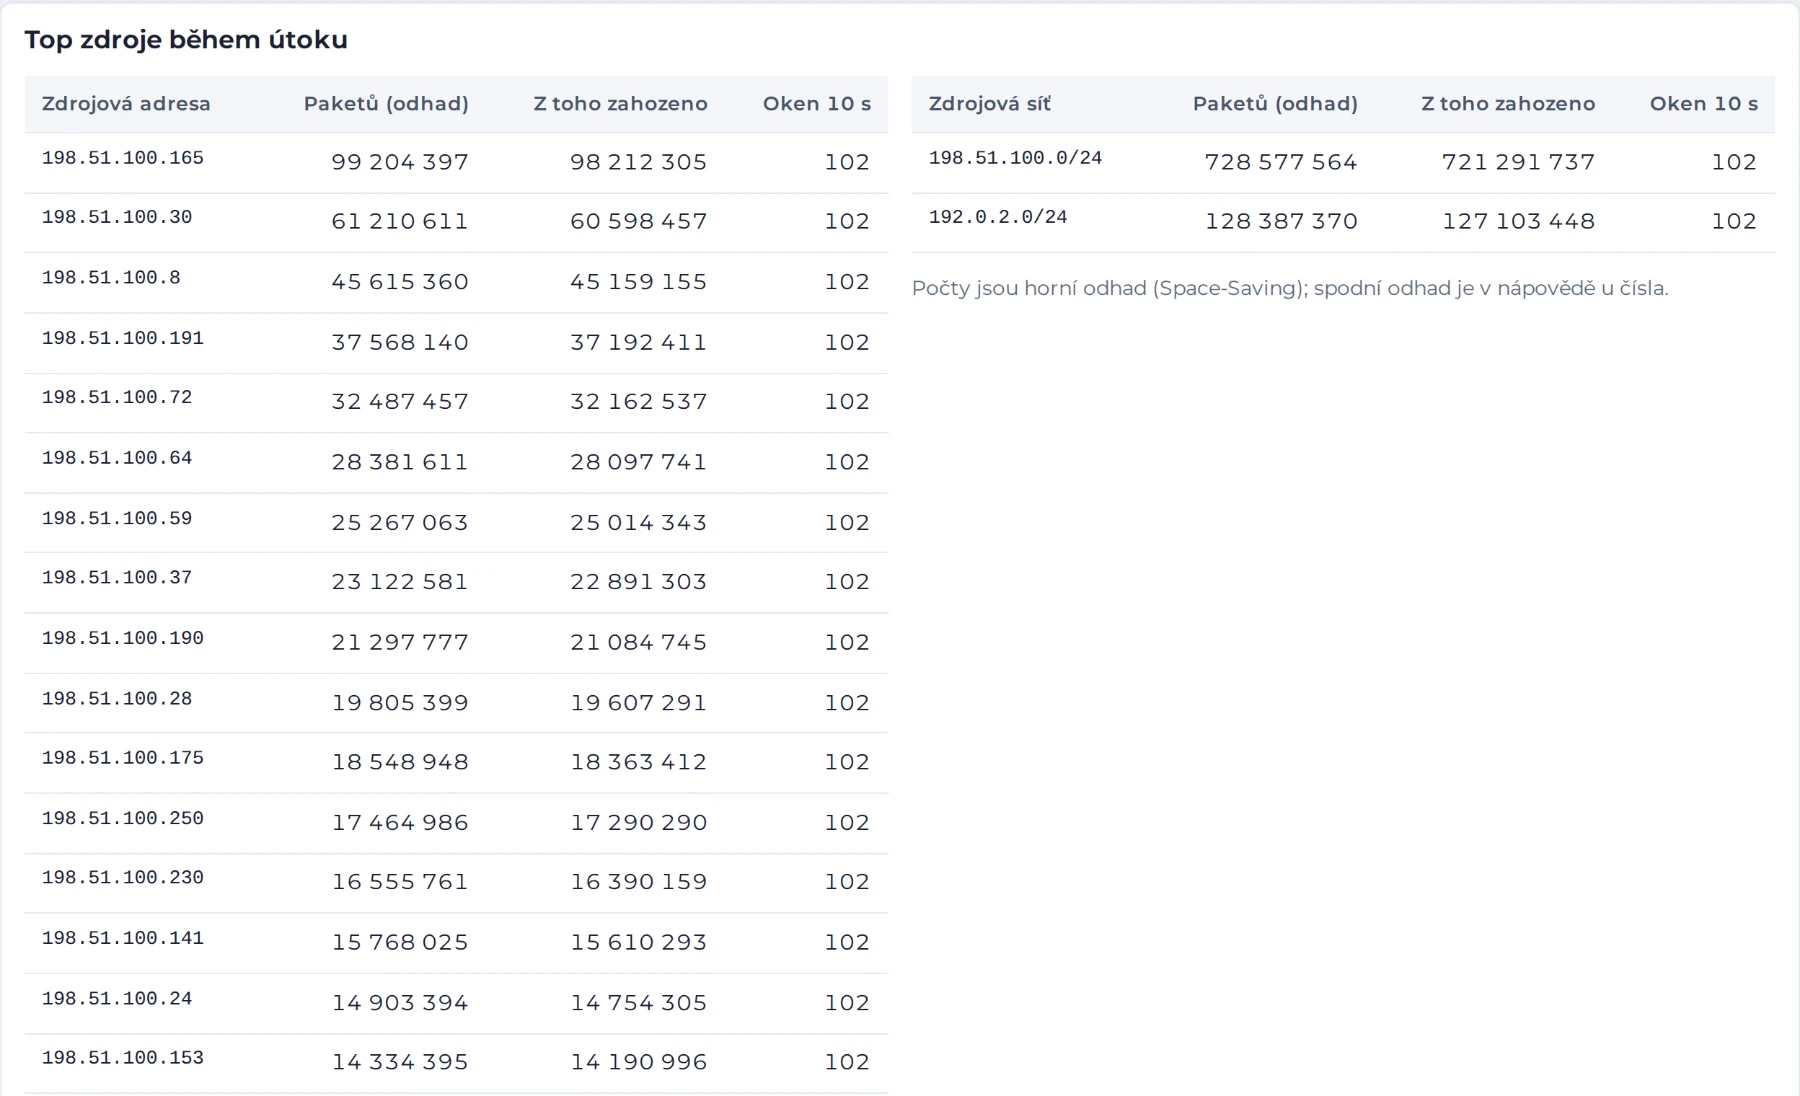
Звідки прийшла атака. Під час атаки — топ-50 адрес-джерел і 50 мереж (/24, IPv6 /48) з інтервалом 10 с. Корисно для списку блокування і для скарг на зловживання (abuse). Ми зберігаємо їх 90 днів.
З’єднання. Кількість активних з’єднань за типами (встановлені, напіввідкриті, що закриваються, UDP) та їхній ліміт. Ви бачите, як таблиця заповнюється, ще до того, як вона переповниться.
DNS. Перевірені запити, зони під атакою, кількість відомих імен. Під час атаки — топ зон, імен і джерел запитів.
Ваша лінія. Стан лінії та сесій BGP (IPv4 і IPv6) до Вашого CPE. Без технічних подробиць, потрібних лише нашій службі нагляду.
Рекомендовані ліміти. Ліміти ми пропонуємо на основі 30 днів трафіку без атак. Одним кліком Ви переносите їх у режим моніторингу, а після перевірки вмикаєте.
Просто чи детально: вибір за Вами
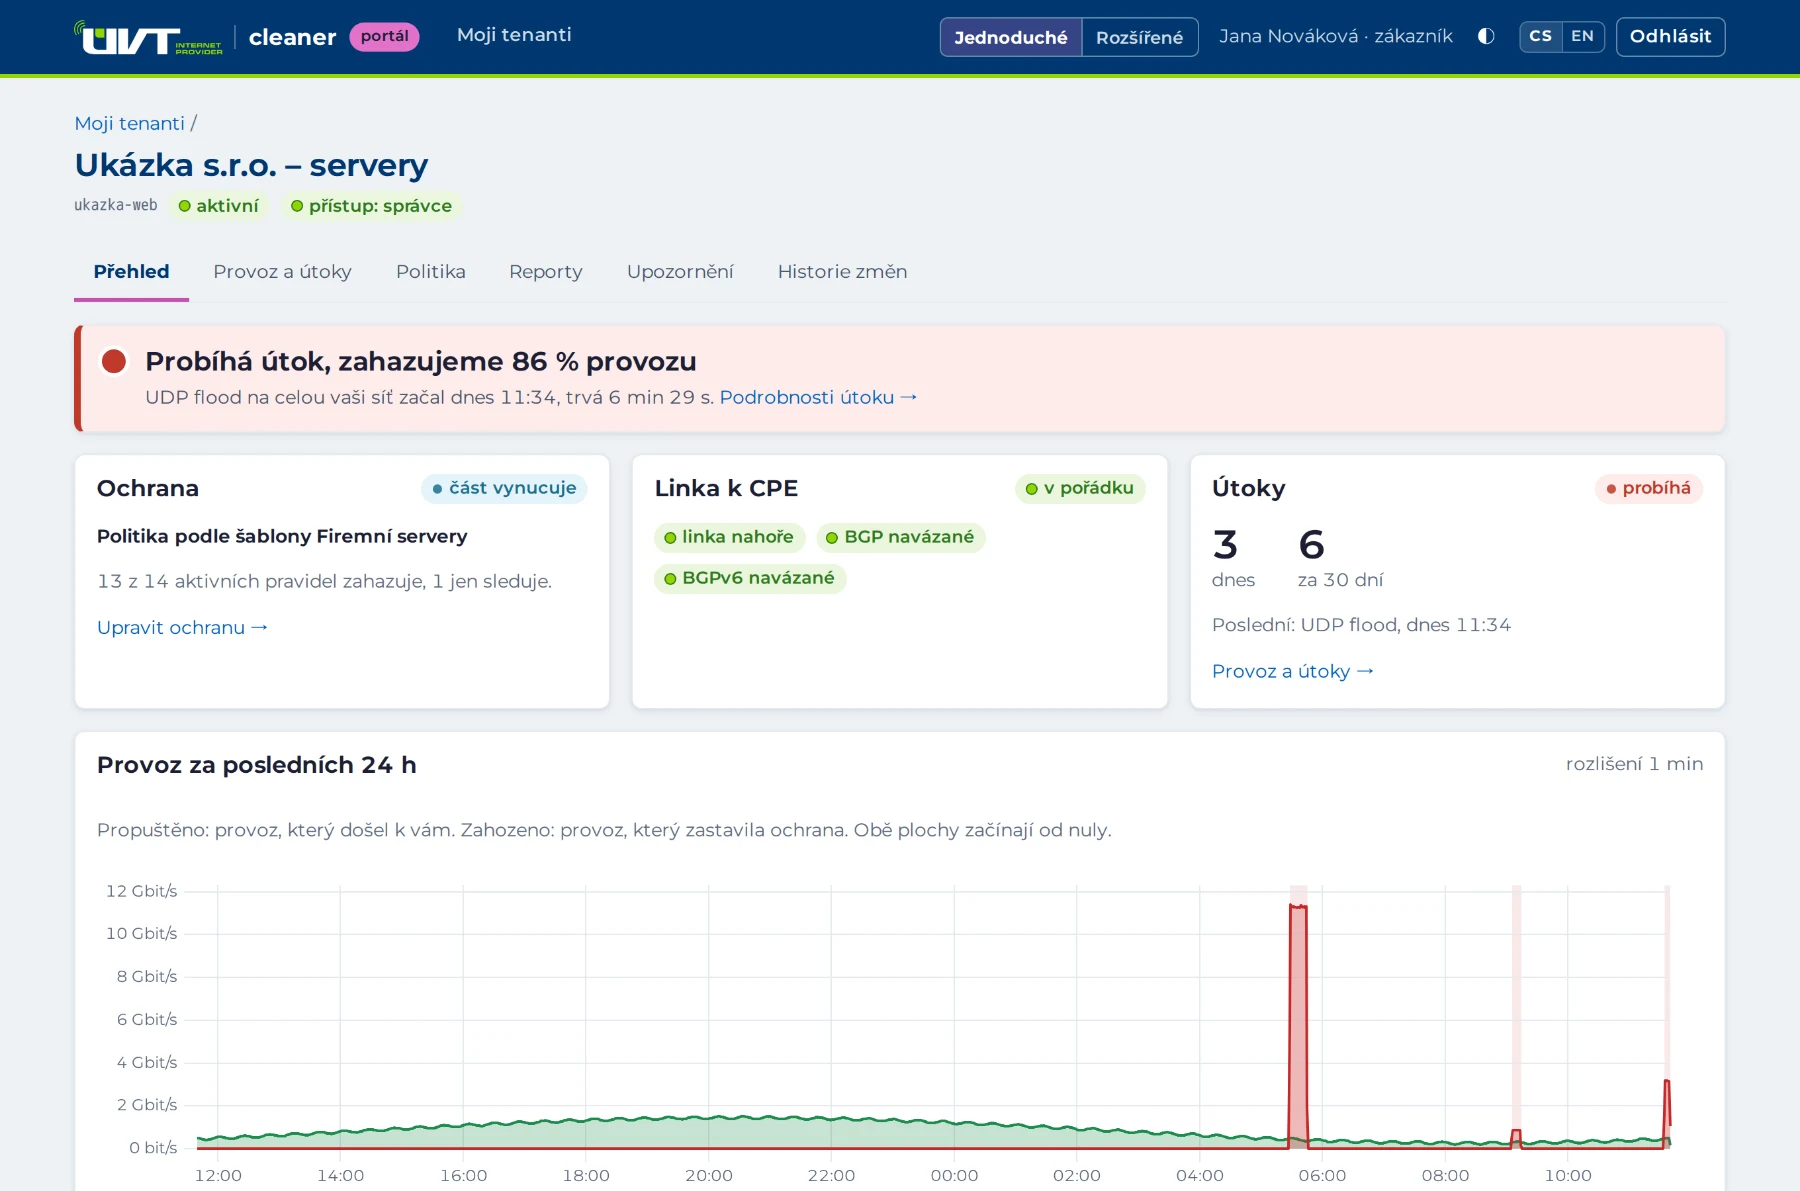
Портал має два вигляди. Простий одним реченням повідомляє, чи Ви захищені, і зрозуміло показує трафік та атаки. Розширений додає графіки за типом атаки, протоколом і правилами, з’єднання, джерела атак і редактор політики. Перемикач розташований у заголовку, а Ваш вибір зберігається в обліковому записі.
Огляд одним реченням
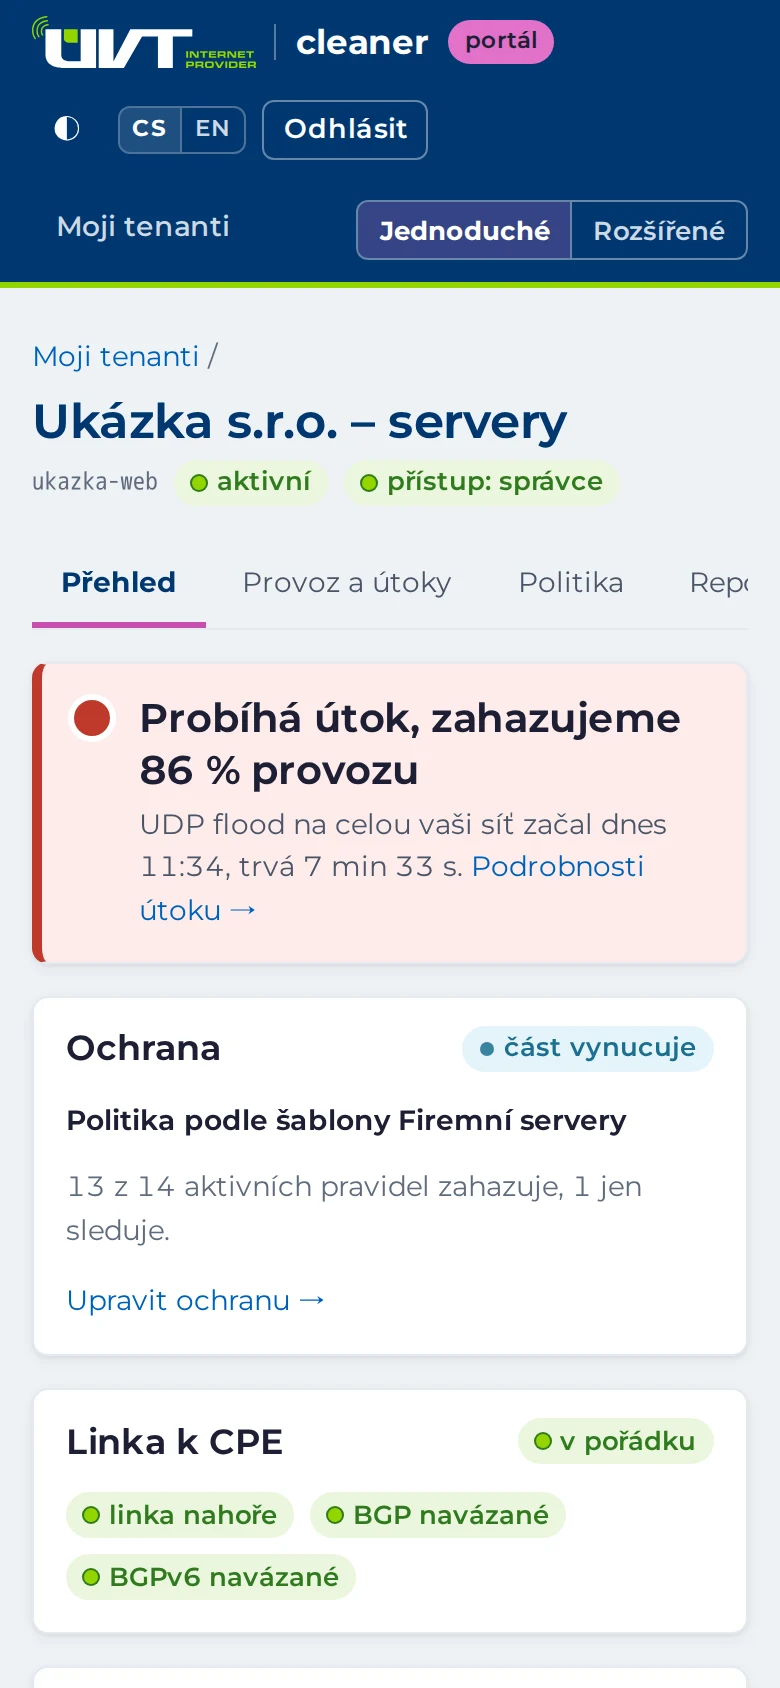
Світлофор угорі показує стан: Захищено, Лише моніторинг або Триває атака, відкидаємо 87 % трафіку. Під ним — плитки захисту, лінії та атак, а також трафік за останні 24 години.
- Атаки людською мовою: тип, ціль, коли, як довго, пік, скільки ми відкинули
- Там, де бракує телеметрії, портал про це пише, а не малює нуль
- Чеською та англійською, світла й темна тема, на телефоні чи на моніторі
Трафік у деталях
Розширений вигляд показує той самий трафік з кількох боків: пропущений і відкинутий, відкинутий за типом атаки, за причиною, спрацювання в режимі моніторингу та трафік за протоколами. Пакети й біти, IPv4 та IPv6, від 15 хвилин до 13 місяців.
- Часовий діапазон є в адресі сторінки, тож посилання можна надіслати колезі
- Ряди даних вмикаються й вимикаються в легенді, значення є також у таблиці
- Роздільна здатність 1 с для коротких проміжків, наприклад для перебігу атаки
Подробиці кожної атаки
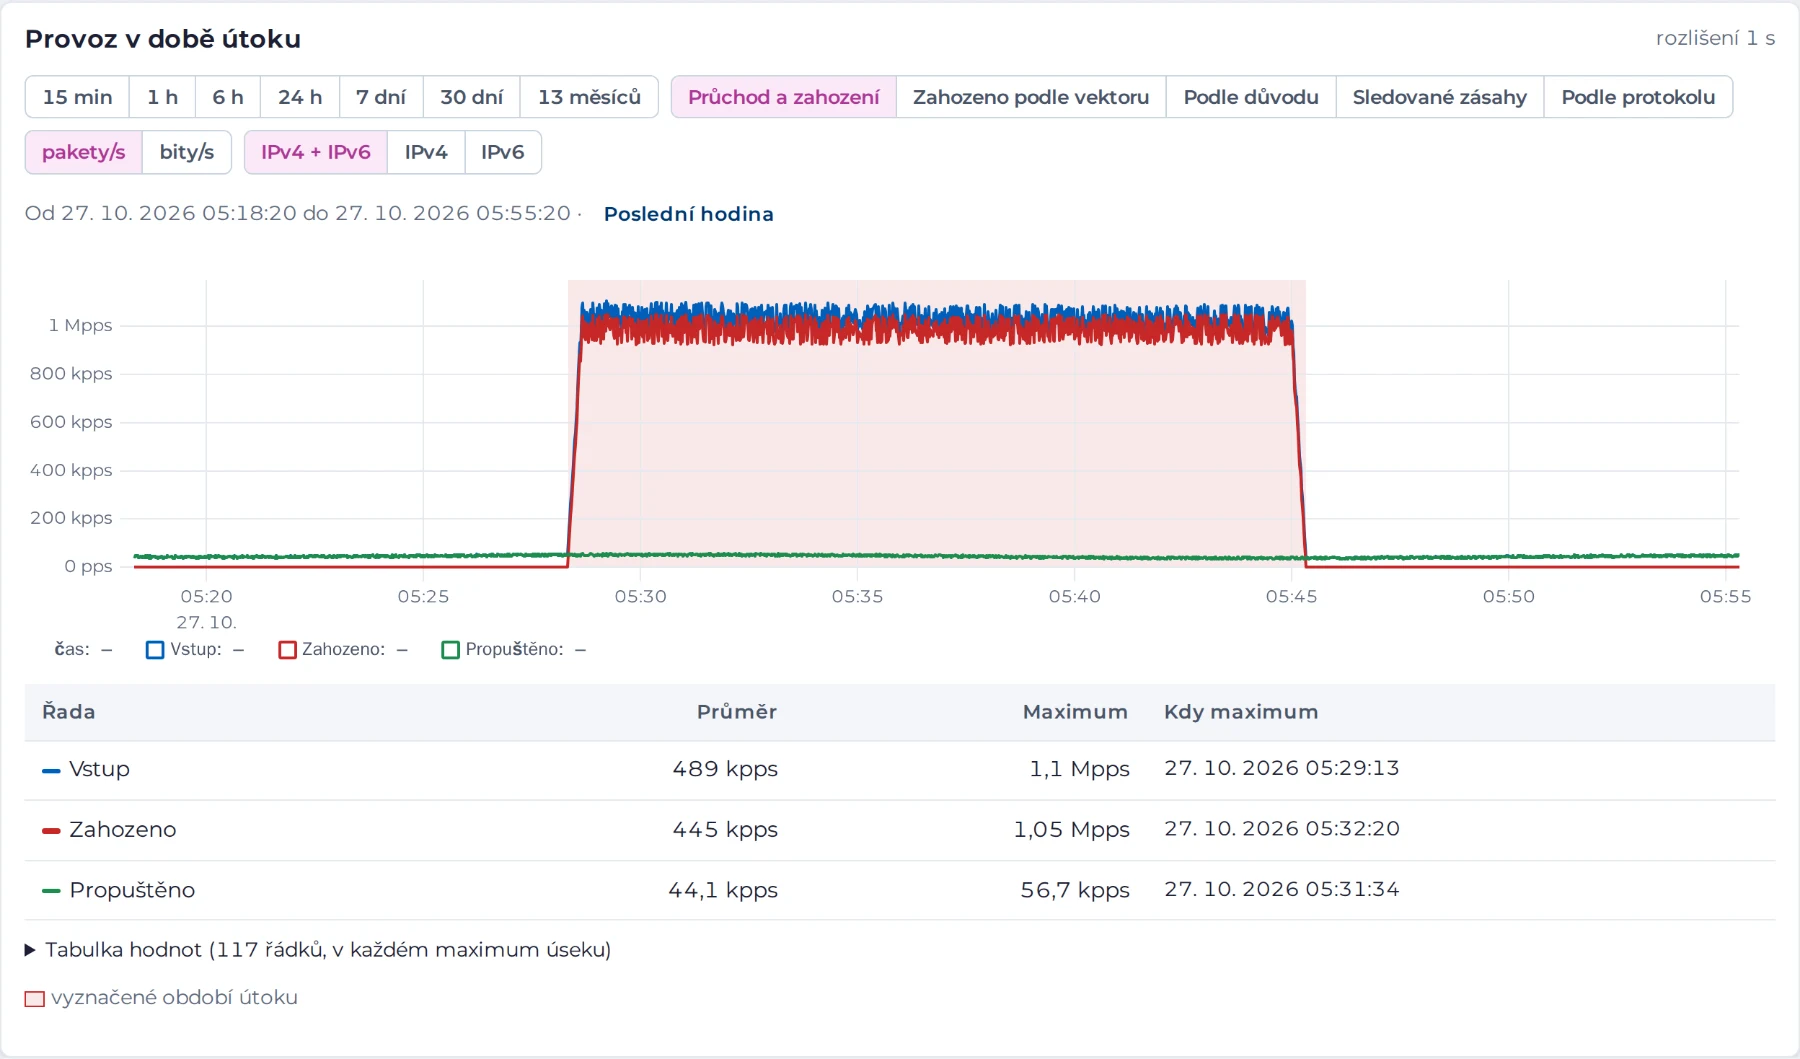
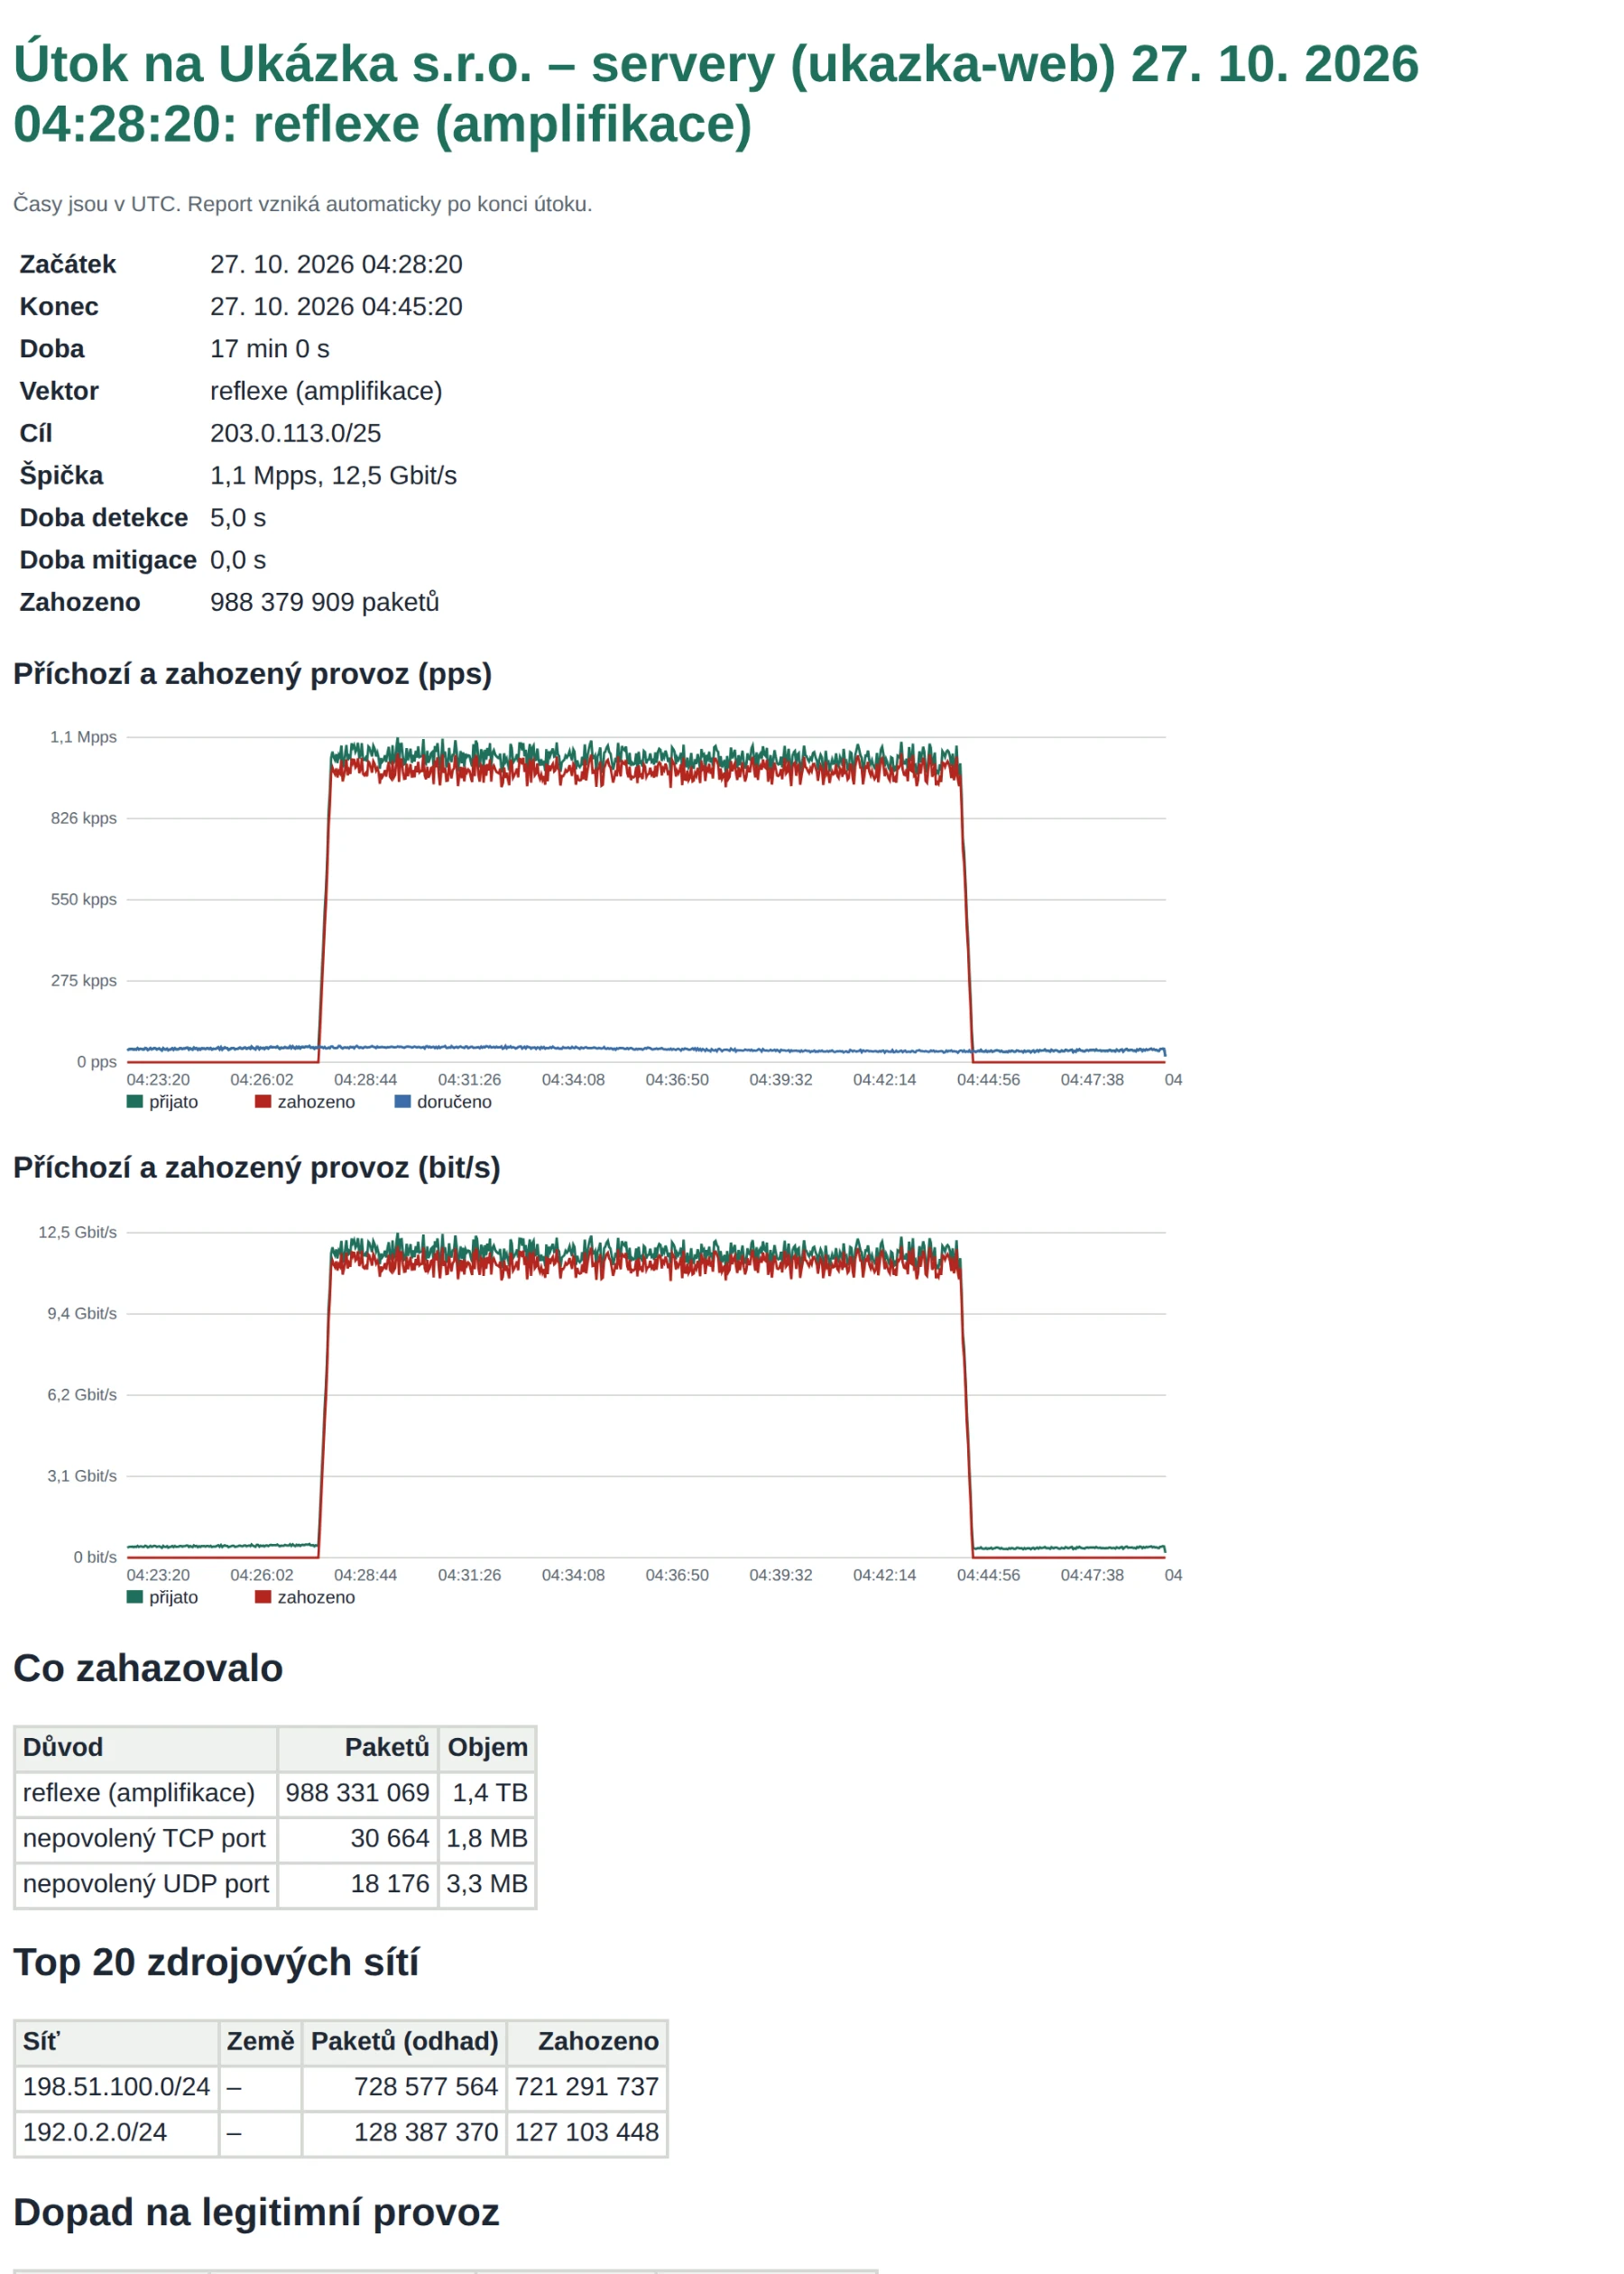
Для кожної атаки — графік від десяти хвилин до її початку до десяти хвилин після завершення і таблиця того, що відкинуло кожне правило. Для ампліфікації також рейтинг використаних для атаки серверів і мереж, з яких прийшла атака.
- Тип, ціль (адреса, префікс, уся мережа), початок, кінець, пік, обсяг
- Правила, які відкидали трафік, і правила, які працювали лише в режимі моніторингу
- Топ джерел і мереж-джерел, корисний для списку блокування та скарг на зловживання (abuse)
Захист DNS-серверів
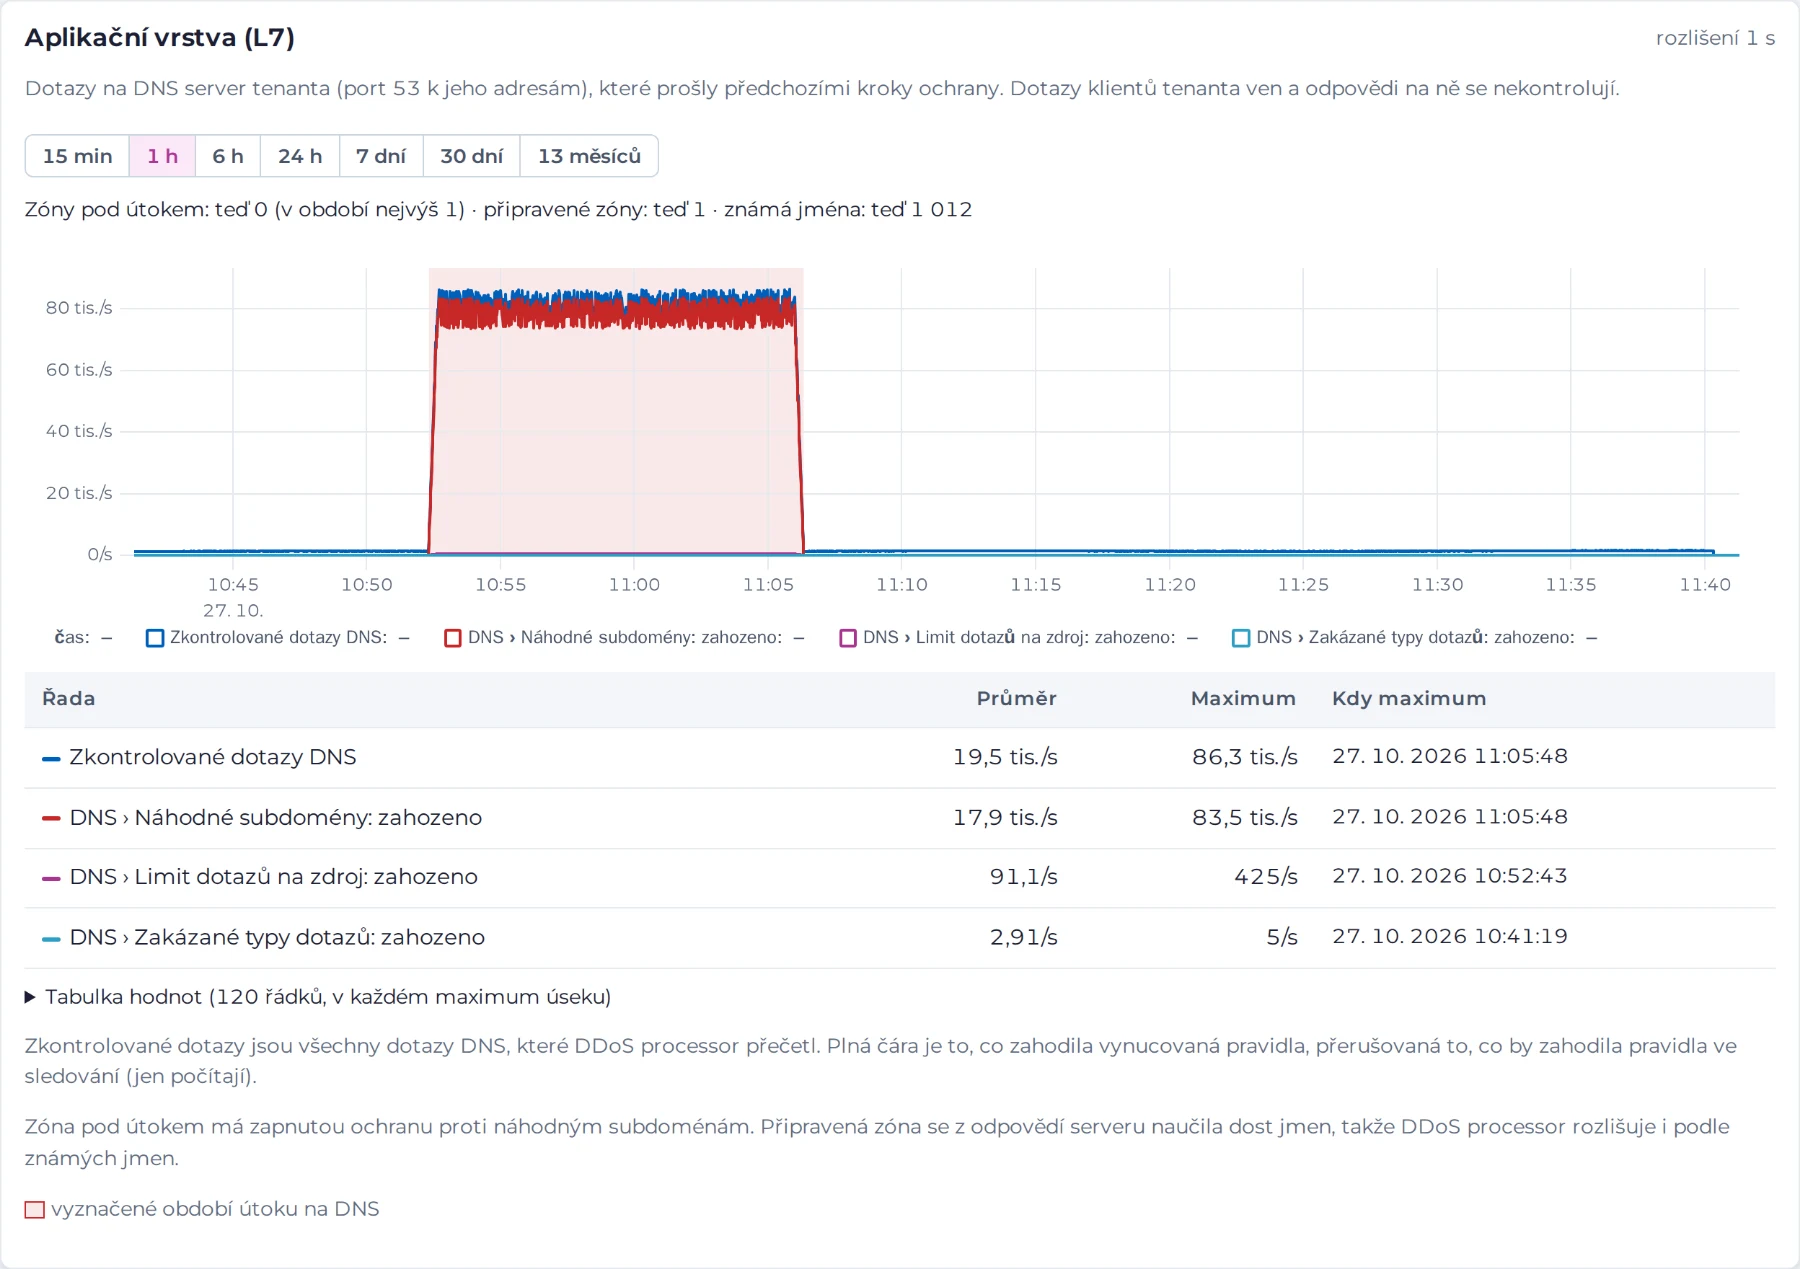
Для авторитативного DNS DDoS processor стежить за кожною зоною окремо. Коли зона зазнає атаки випадковими піддоменами, він відкидає невідомі випадкові імена. Імена, які Ваш сервер справді обслуговує, він вивчив з відповідей сервера і пропускає їх далі.
- Перевірені запити за секунду, відкинуті за правилами
- Зони під атакою, підготовлені зони, кількість відомих імен
- Топ зон, імен і джерел запитів під час атаки
99,5 % атаки випадковими піддоменами відкинуто при 100 000 запитів/с, легітимні запити отримали відповідь лабораторія, 12.10.2026
У лабораторії: при 100 000 запитів/с із випадковими іменами відкинуто 99,34–99,53 % атаки, а 99,94–100 % легітимних запитів отримали відповідь протягом 1 с (p99 3,3 мс).
ukazka.example.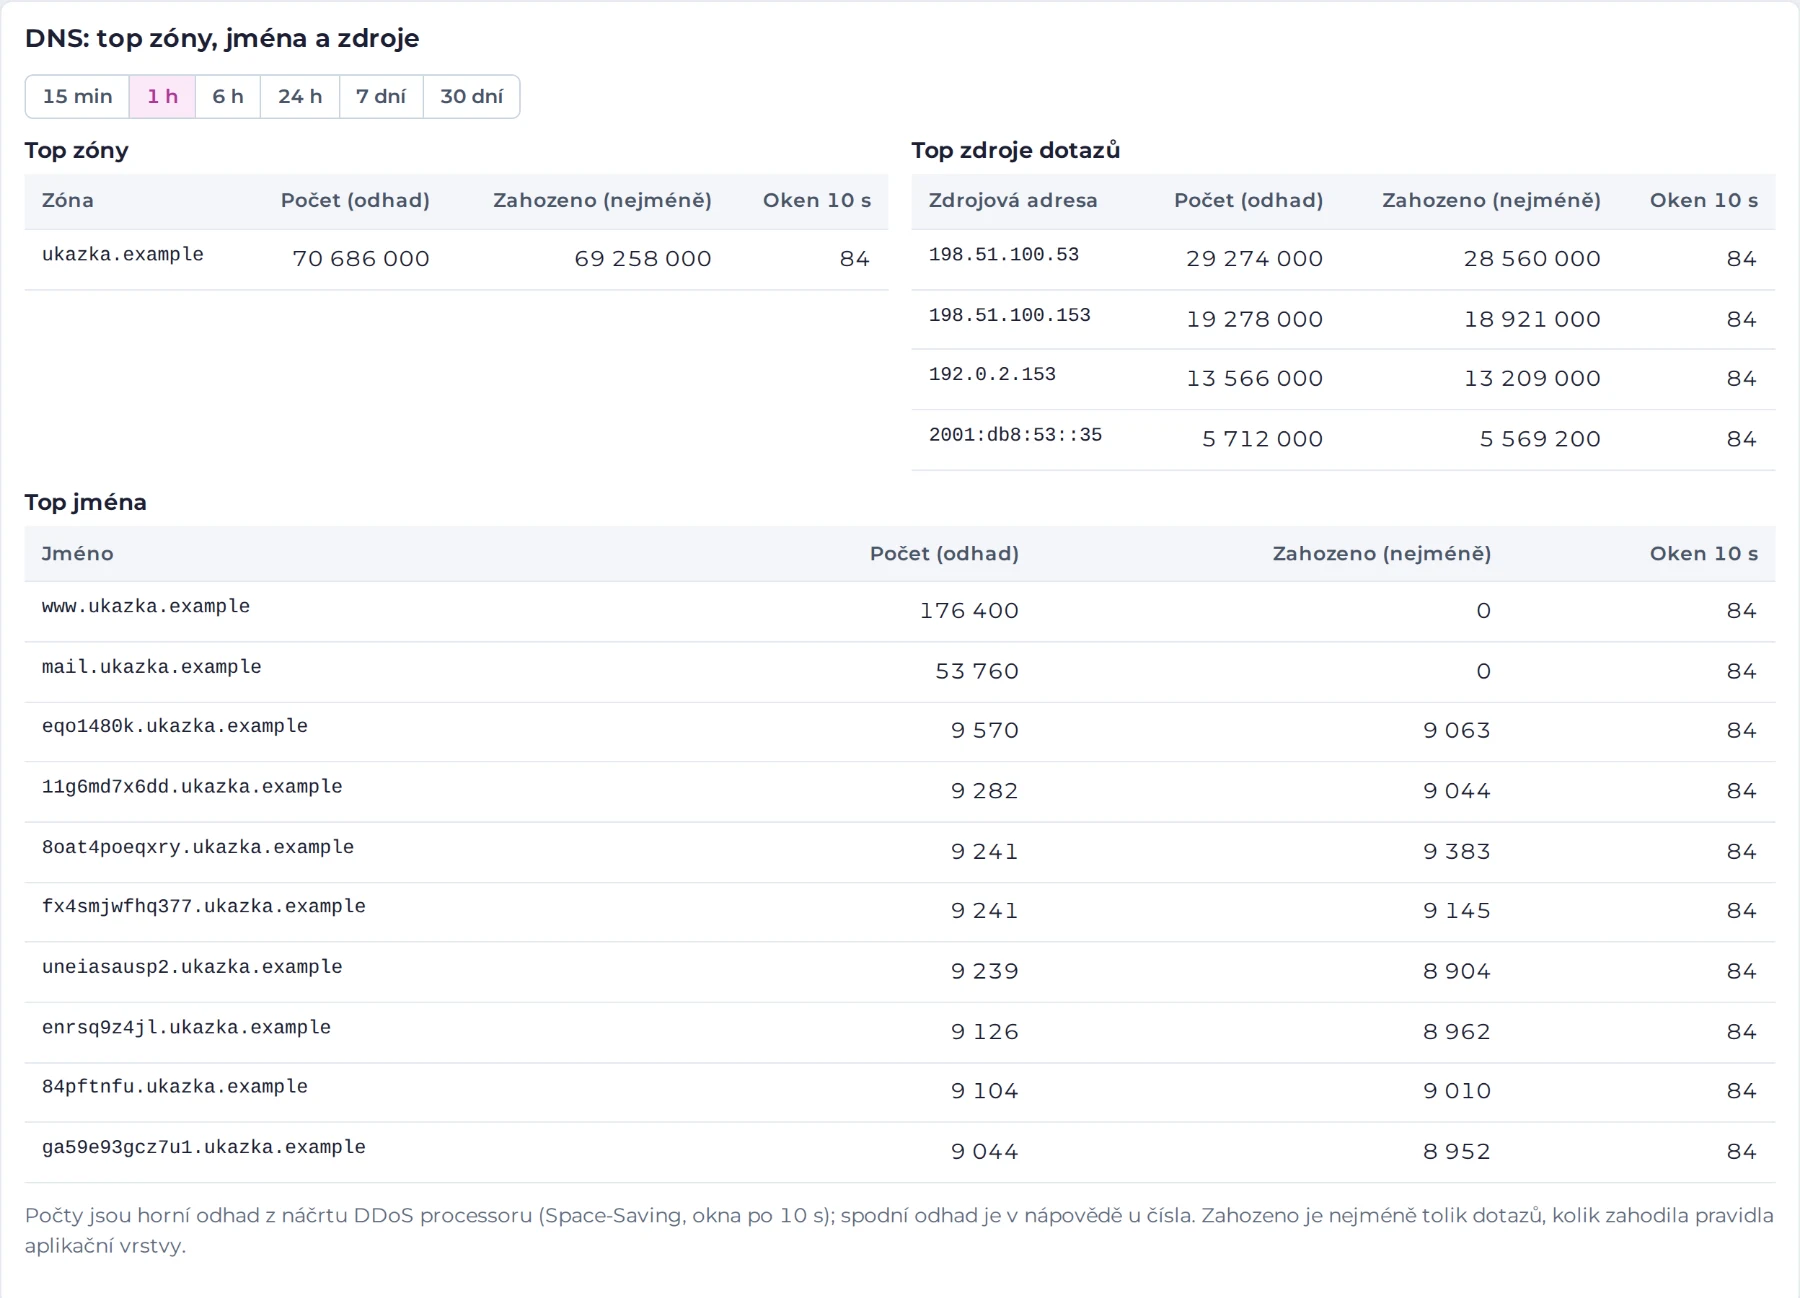
www і mail проходять.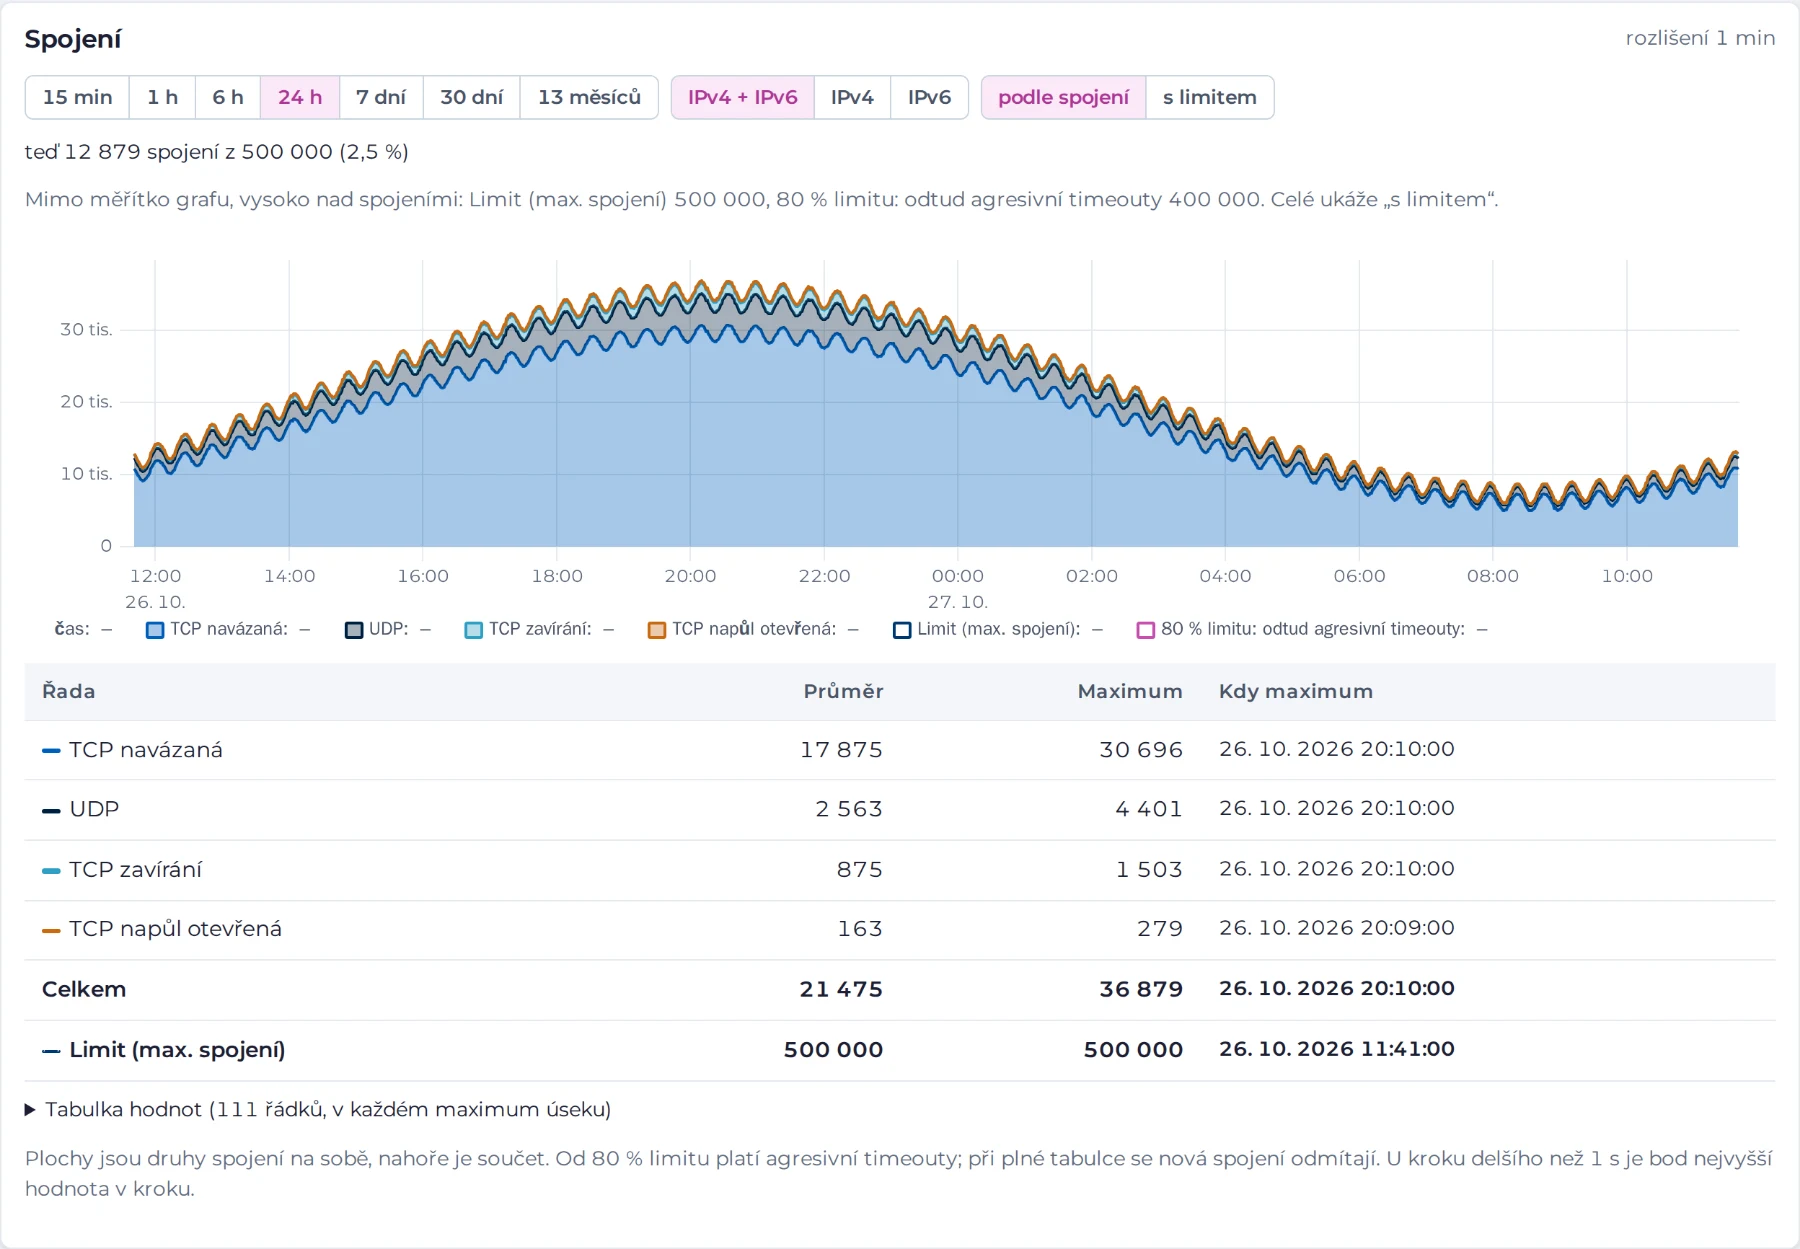
Де б Ви не були
Портал працює на телефоні так само, як на моніторі. Він доступний чеською та англійською мовами, зі світлою або темною темою відповідно до налаштувань Вашої системи.
- Вхід із другим фактором: код, надісланий електронною поштою
- Один обліковий запис для кількох тенантів, з різними рівнями доступу
- Вибір вигляду та мови зберігається у Вашому обліковому записі
Ваші правила — безпечно та з повною історією
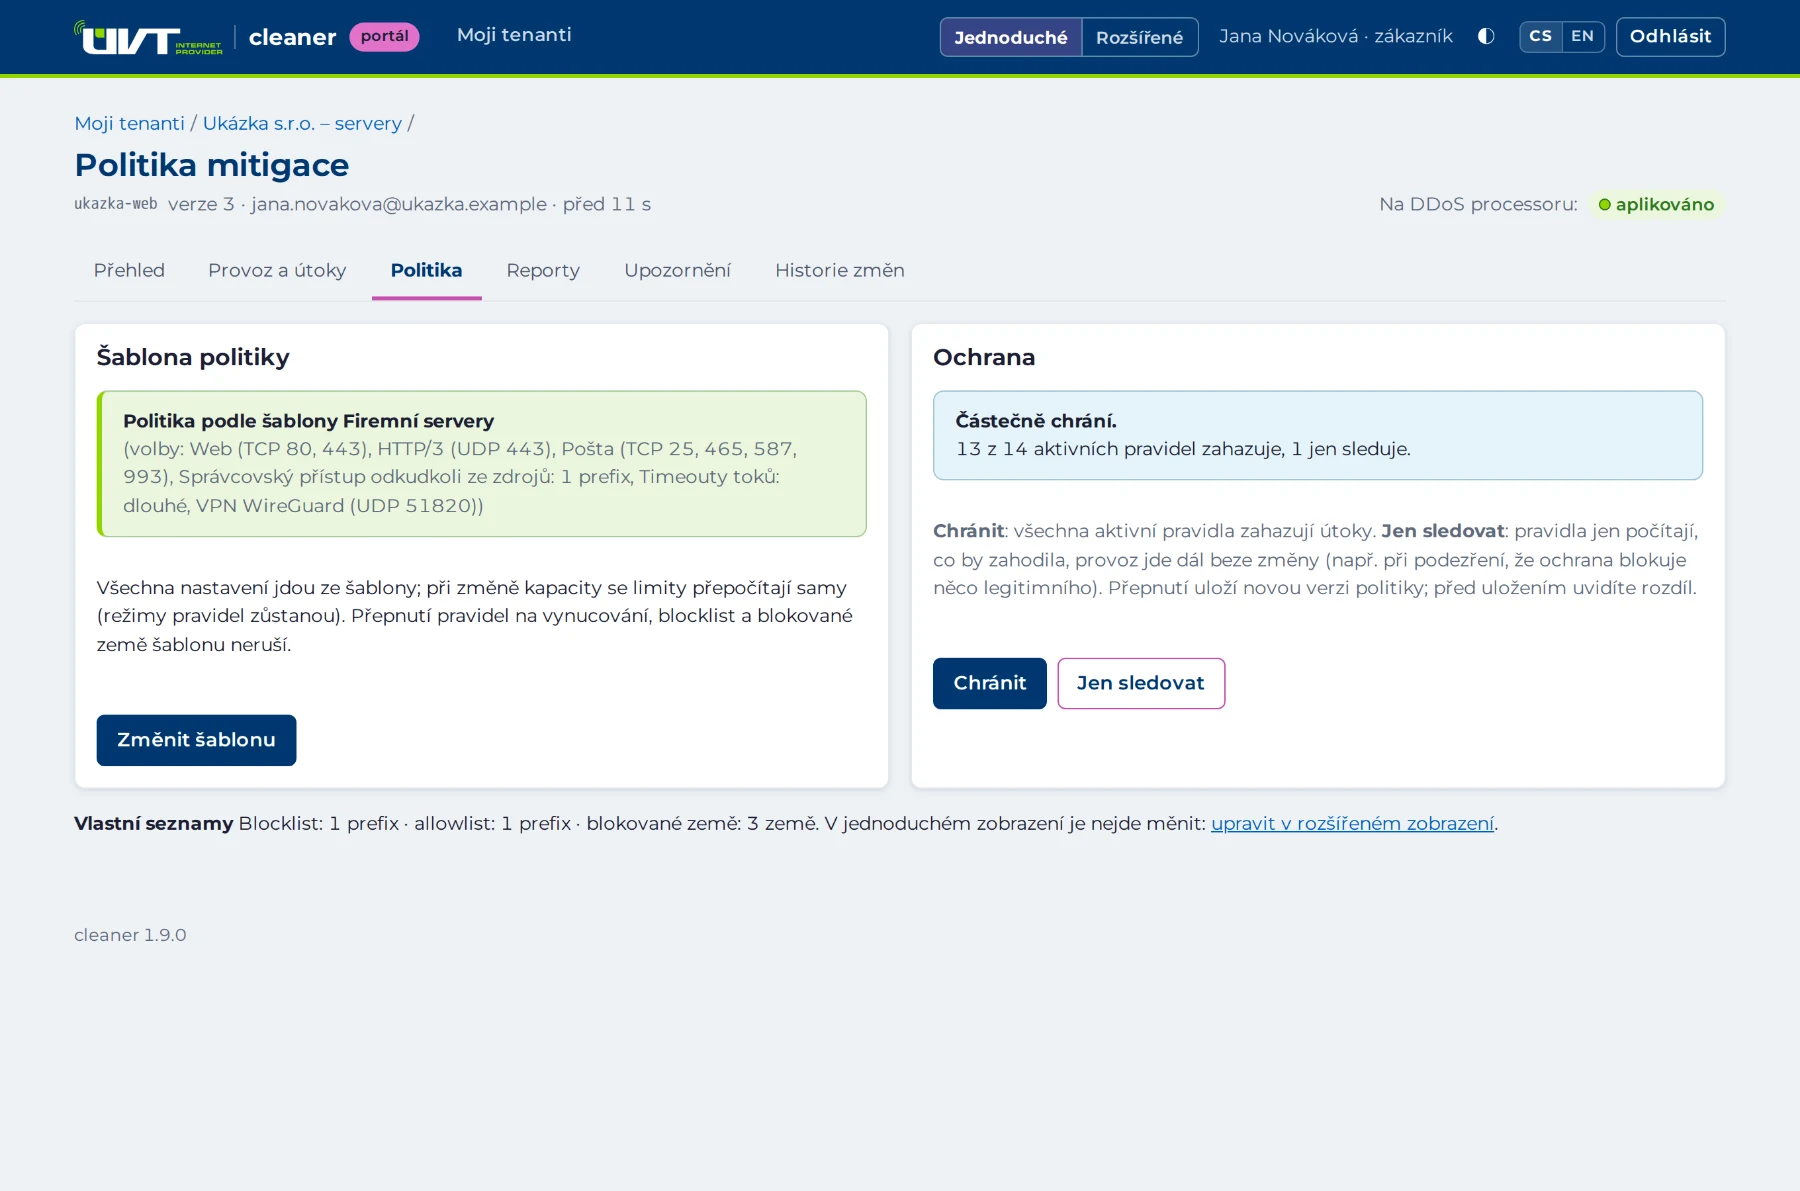
Політикою захисту Ви керуєте самі на порталі. Ви починаєте з шаблону для Вашого типу сервісів, кожне нове правило спершу працює лише в режимі моніторингу, а перехід до реального застосування — завжди Ваше рішення.
Шаблон і один перемикач
У простому вигляді Ви вибираєте шаблон, позначаєте свої сервіси (веб, пошта, VPN…) і перемикачем Захист / Лише моніторинг вирішуєте, чи правила відкидають трафік. Шаблон обчислює ліміти з Вашої договірної пропускної здатності й показує формулу для кожного числа.
- Перед збереженням Ви завжди бачите різницю з поточною версією і підтверджуєте її
- «Лише моніторинг» не вимикає базовий захист: перевірки пакетів і договірна пропускна здатність діють і далі
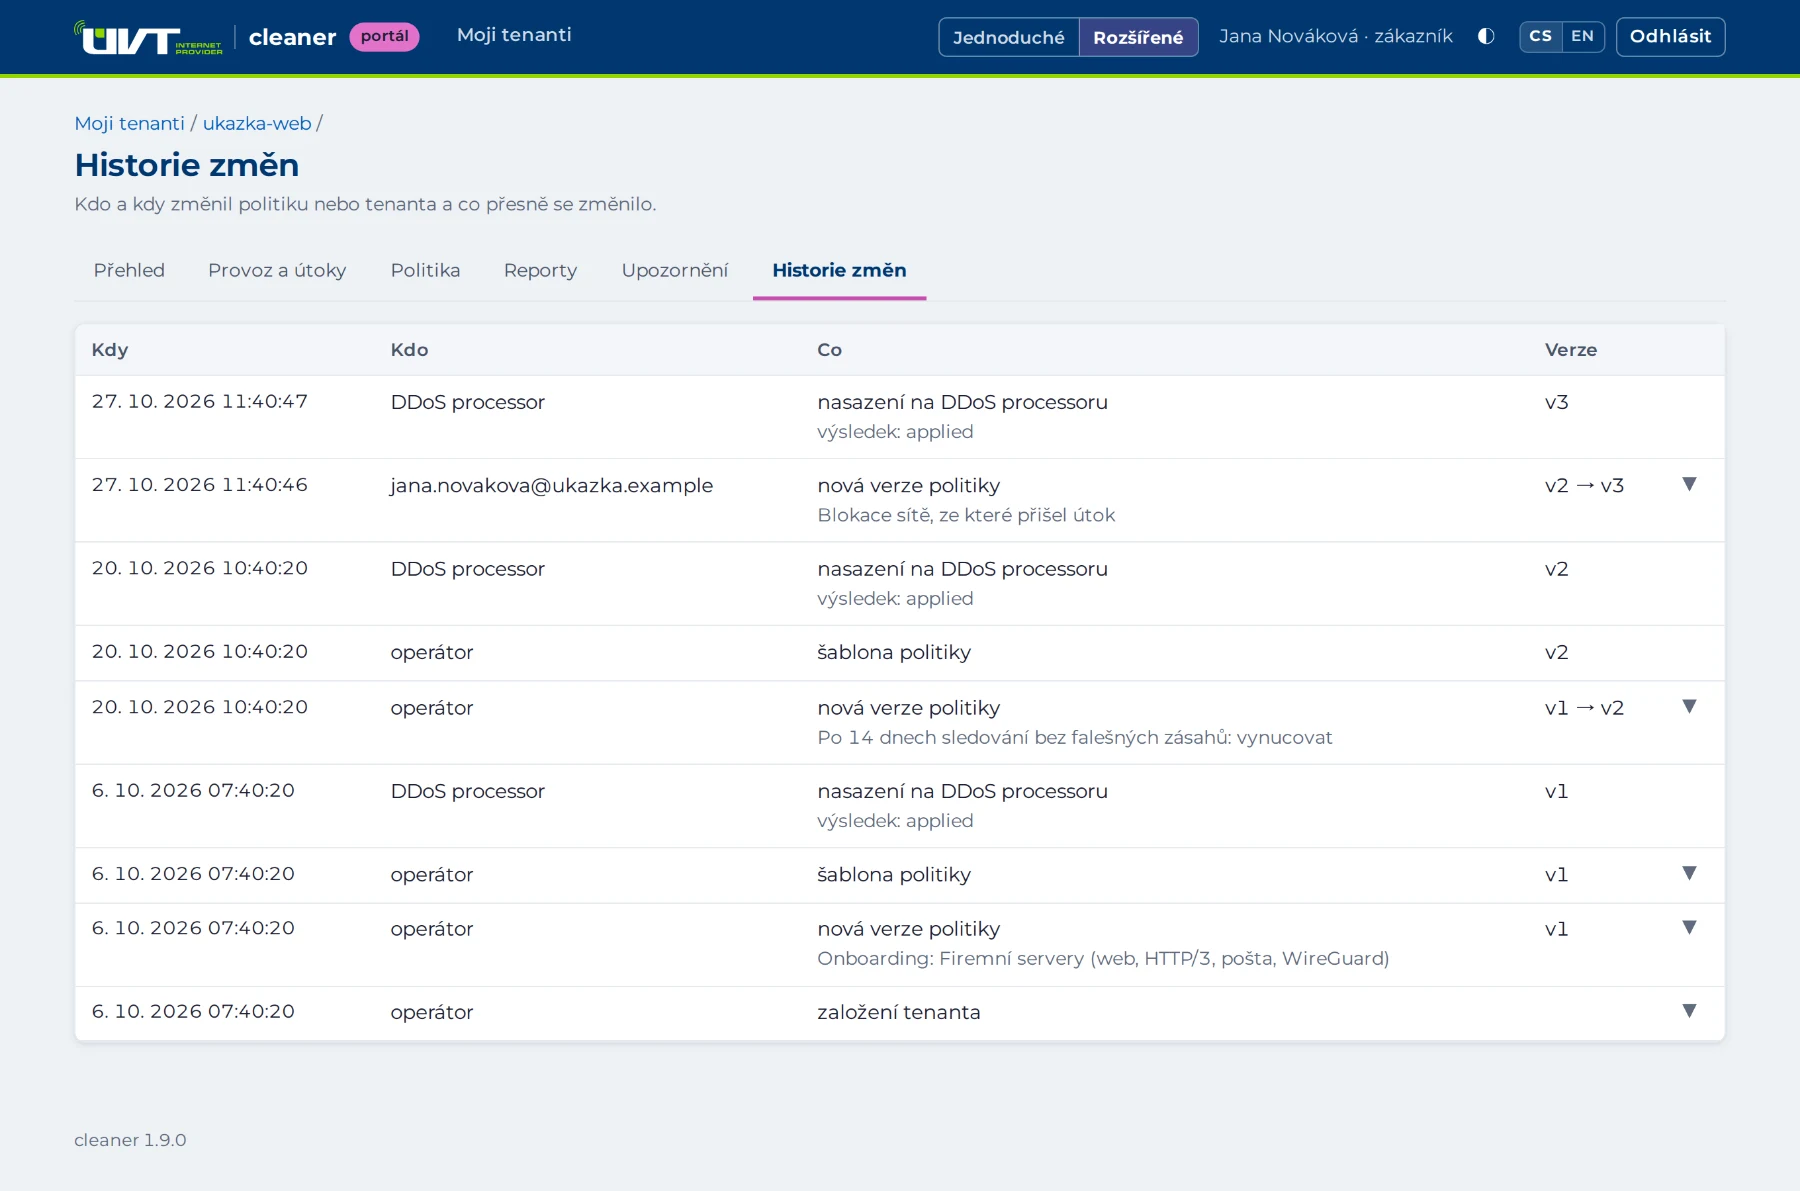
- Кожна зміна — це нова версія, і до попередньої можна повернутися одним кліком
Шаблони для поширених сервісів
- Офіс
- Без публічних сервісів: люди лише працюють, надсилають пошту й телефонують. Усі спроби з’єднання ззовні відкидаються.
- Веб
- TCP 80 і 443, за бажанням HTTP/3. SYN proxy вмикається лише під час атаки; ампліфікація та інший UDP-трафік відкидаються.
- Корпоративні сервери
- Веб, пошта, VPN (IPsec, WireGuard, OpenVPN) і власні порти. Віддалений доступ адміністраторів з їхніх мереж.
- DNS-сервер
- Авторитативний, за бажанням також рекурсивний резолвер. Ліміт на порт 53 і правила прикладного рівня DNS для Ваших зон.
- Голос та ігри
- SIP-АТС та ігрові сервери на UDP. Діапазон портів RTP, кожен сервіс із власним лімітом.
- Базовий захист
- Для мереж з невідомими сервісами (наприклад, провайдерів): порти не обмежуються, ампліфікація та фрагменти відкидаються, ліміти визначаються пропускною здатністю.
Що Ви налаштовуєте самі
- Список блокування і список дозволених мереж-джерел, геоблокування країн
- Дозволені протоколи, порти TCP і UDP, фільтр ампліфікації
- Ліміти: нові з’єднання (SYN/с), UDP на порт, UDP біт/с, ICMP, інші протоколи
- Відстеження з’єднань і SYN proxy, тайм-аути з’єднань
- Правила DNS: зони, типи запитів, ліміт на джерело, випадкові піддомени
- Режим моніторингу / застосування для кожного правила
- Власні шаблони (до 100 на обліковий запис), які можна використовувати для всіх Ваших тенантів
- Сповіщення електронною поштою і підписка на звіти
Що ми налаштовуємо за Вас
- Договірна пропускна здатність і квоти, префікси, VLAN, сесії BGP
- Пороги виявлення атак (за замовчуванням 20 % пропускної здатності, можна змінити для окремих префіксів і хостів)
- Винятки для спільних адрес (CGNAT) у правилах DNS
- Облікові записи клієнтів і запрошення
Сервер стежить за тим, щоб правила не перевищували пропускну здатність і квоти, щоб список дозволених не перетинався з Вашими префіксами і щоб правила вмикалися в правильному порядку. Будь-яку помилку він показує біля конкретного поля ще до збереження.
| Префікси у списку блокування / списку дозволених | 200 / 200 |
|---|---|
| Заблоковані країни | 20 |
| Записи в списку портів | 64 |
| З’єднання в таблиці | 500 000 |
Ви дізнаєтеся одразу, а раз на місяць отримаєте підсумок
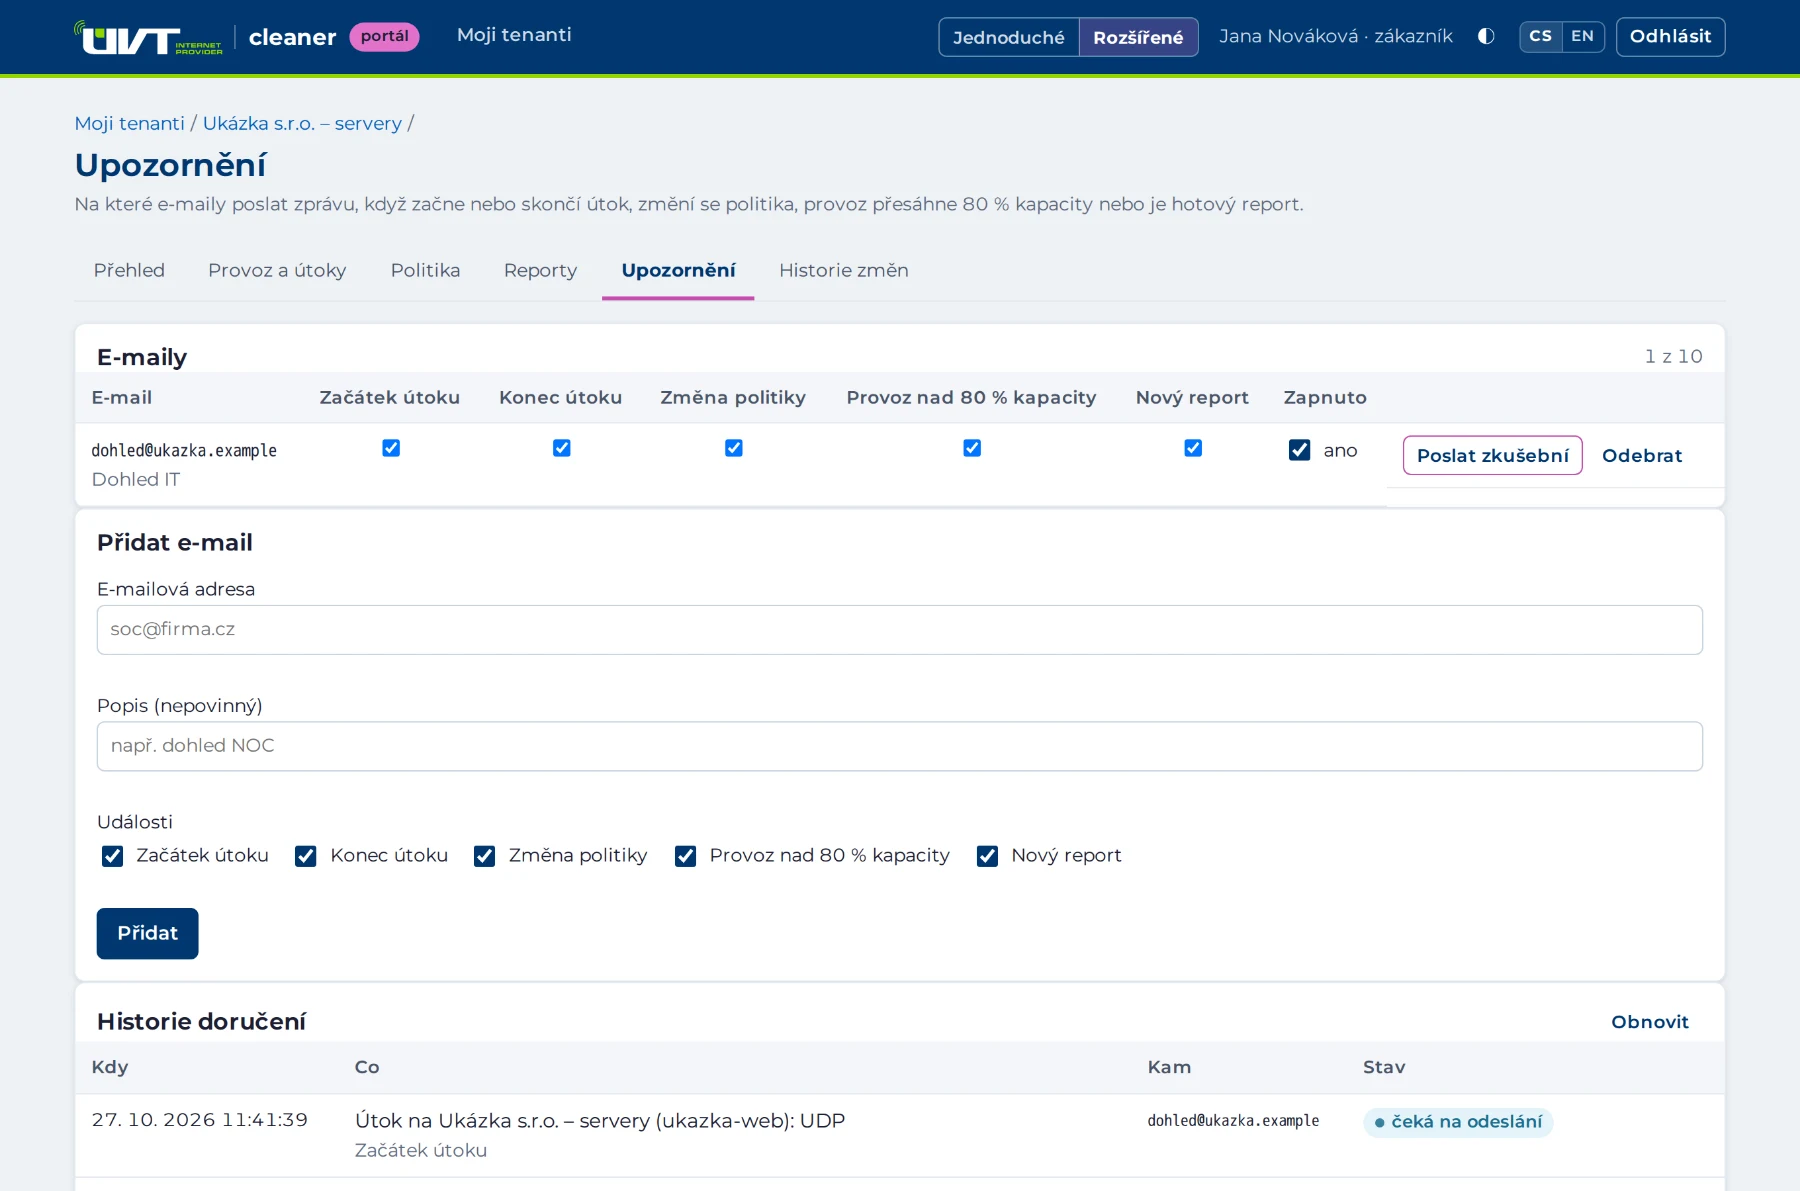
Сповіщення електронною поштою
- Початок і кінець атаки
- Зміна політики (хто б її не вніс)
- Трафік понад 80 % договірної пропускної здатності (п’ятихвилинне середнє) і повернення нижче 70 %
- Новий звіт, PDF у вкладенні
До 10 адрес для кожного тенанта, і для кожної адреси Ви окремо вибираєте події. Тестове повідомлення надсилається однією кнопкою; історія доставки є на порталі.
Звіти у форматі PDF
- Місячний звіт: трафік за днями, найзавантаженіша хвилина, відкинутий трафік за причинами, атаки, зміни політики, використання пропускної здатності (p95) і правила в режимі моніторингу
- Звіт про атаку через кілька хвилин після її завершення: перебіг, що відкидало трафік, топ-20 мереж-джерел, трафік до атаки, під час і після неї, час до виявлення та до нейтралізації
PDF із текстом, у якому можна шукати, а також HTML. Зберігаються на порталі 13 місяців.
Що бачимо ми
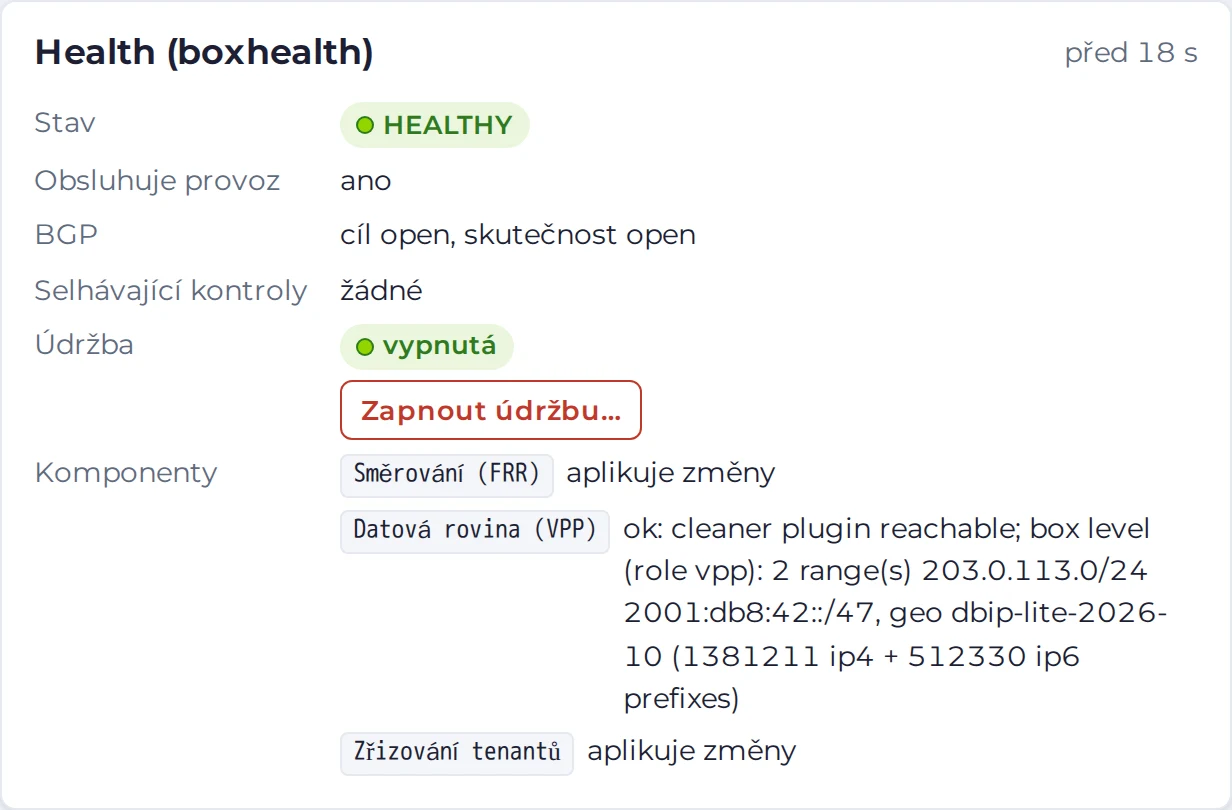
Наші оператори мають власну консоль, доступну лише з нашої мережі. Вони бачать стан DDoS processor, маршрутизацію, розгортання політик і телеметрію всіх тенантів. Технічне обслуговування DDoS processor вони вмикають однією кнопкою: трафік керовано переходить на резервний шлях, без простою.
Ми Вас захищаємо, а не читаємо Ваші дані
Жодного розшифрування. DDoS processor не зберігає Ваших ключів, не завершує з’єднань і не читає зашифрованого вмісту. З прикладного рівня він наразі бачить лише запити DNS. Записів пакетів ми не робимо.
Лише зведені дані. З DDoS processor виходять лічильники, події атак і топ-списки. Топ-списки містять IP-адреси та DNS-імена. Вони створюються лише під час атаки або спрацювання правил DNS і зберігаються 90 днів.
Розділення клієнтів. Кожен тенант має власну VLAN, сесію BGP і політику. На порталі Ви бачите лише своїх тенантів; тенантів інших клієнтів немає навіть у відповідях сервера.
Двофакторний вхід. Пароль і код, надісланий електронною поштою, під час кожного входу. Облікові записи створює оператор через запрошення; пароль Ви встановлюєте самі, і ніхто інший його не знає.
Ролі. Адміністратор змінює політику та сповіщення, читач може лише переглядати. Один обліковий запис для кількох тенантів, кожен із власним рівнем доступу.
Слід кожної зміни. Кожна зміна політики — це версія з автором, приміткою та порівнянням змін. DDoS processor обмінюється даними із сервером керування лише через зашифроване з’єднання із взаємною автентифікацією сертифікатами.
Від домовленості до ввімкненого захисту
- ДомовленістьПрефікси (IPv4 і IPv6), договірна пропускна здатність, VLAN і сесії BGP з Вашим CPE.
- ШаблонМи виберемо шаблон відповідно до Ваших сервісів і налаштуємо мережі адміністраторів.
- МоніторингПриблизно два тижні правила лише рахують. На порталі Ви бачите, що вони відкинули б.
- ЗахистПісля перевірки Ви вмикаєте застосування правил перемикачем «Захист» або правило за правилом.
- ЕксплуатаціяСповіщення під час атаки, звіт про атаку і щомісячний звіт. Ліміти ми доналаштовуємо відповідно до Вашого трафіку.
Відверто: що захист уміє і що ми готуємо
Де межі
- Проти масованих об’ємних атак, які перевантажили б мережу ще до DDoS processor, перед нашою мережею автоматично вмикається scrubbing-центр. Він відфільтровує атаку, перш ніж вона дійде до нашої магістралі.
- Зашифрований трафік (HTTPS, DNS через TLS і HTTPS) ми не читаємо. Вміст вебзапитів ми поки не перевіряємо.
- Імпульси, коротші за 5 с, не фіксуються як атака. Проте відкидання починається з першого пакета, відповідно до правил.
- Перевірки DNS поки що стосуються лише запитів через UDP.
Над чим ми працюємо
Заплановано
- TLS: розпізнавання за SNI та відбитком клієнта (JA4), без розшифрування
- DNS через TCP
Запитання, які зазвичай виникають
Маєте до нас запитання? Зателефонуйте 227 023 023
Він перестане анонсувати Ваші префікси, і трафік піде безпосередньо через PE на Вашу резервну сесію. Без очищення, але без простою. На шлях трафіку він повернеться, щойно знову буде справним (30 с стабільної роботи). Технічне обслуговування ми проводимо керовано: трафік спершу переходить на резервний шлях, і лише потім ми працюємо з DDoS processor.
Площина даних працює на VPP із власним плагіном і обробляє пакети партіями на ядрах процесора. У лабораторних тестах DNS-сервер під час атаки відповідав із p99 близько 3 мс, а нові з’єднання через SYN proxy встановлювалися з p99 менше ніж 1,5 мс.
Перемикач Лише моніторинг переводить Ваші правила в режим моніторингу. Базові перевірки пакетів і договірна пропускна здатність діють завжди. Повне відключення від DDoS processor на запит виконує оператор.
Протягом кількох секунд після збереження на порталі; саме розгортання на DDoS processor у лабораторії тривало десяті частки секунди. Недійсну політику сервер відхиляє ще під час перевірки, і DDoS processor залишається на попередній версії.
Саме тому кожне нове правило спершу працює в режимі моніторингу, а портал показує, що воно відкинуло б. Якщо це все ж станеться, Ви одним кліком переведете правило в режим моніторингу або повернетеся до попередньої версії політики. Допоможе й наша служба нагляду.
Так. Виявлення, лічильники й усі правила працюють для IPv4 та IPv6; IPv6 має власну сесію BGP із Вашим CPE.
На порталі — лише облікові записи, які мають доступ до Вашого тенанта. Наша служба нагляду бачить телеметрію всіх тенантів. Вміст трафіку чи записи пакетів ми не зберігаємо.
Знімки екрана створено на демонстраційних даних: вигаданий клієнт і документаційні IP-адреси (RFC 5737, RFC 3849). Значення з позначкою «лабораторія» ми виміряли в тестах на лабораторному DDoS processor; вони підтверджують функціональність, а не пропускну здатність. Геолокація: DB-IP.com.
Ми покажемо це на Вашому трафіку.
Спершу ми підключимо захист лише в режимі моніторингу: на порталі Ви побачите свій трафік, атаки й те, що правила відкинули б, ще до того, як вони щось відкинуть.


