Bereinigung direkt im Datenpfad, ohne Umleitung
Der DDoS-Processor steht dauerhaft zwischen unserem Backbone und Ihrem Netz. Ein Angriff wird in dem Moment verworfen, in dem er ankommt: Es wird weder auf eine Erkennung noch auf eine Umleitung oder einen menschlichen Eingriff gewartet.
Dauerhaft im Datenpfad
Ihr CPE hat mit dem DDoS-Processor eine eigene eBGP-Session in einem dedizierten VLAN und erhält von ihm die Default-Route. Der Backbone leitet den Datenverkehr zu Ihren Präfixen bevorzugt über den DDoS-Processor. Beide Richtungen laufen durch den Schutz.
Niemals ein Blackhole
Eine Zustandsüberwachung prüft alle 500 ms, ob die Datenebene den Datenverkehr bewältigt. Wenn nicht, schaltet sie BGP ab, und der Datenverkehr läuft direkt über PE. Im Labor wechselte der Datenverkehr innerhalb von 1 s auf den Backup-Pfad, und die Rückkehr verlief ohne Verluste.
< 1 s Umschaltung auf den Backup-Pfad, wenn die Datenebene ausfällt 0,78–0,97 s, Labor
Eigenständig und schnell
Eine Regeländerung erreicht den DDoS-Processor in Zehntelsekunden. Fällt der Steuerungsserver aus, bereinigt der DDoS-Processor weiter nach den letzten Regeln: im Labor 30 Minuten ohne Steuerungsserver, ohne ein einziges verlorenes Paket.
0,1 s bis eine Regeländerung auf dem DDoS-Processor wirkt Median 0,096 s, Labor
Von Amplification bis zum Angriff auf DNS
Jeden Angriffstyp haben wir in unserer Regressionstestsuite, als IPv4- und als IPv6-Variante. Die Ergebnisse der Datenebene werden Paket für Paket mit einem Referenzmodell verglichen (410 von 410 Fällen übereinstimmend).
| Angriff | Wie er aussieht | Womit wir ihn stoppen |
|---|---|---|
| Amplification (Reflexionsangriff)DNS, NTP, memcached, SSDP, CLDAP, SNMP, NetBIOS… | Riesige Antworten von missbrauchten Servern, die Sie nicht angefordert haben. | Filter nach UDP-Quellport. Mit der Verbindungsverfolgung auch DNS-Amplification, wobei Antworten auf Ihre eigenen Abfragen durchkommen. |
| SYN floodFlut von TCP-Paketen zum Verbindungsaufbau | Hunderttausende bis Millionen SYN pro Sekunde, Überlastung des Servers mit halboffenen Verbindungen. | SYN-Proxy mit Cookies: Die Verbindung zum Server entsteht erst nach einer gültigen Antwort des Clients. Dazu ein Limit für neue Verbindungen pro Sekunde (SYN/s) und das Verwerfen von SYN auf geschlossene Ports. |
| ACK, RST und FIN floodTCP ohne Verbindung | TCP-Pakete, die zu keiner Verbindung gehören. | Verbindungsverfolgung: TCP außerhalb einer aufgebauten Verbindung wird verworfen, laufende Verbindungen bleiben unberührt. |
| UDP floodzufällige Ports oder ein einzelner Port | UDP-Flut auf Ports, auf denen kein Dienst läuft, oder auf einen einzelnen Dienst. | Erlaubte UDP-Ports, ein Limit für Pakete pro Sekunde je Port und ein Limit in bit/s. |
| Angriff mit zufälligen SubdomainsDNS water torture | Abfragen nach nicht existierenden Namen (x7k2q9.ihre-domain.cz), die Ihren DNS-Server überlasten. | Bei einer angegriffenen Zone werden unbekannte, zufällig aussehende Namen verworfen. Bekannte Namen lernt der DDoS-Processor aus den Antworten Ihres Servers und beschränkt sie nie. |
| Weitere Angriffe auf DNSWörterbuch, Flut aus einer Quelle | Wörterbuch-Abfragen, eine Quelle mit Tausenden Abfragen, ANY und AXFR, fehlerhafte Abfragen. | Limit für Abfragen je Quelle, Limit für unbekannte Namen je Zone, gesperrte Abfragetypen, Formatprüfung. |
| Erschöpfung der Verbindungstabelle | Der Angreifer öffnet Verbindungen, bis kein Platz mehr frei ist. | Limit für Verbindungen je Quelle, verkürzte Timer ab 80 % Füllstand, Verdrängung halboffener Verbindungen (aufgebaute nie). |
| ICMP flood | Flut von Ping- und anderen ICMP-Paketen. | ICMP-Limit. ICMP-Fehlermeldungen zu Ihren Verbindungen (z. B. Path MTU) kommen durch. |
| Fragmente und beschädigte Paketeping of death, land, Xmas, smurf… | Unsinnige Fragmente, unmögliche Kombinationen von TCP-Flags, gefälschte Quellen aus nicht öffentlichen Adressbereichen. | Paketprüfungen immer und ohne Konfiguration. Dazu optional das Verwerfen von UDP-Fragmenten. |
| Datenverkehr aus unerwünschten Quellen | Ein Netz, aus dem ein Angriff kam, oder ein Land, aus dem Sie keinen Datenverkehr erwarten. | Blocklist für Präfixe und Geoblocking von Ländern (Geolokalisierung DB-IP, monatliche Aktualisierung). |
| Überlast über der vereinbarten Kapazität | Alles, was die vereinbarte Kapazität überschreitet. | Ein Policer in Paketen und Bits schützt Ihre Leitung und die übrigen Kunden. |
| Massiver volumetrischer Angriffein Volumen, das das Netz überlasten würde | Ein Angriff, der so groß ist, dass er die Leitungen schon vor dem DDoS-Processor überlasten würde. | Automatisch wird ein Scrubbing-Center vorgeschaltet, das den Angriff herausfiltert, bevor er unseren Backbone erreicht. |
Der Schutz entschlüsselt nicht. Er liest nur die unverschlüsselten Teile des Datenverkehrs. Schutz für TLS und HTTP bereiten wir vor, siehe Pläne.
Sieben Schritte, jedes Paket hat seinen Grund
Ein Paket durchläuft die Schritte in fester Reihenfolge, und der erste Schritt, der es verwirft, entscheidet. Jedes Paket landet in genau einem Zähler, sodass Sie im Portal sehen, welche Regel wie viel verworfen hat. Die Regeln, die Sie selbst einstellen, haben zwei Modi: beobachten (zählt nur, was verworfen würde) und durchsetzen.
Immer
Paketprüfung
Beschädigte Header und Längen, gefährliche Fragmente, unmögliche TCP-Flags, land, Quellen aus nicht öffentlichen Adressbereichen, Broadcast. Ohne Konfiguration.
Vereinbarte Kapazität
Policer in Paketen und Bits pro Sekunde laut Vertrag. Schützt die Leitung und die übrigen Kunden und gilt auch für erlaubte Quellen.
Beobachten / durchsetzen
Protokollrichtlinie
Blocklist, Allowlist (Administratoren), Geoblocking von Ländern, erlaubte Protokolle, Amplification nach Quellport, erlaubte UDP- und TCP-Ports, UDP-Fragmente.
Verbindungsverfolgung und SYN-Proxy
Bidirektionale Verbindungstabelle: TCP außerhalb einer Verbindung, UDP auf geschlossene Ports ohne Verbindung, Verbindungslimit je Quelle. SYN-Proxy mit Cookies, optional erst bei einem Angriff.
Anwendungsschicht: DNS
Fehlerhafte Abfragen, gesperrte Typen, Abfragelimit je Quelle, zufällige Subdomains und Wörterbuchangriffe bei einer angegriffenen Zone. Bekannte Namen werden aus den Antworten Ihres Servers gelernt.
Limits nach Verkehrsart
Neue Verbindungen (SYN) pro Sekunde, UDP-Pakete je Port, UDP bit/s, ICMP und übrige Protokolle. Die Werte schlägt die Vorlage anhand der Kapazität vor, oder wir berechnen sie aus Ihrem Datenverkehr.
Sauberer Datenverkehr
Zustellung an Sie
Durchgelassener Datenverkehr geht in Ihr VLAN. Die Antworten Ihrer Server nehmen denselben Weg zurück, sodass die Verbindungsverfolgung beide Richtungen sieht.
Sie wissen jede Sekunde, was passiert
Der DDoS-Processor zählt den Datenverkehr sekundengenau und erkennt Angriffe selbstständig, auch wenn der Steuerungsserver nicht läuft. Ins Portal gelangen zusammengefasste Zähler, Ereignisse und Top-Listen. Einzelne Pakete und Verbindungsdatensätze verlassen den DDoS-Processor nicht.
5 s vom Beginn eines Angriffs bis zu seiner Erfassung; verworfen wird ab dem ersten Paket Erkennung jede Sekunde
Datenverkehr sekundengenau. Empfangen, durchgelassen und verworfen in Paketen und Bits pro Sekunde, IPv4 und IPv6 getrennt. Kurze Zeiträume sekundengenau, längere minutengenau. Verlauf über 13 Monate.
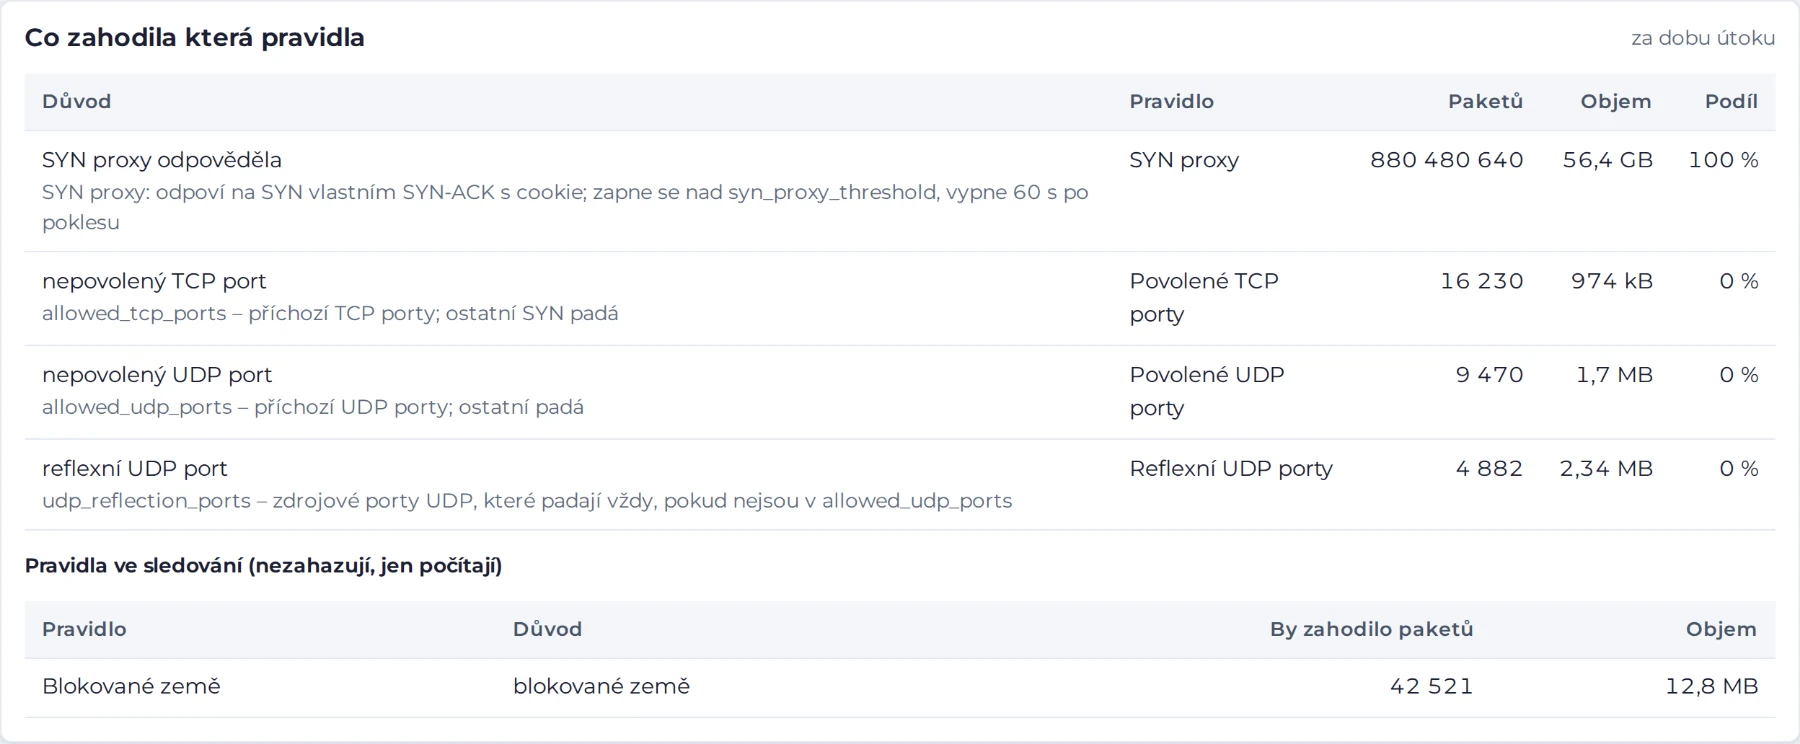
Warum verworfen wurde. Verworfener Datenverkehr nach Angriffstyp und nach konkreter Regel. Sie wissen, wie viel der SYN-Proxy, wie viel der Amplification-Filter und wie viel die Blocklist gestoppt hat.
Beobachtete Treffer. Regeln im Beobachtungsmodus zählen nur, was sie verwerfen würden. Vor dem Einschalten sehen Sie die Auswirkung auf den echten Datenverkehr, auch als Vorschau für die letzten 7 Tage.
Angriffe. Erkennung jede Sekunde auf Ebene von Host, Präfix und gesamtem Netz, einschließlich „Carpet Bombing“. Angriffstyp, Ziel, Beginn und Ende, Spitze und Volumen.
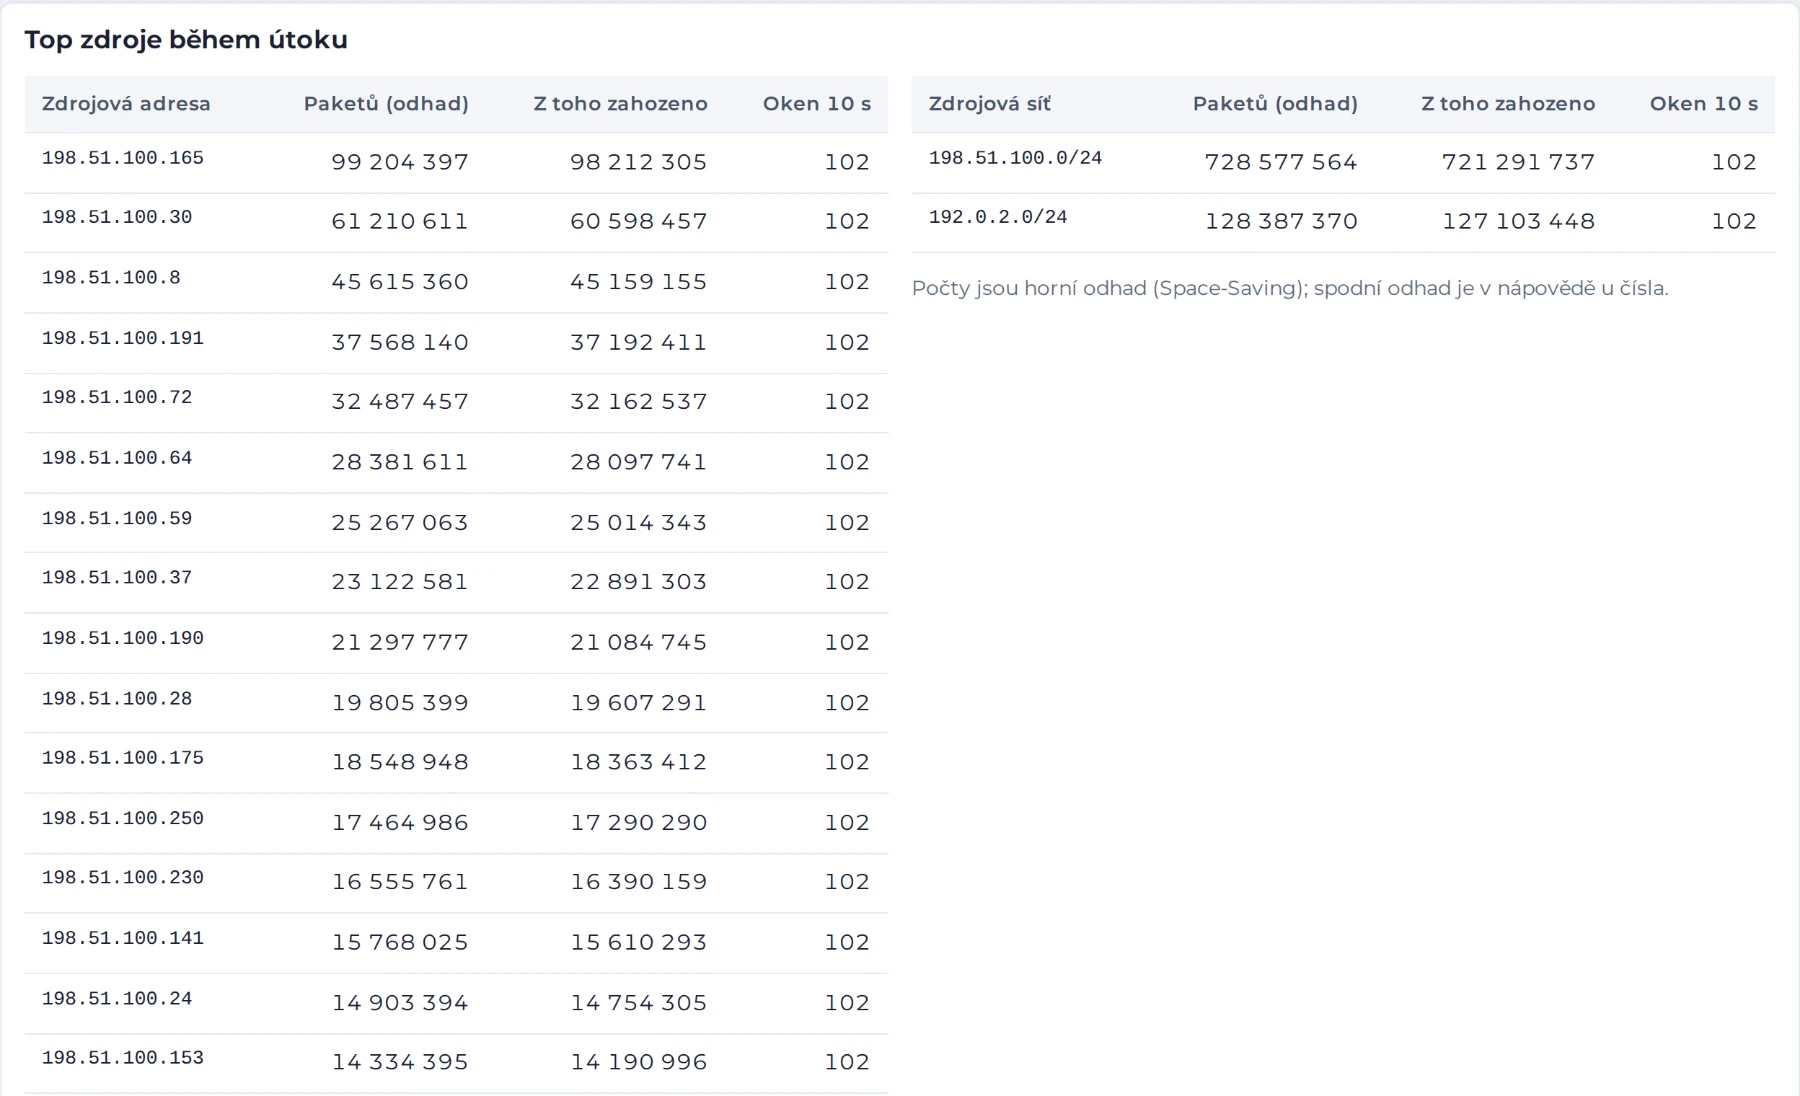
Woher der Angriff kam. Während eines Angriffs die Top 50 Quelladressen und 50 Netze (/24, IPv6 /48) in Intervallen von 10 s. Nützlich für die Blocklist und für Abuse-Meldungen. Wir speichern sie 90 Tage.
Verbindungen. Anzahl aktiver Verbindungen nach Art (aufgebaut, halboffen, schließend, UDP) und ihr Limit. Eine Überlastung der Tabelle erkennen Sie, bevor sie eintritt.
DNS. Geprüfte Abfragen, angegriffene Zonen, Anzahl bekannter Namen. Bei einem Angriff die Top-Zonen, -Namen und -Quellen der Abfragen.
Ihre Leitung. Status der Leitung und der BGP-Sessions (IPv4 und IPv6) zu Ihrem CPE. Ohne technische Details, die nur unser Monitoring-Team braucht.
Empfohlene Limits. Aus 30 Tagen Datenverkehr ohne Angriffe schlagen wir Limits vor. Mit einem Klick übernehmen Sie sie in den Beobachtungsmodus und schalten sie nach der Prüfung ein.
Einfach oder im Detail: Sie haben die Wahl
Das Portal hat zwei Ansichten. Die einfache sagt in einem Satz, ob Sie geschützt sind, und zeigt Datenverkehr und Angriffe verständlich. Die erweiterte ergänzt Diagramme nach Angriffstyp, Protokoll und Regeln, Verbindungen, Angriffsquellen und den Richtlinien-Editor. Der Schalter sitzt in der Kopfzeile, und die Wahl wird im Konto gespeichert.
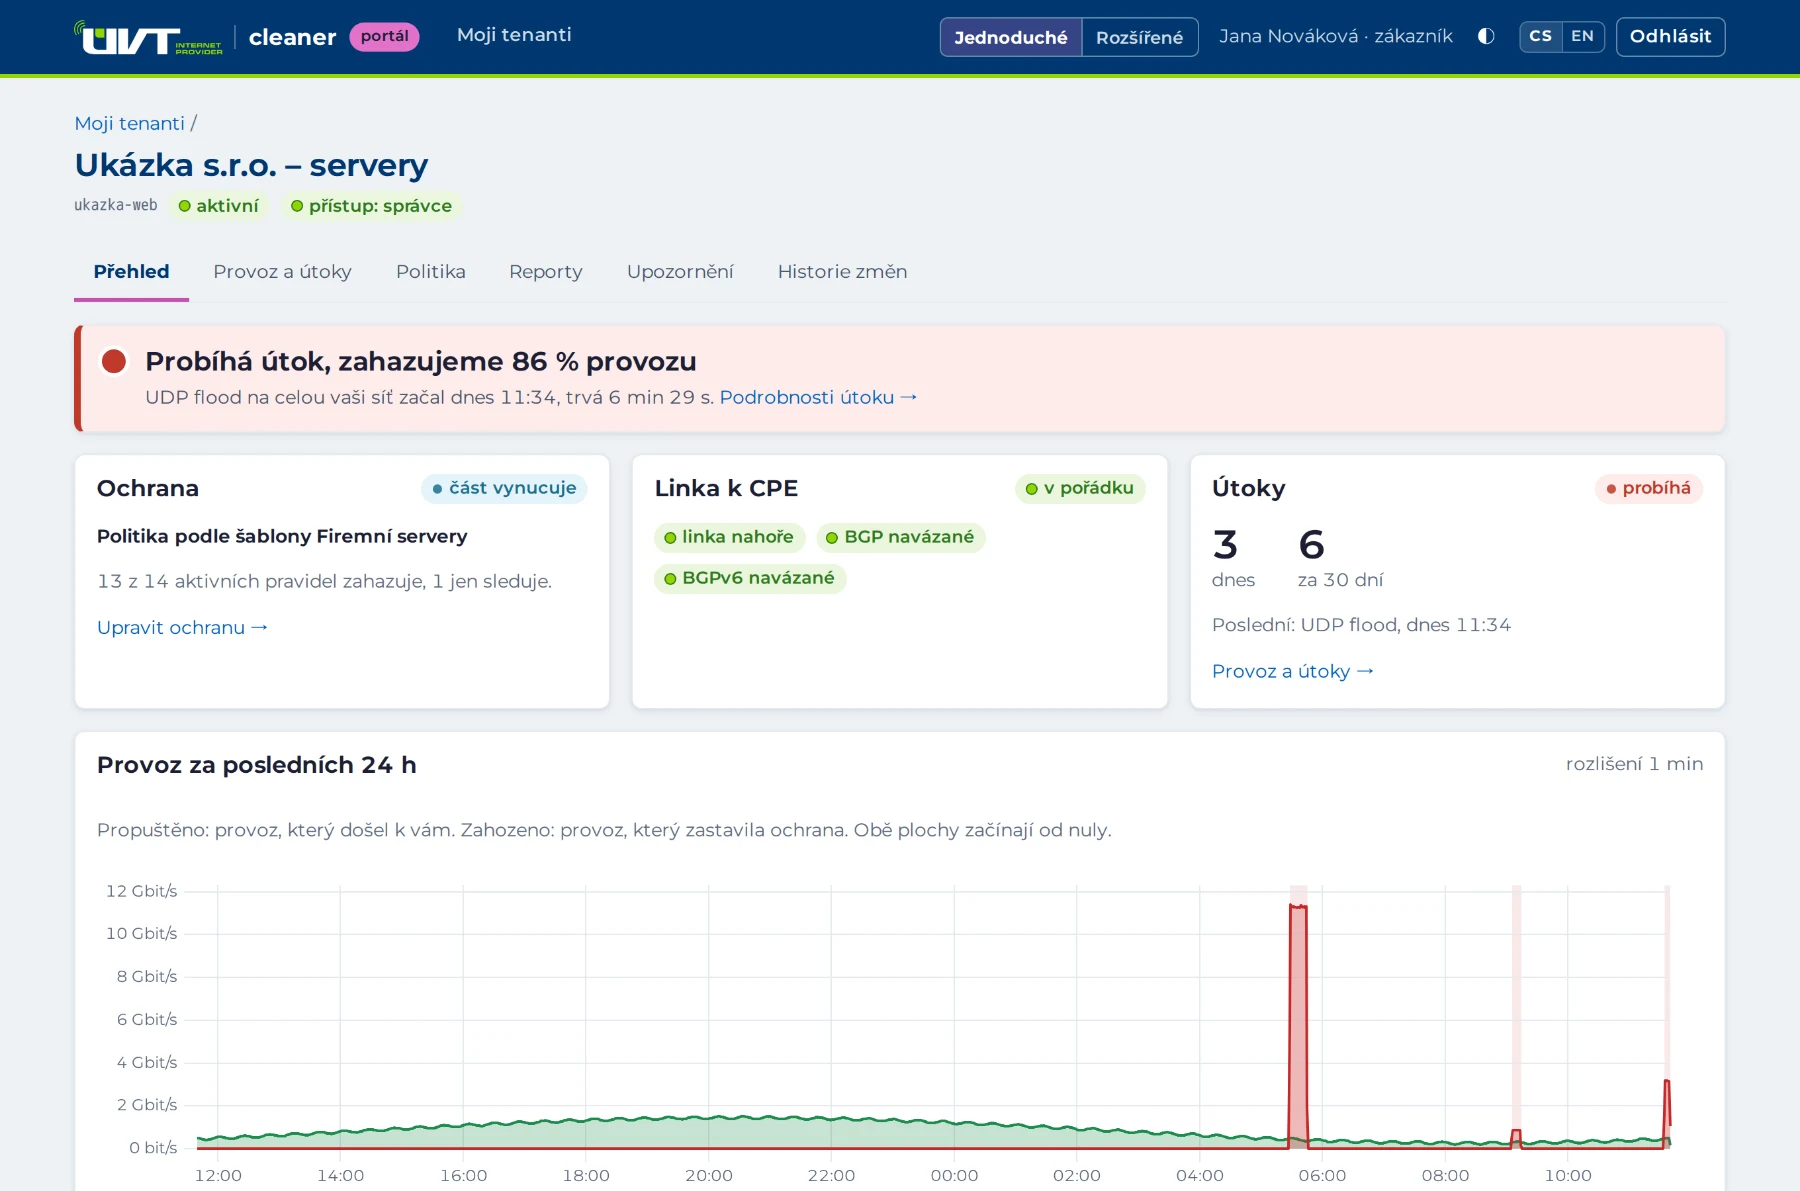
Übersicht in einem Satz
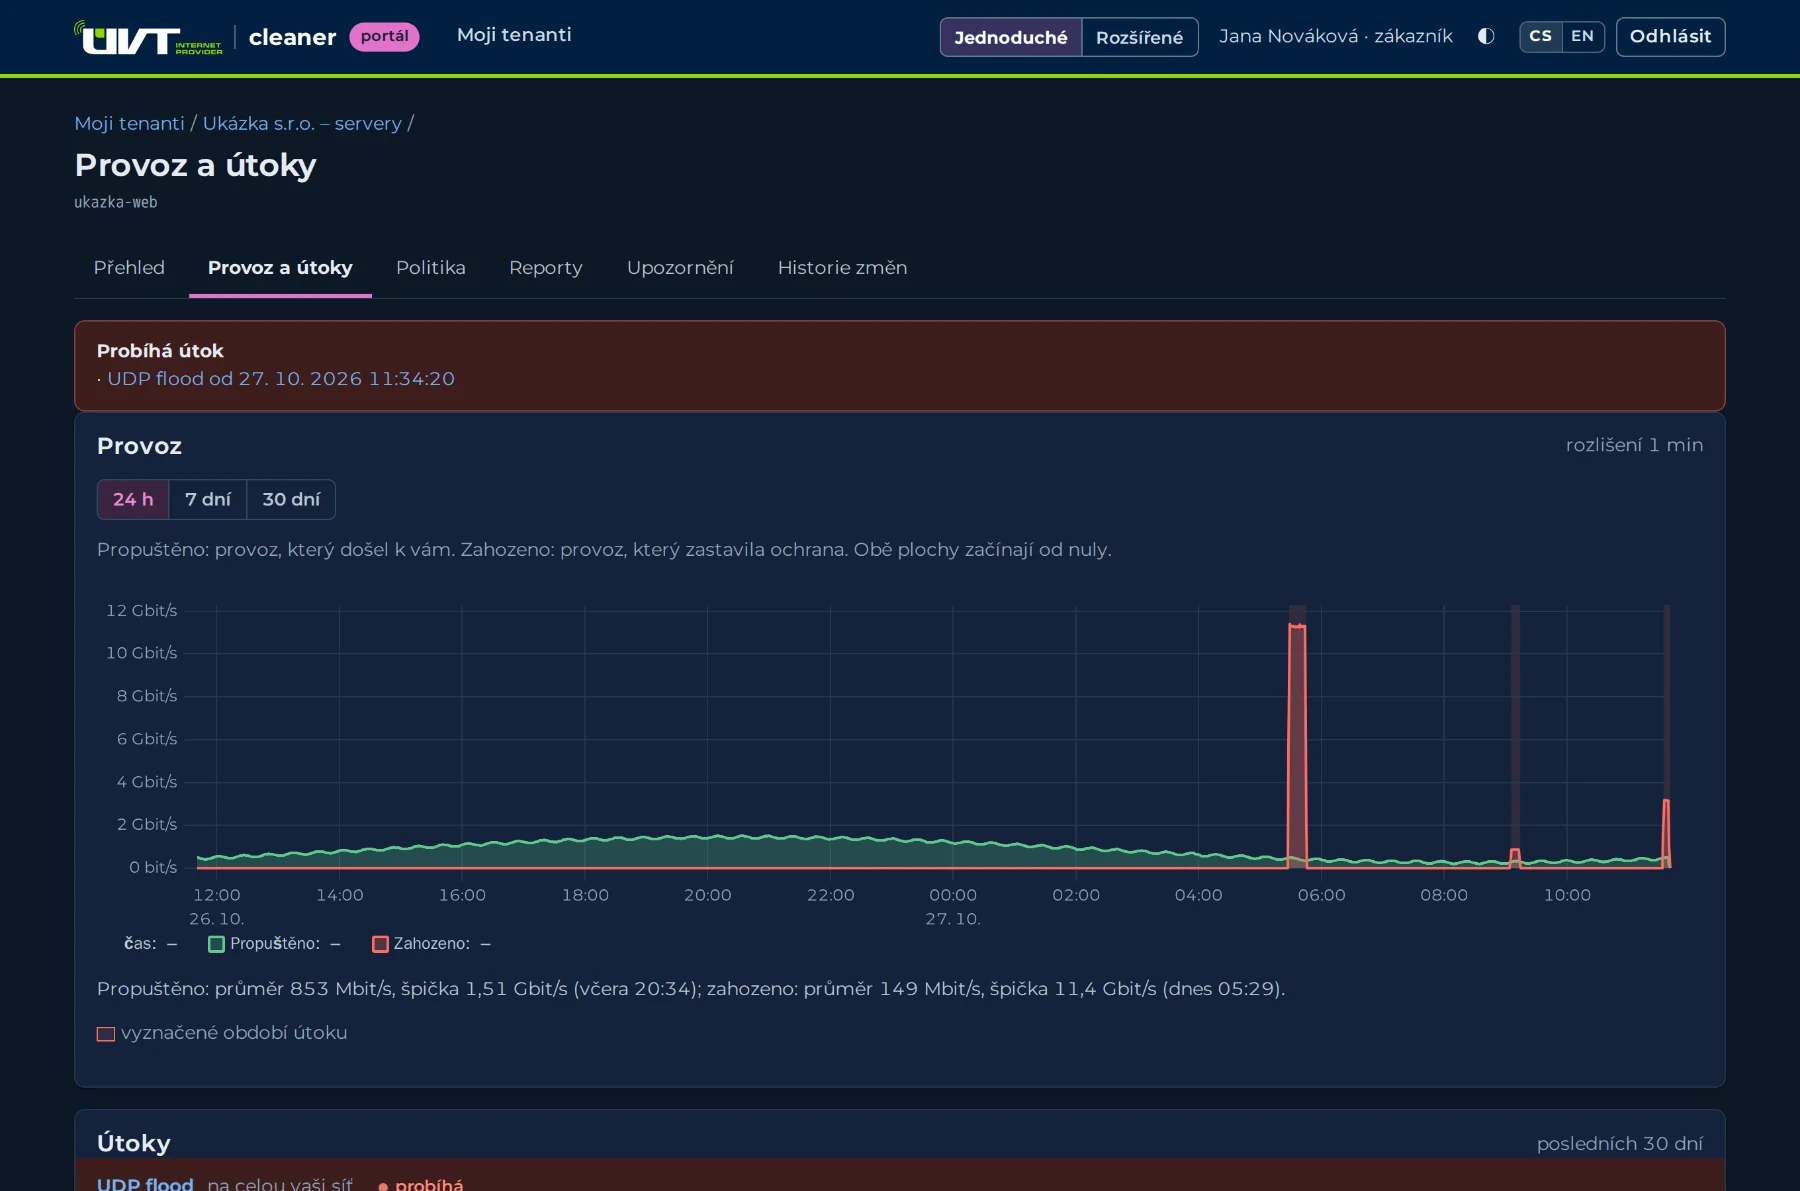
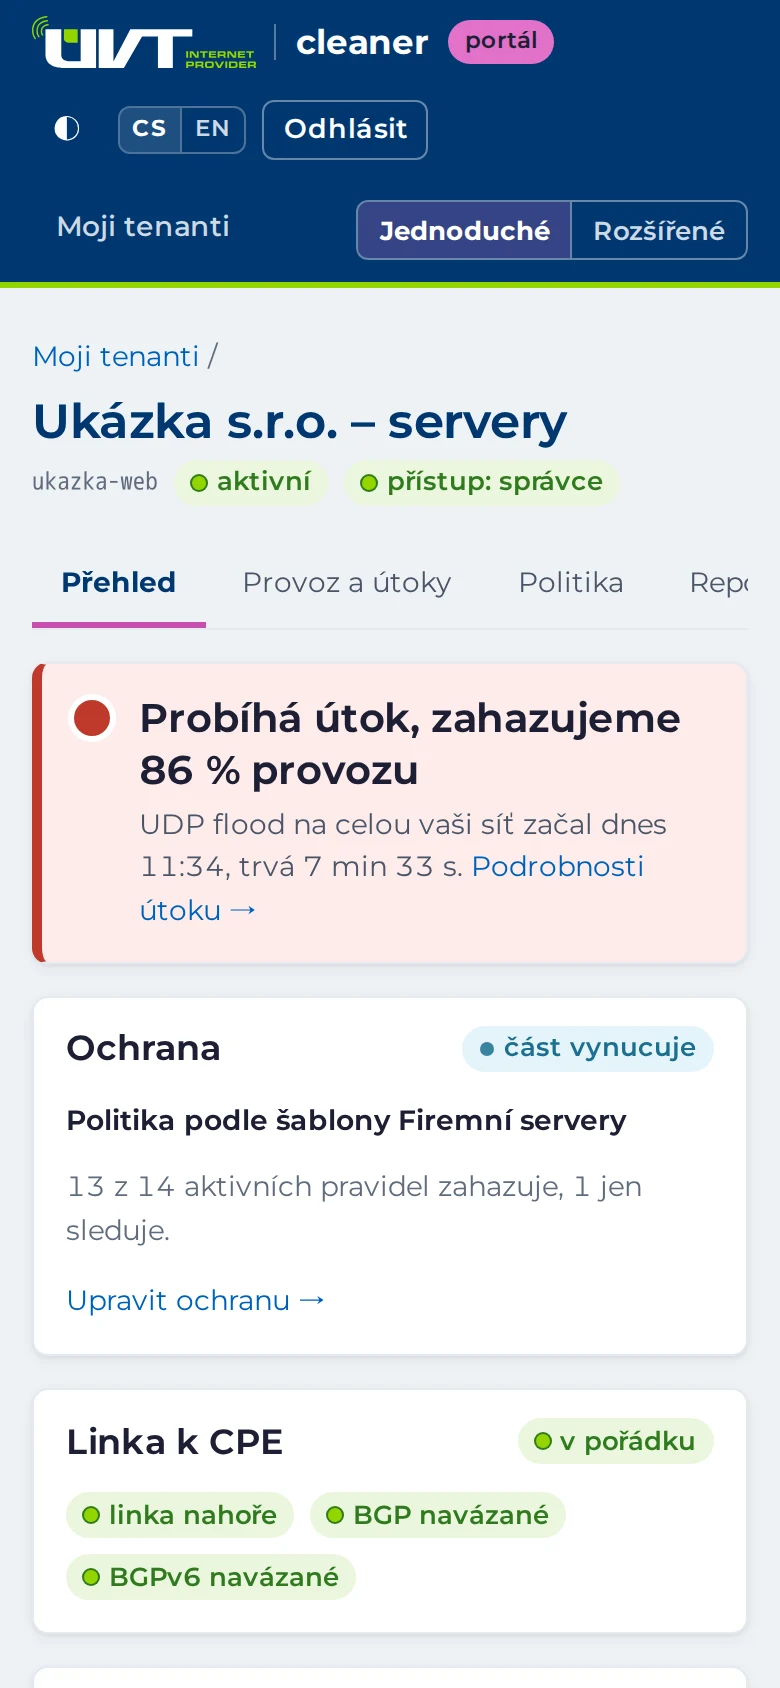
Die Ampel oben zeigt den Status: Geschützt, Wir beobachten nur oder Angriff läuft, wir verwerfen 87 % des Datenverkehrs. Darunter Kacheln für Schutz, Leitung und Angriffe sowie der Datenverkehr der letzten 24 Stunden.
- Angriffe in verständlicher Sprache: Typ, Ziel, wann, wie lange, Spitze, wie viel wir verworfen haben
- Wo Telemetrie fehlt, sagt das Portal das, statt eine Null zu zeichnen
- Auf Tschechisch und Englisch, helles und dunkles Design, auf dem Smartphone und am Monitor
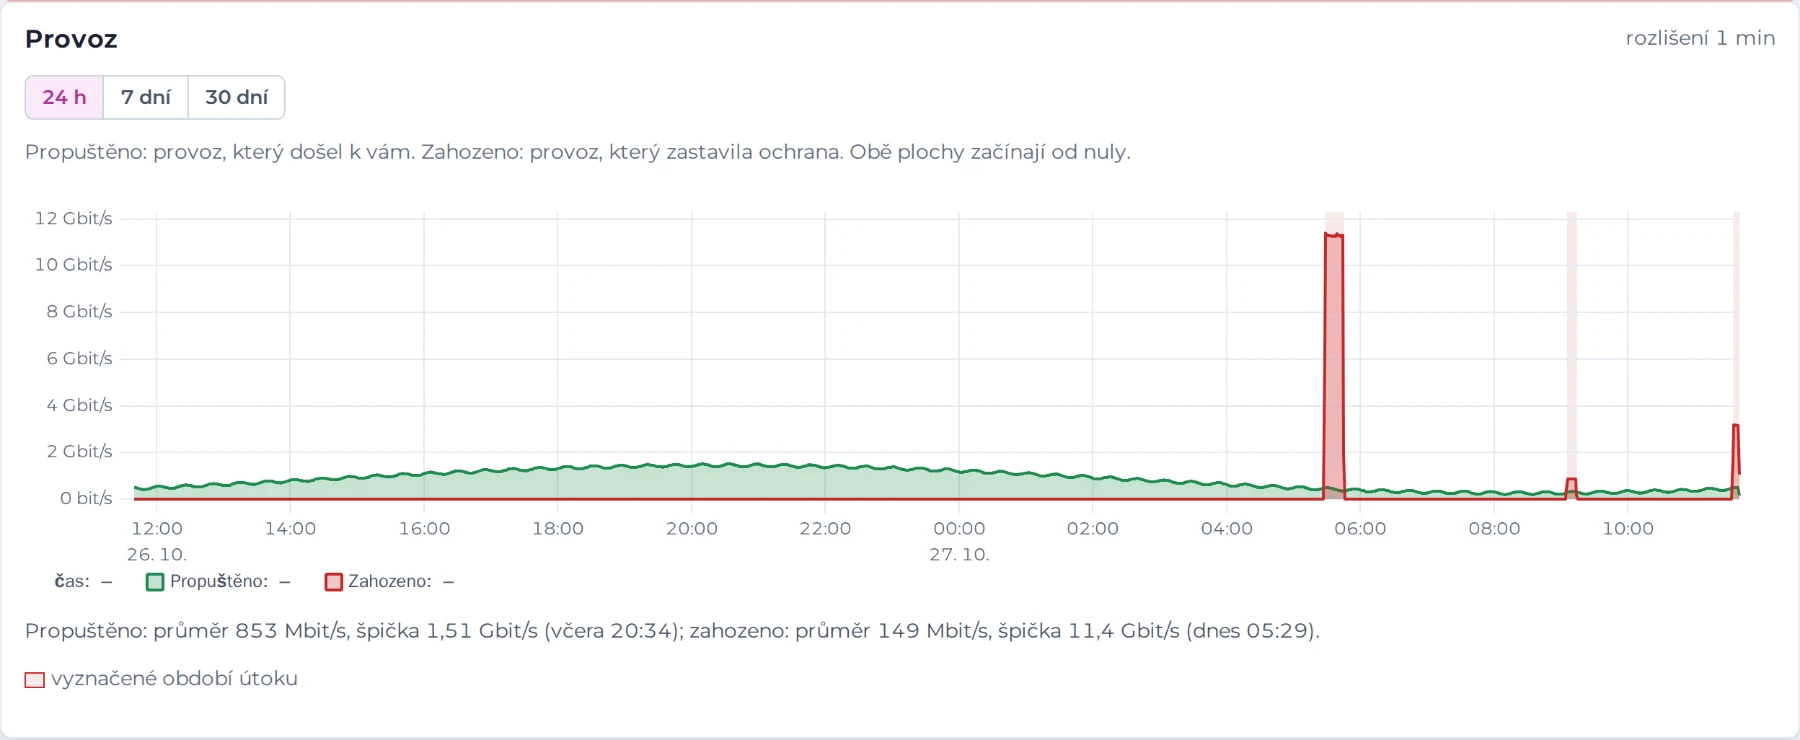
Datenverkehr im Detail
Die erweiterte Ansicht zeigt denselben Datenverkehr aus mehreren Blickwinkeln: Durchlass und Verwerfen, verworfen nach Angriffstyp, nach Grund, beobachtete Treffer und Datenverkehr nach Protokoll. Pakete und Bits, IPv4 und IPv6, von 15 Minuten bis 13 Monate.
- Der Zeitraum steht in der Seitenadresse, den Link können Sie einem Kollegen schicken
- Datenreihen blenden Sie in der Legende ein und aus, die Werte gibt es auch als Tabelle
- Auflösung 1 s für kurze Zeiträume, etwa den Verlauf eines Angriffs
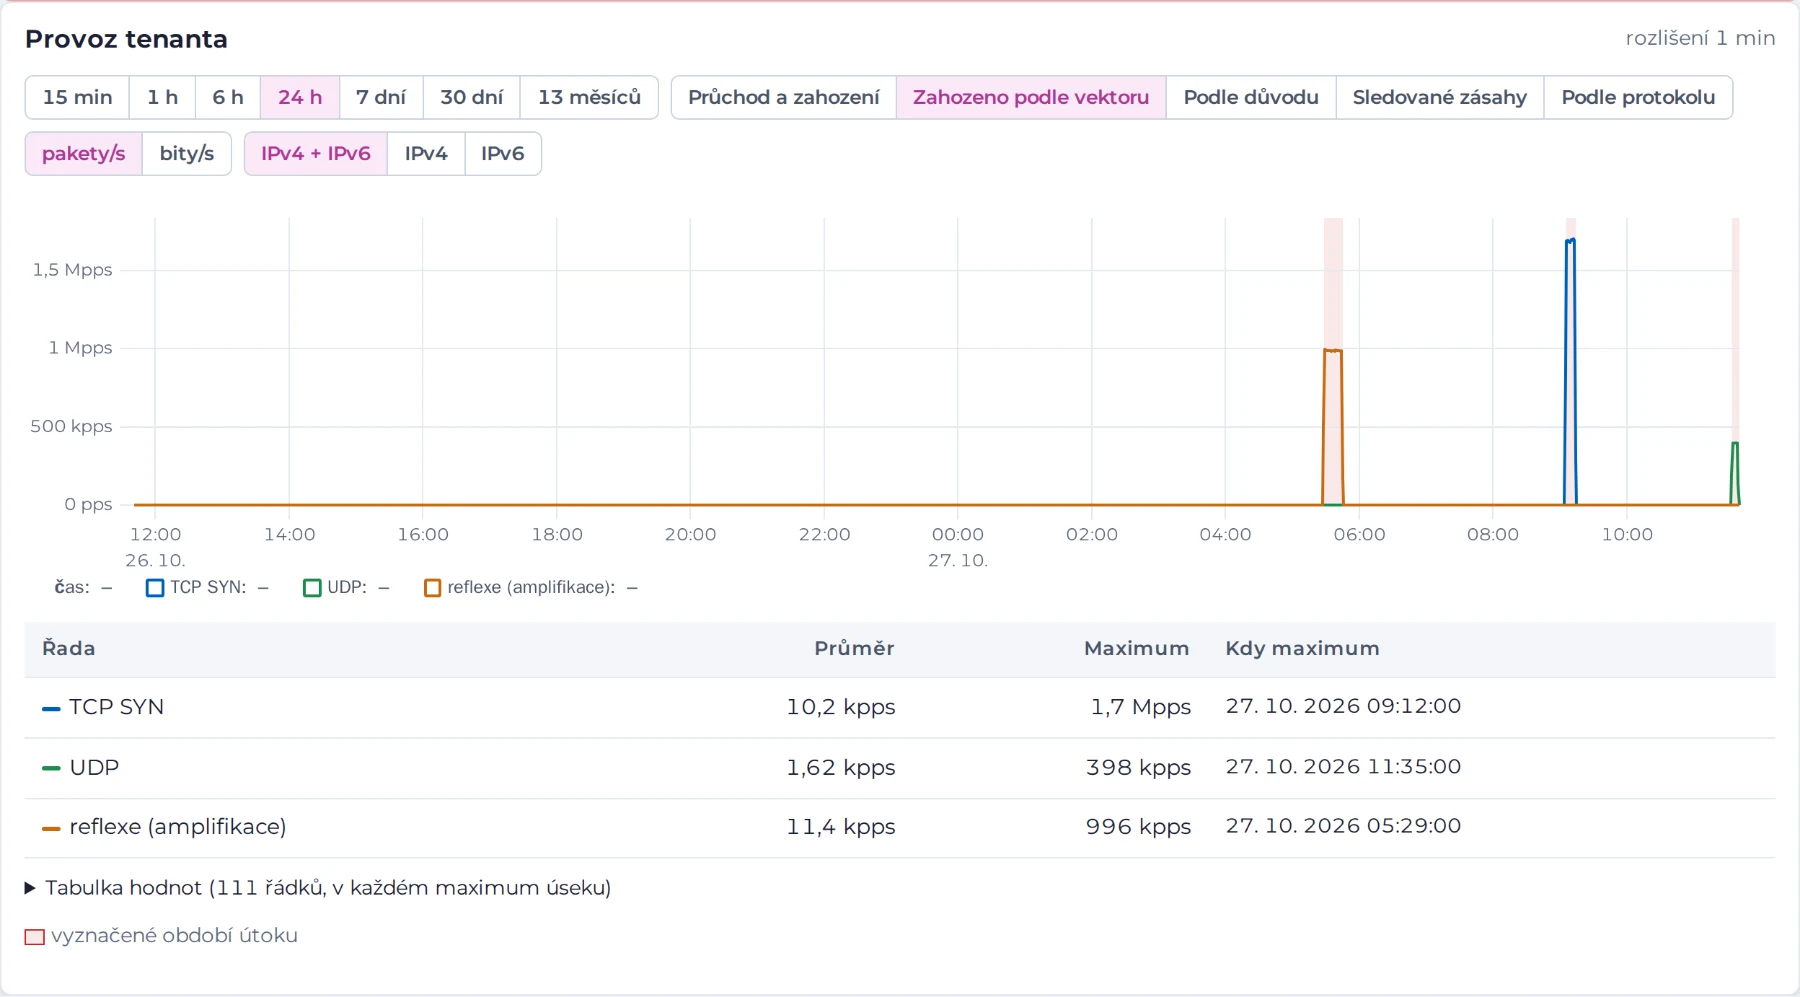
Details zu jedem Angriff
Zu jedem Angriff ein Diagramm von zehn Minuten davor bis zehn Minuten danach und eine Tabelle, welche Regeln was verworfen haben. Bei Amplification auch eine Top-Liste der missbrauchten Server und der Netze, aus denen der Angriff kam.
- Typ, Ziel (Adresse, Präfix, gesamtes Netz), Beginn, Ende, Spitze, Volumen
- Regeln, die verworfen haben, und Regeln, die nur beobachtet haben
- Top-Quellen und Quellnetze, geeignet für die Blocklist und Abuse-Meldungen
Schutz von DNS-Servern
Bei autoritativem DNS überwacht der DDoS-Processor jede Zone einzeln. Wird eine Zone mit zufälligen Subdomains angegriffen, verwirft er unbekannte zufällige Namen. Namen, die Ihr Server tatsächlich bedient, hat er aus dessen Antworten gelernt und lässt sie durch.
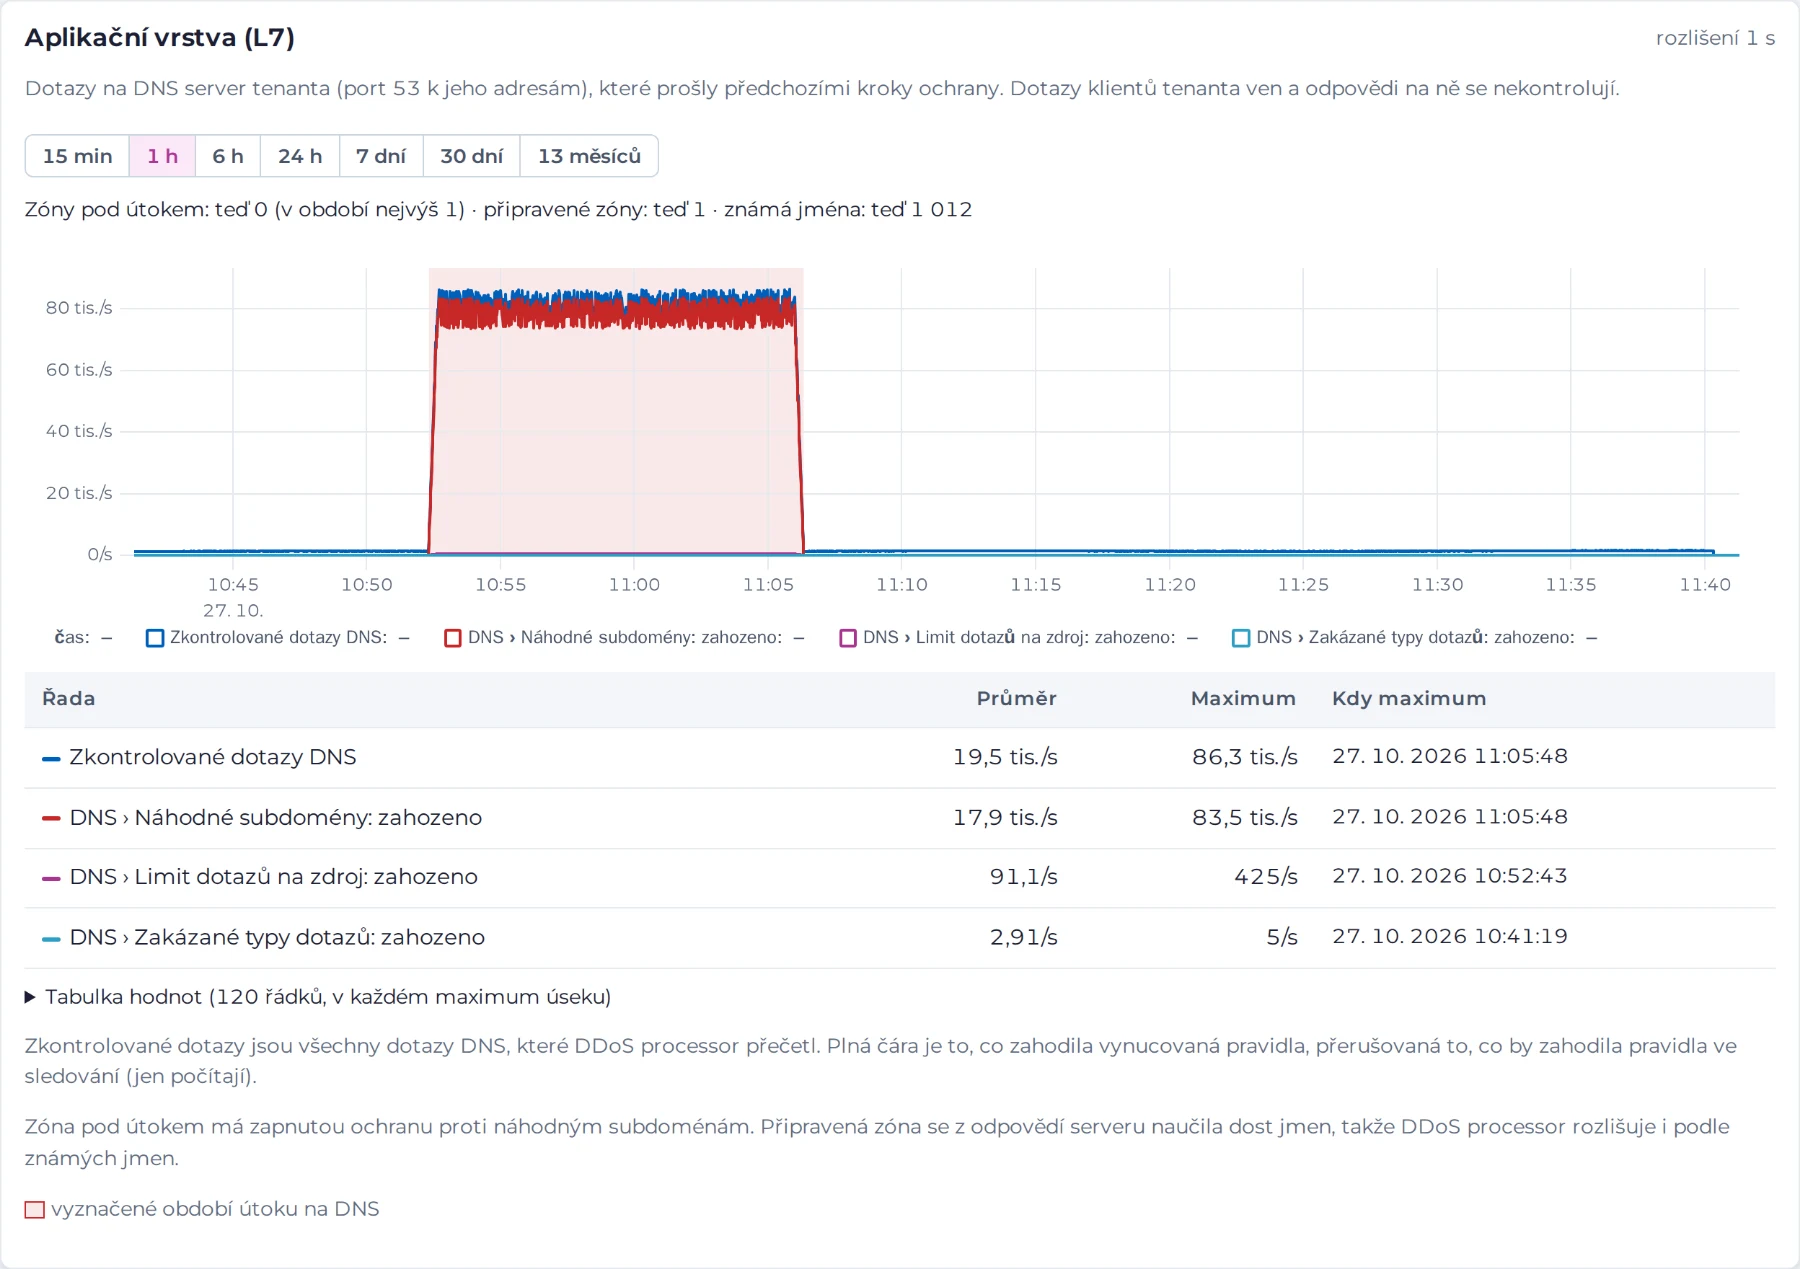
- Geprüfte Abfragen pro Sekunde, verworfene nach Regel
- Angegriffene Zonen, vorbereitete Zonen, Anzahl bekannter Namen
- Top-Zonen, -Namen und -Quellen der Abfragen während eines Angriffs
99,5 % eines Angriffs mit zufälligen Subdomains verworfen bei 100.000 Abfragen/s, legitime Abfragen beantwortet Labor, 12.10.2026
Im Labor: Bei 100.000 Abfragen/s mit zufälligen Namen wurden 99,34–99,53 % des Angriffs verworfen und 99,94–100 % der legitimen Abfragen innerhalb von 1 s beantwortet (p99 3,3 ms).
ukazka.example.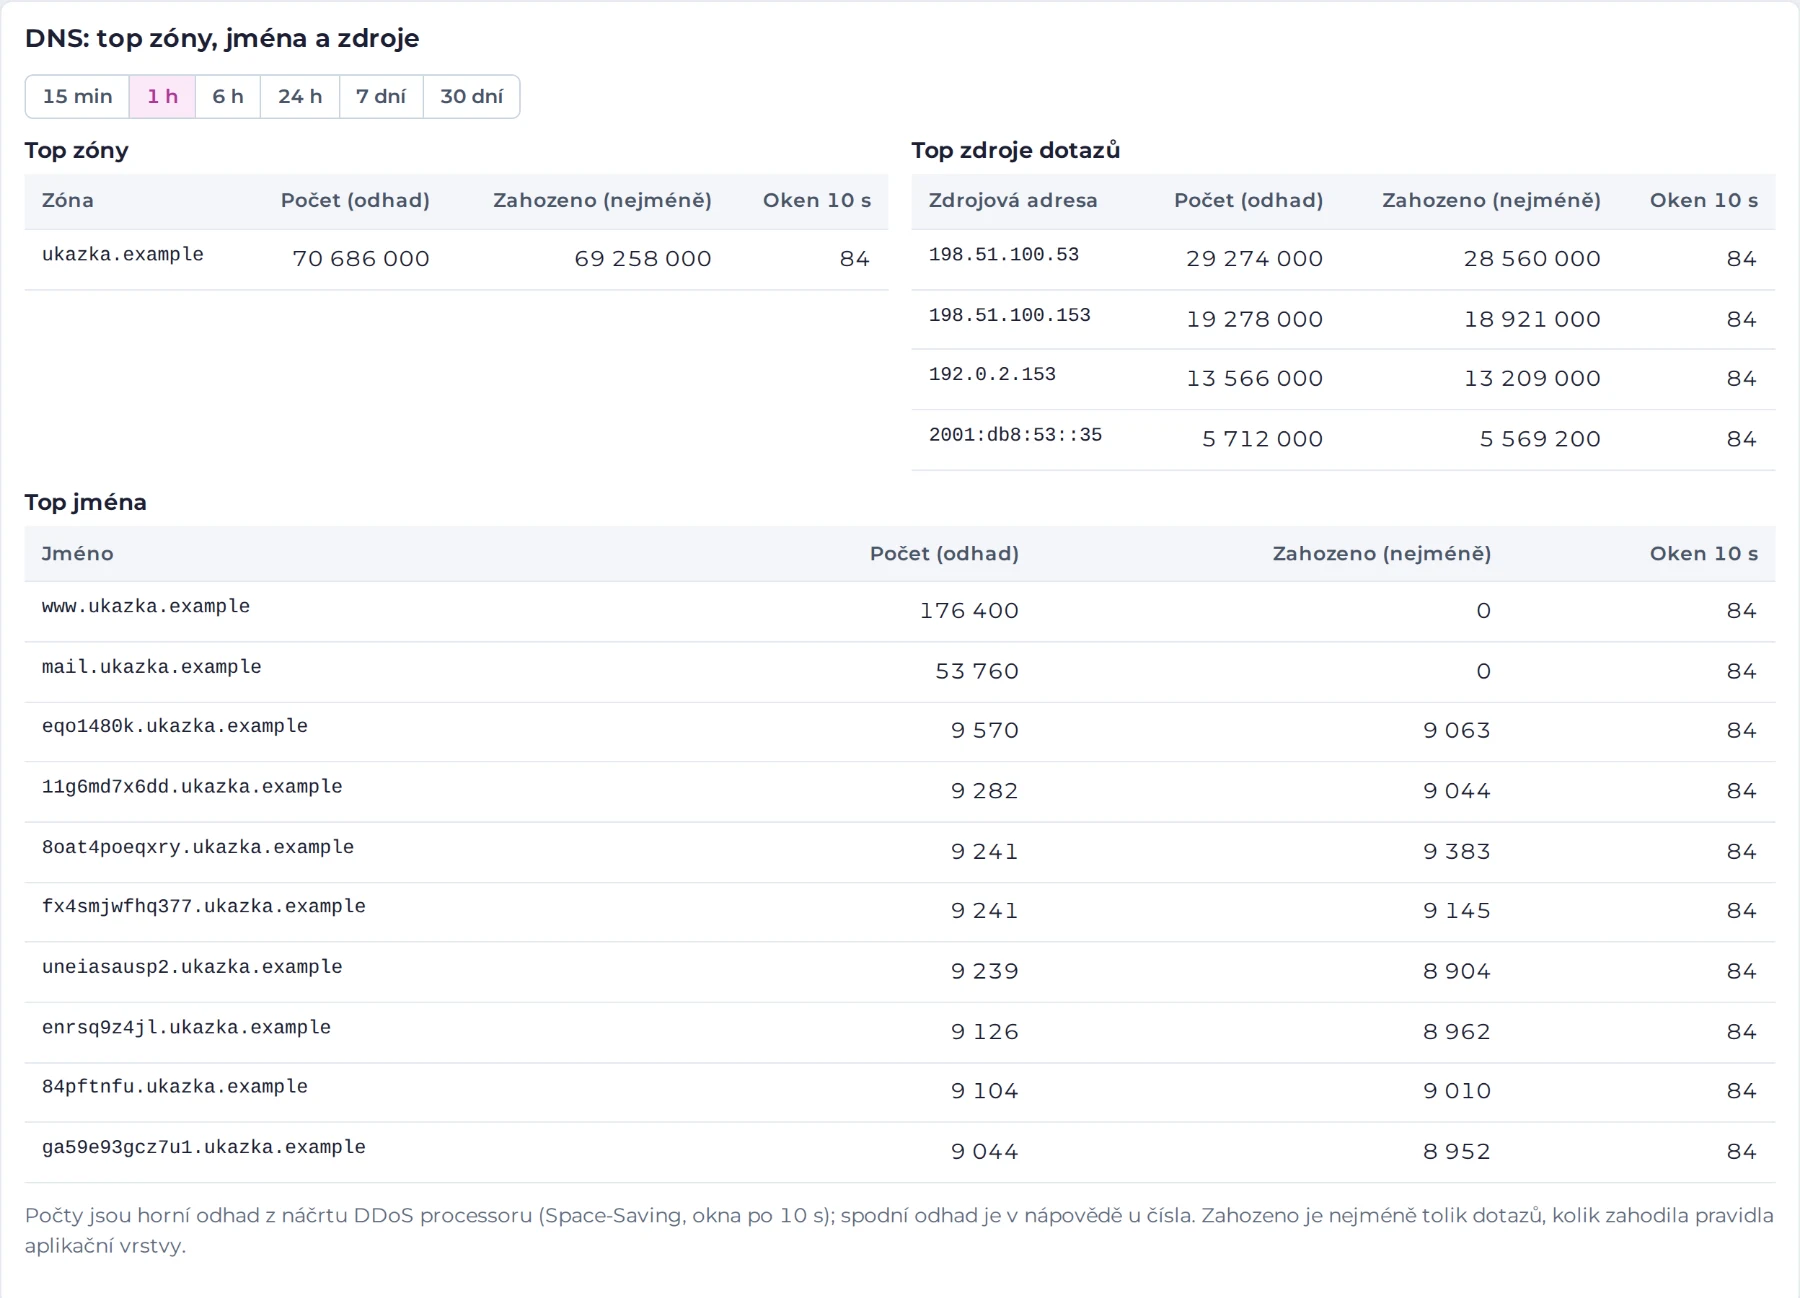
www und mail kommen durch.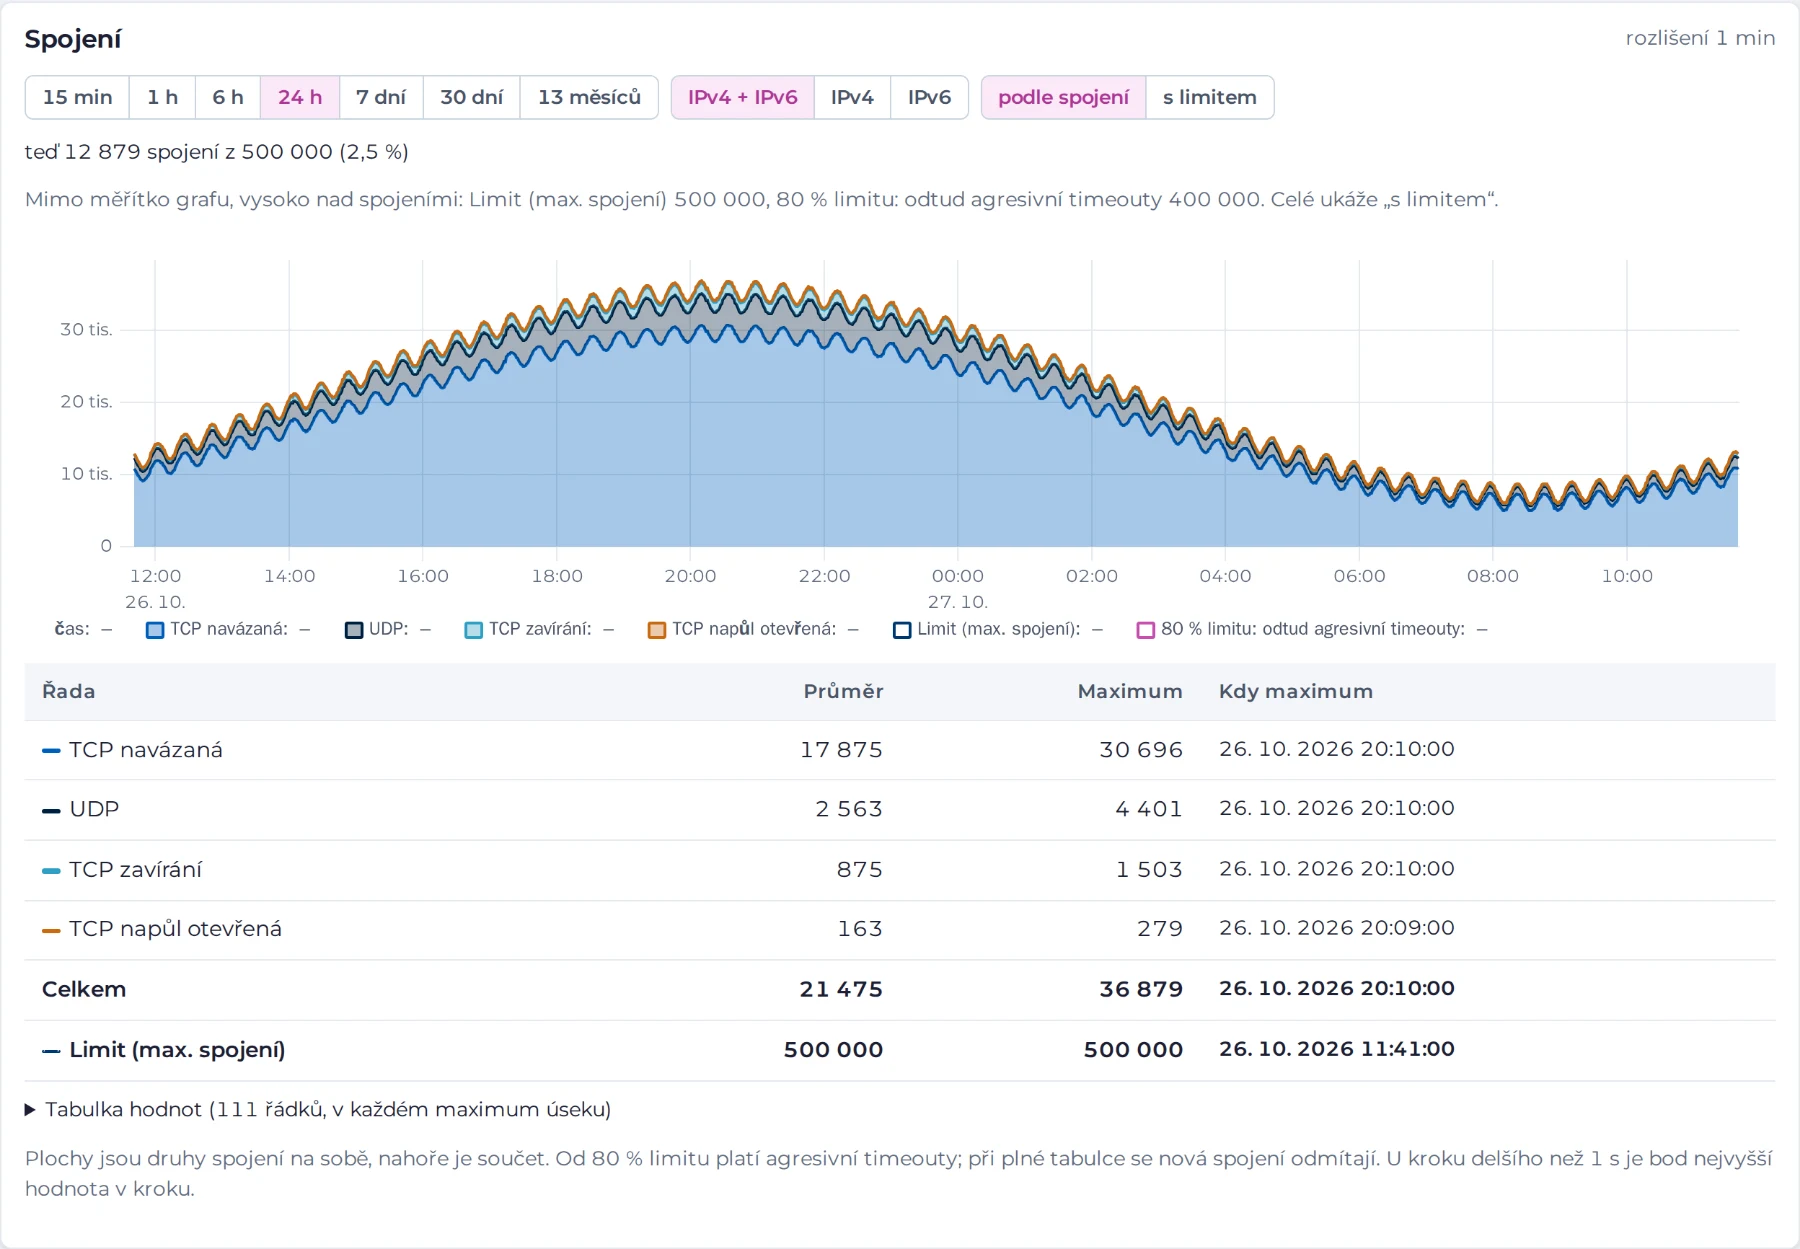
Überall, wo Sie sind
Das Portal funktioniert auf dem Smartphone genauso wie am Monitor. Es ist auf Tschechisch und Englisch verfügbar und hat ein helles und ein dunkles Design passend zum System.
- Anmeldung mit zweitem Faktor per Code aus der E-Mail
- Ein Konto für mehrere Tenants, unterschiedliche Zugriffsstufen
- Ansicht und Sprache werden im Konto gespeichert
Ihre Regeln, sicher und mit Verlauf
Die Schutzrichtlinie verwalten Sie selbst im Portal. Sie beginnen mit einer Vorlage passend zu Ihren Diensten, jede neue Regel beobachtet zunächst nur, und das scharfe Einschalten ist immer Ihre Entscheidung.
Eine Vorlage und ein Schalter
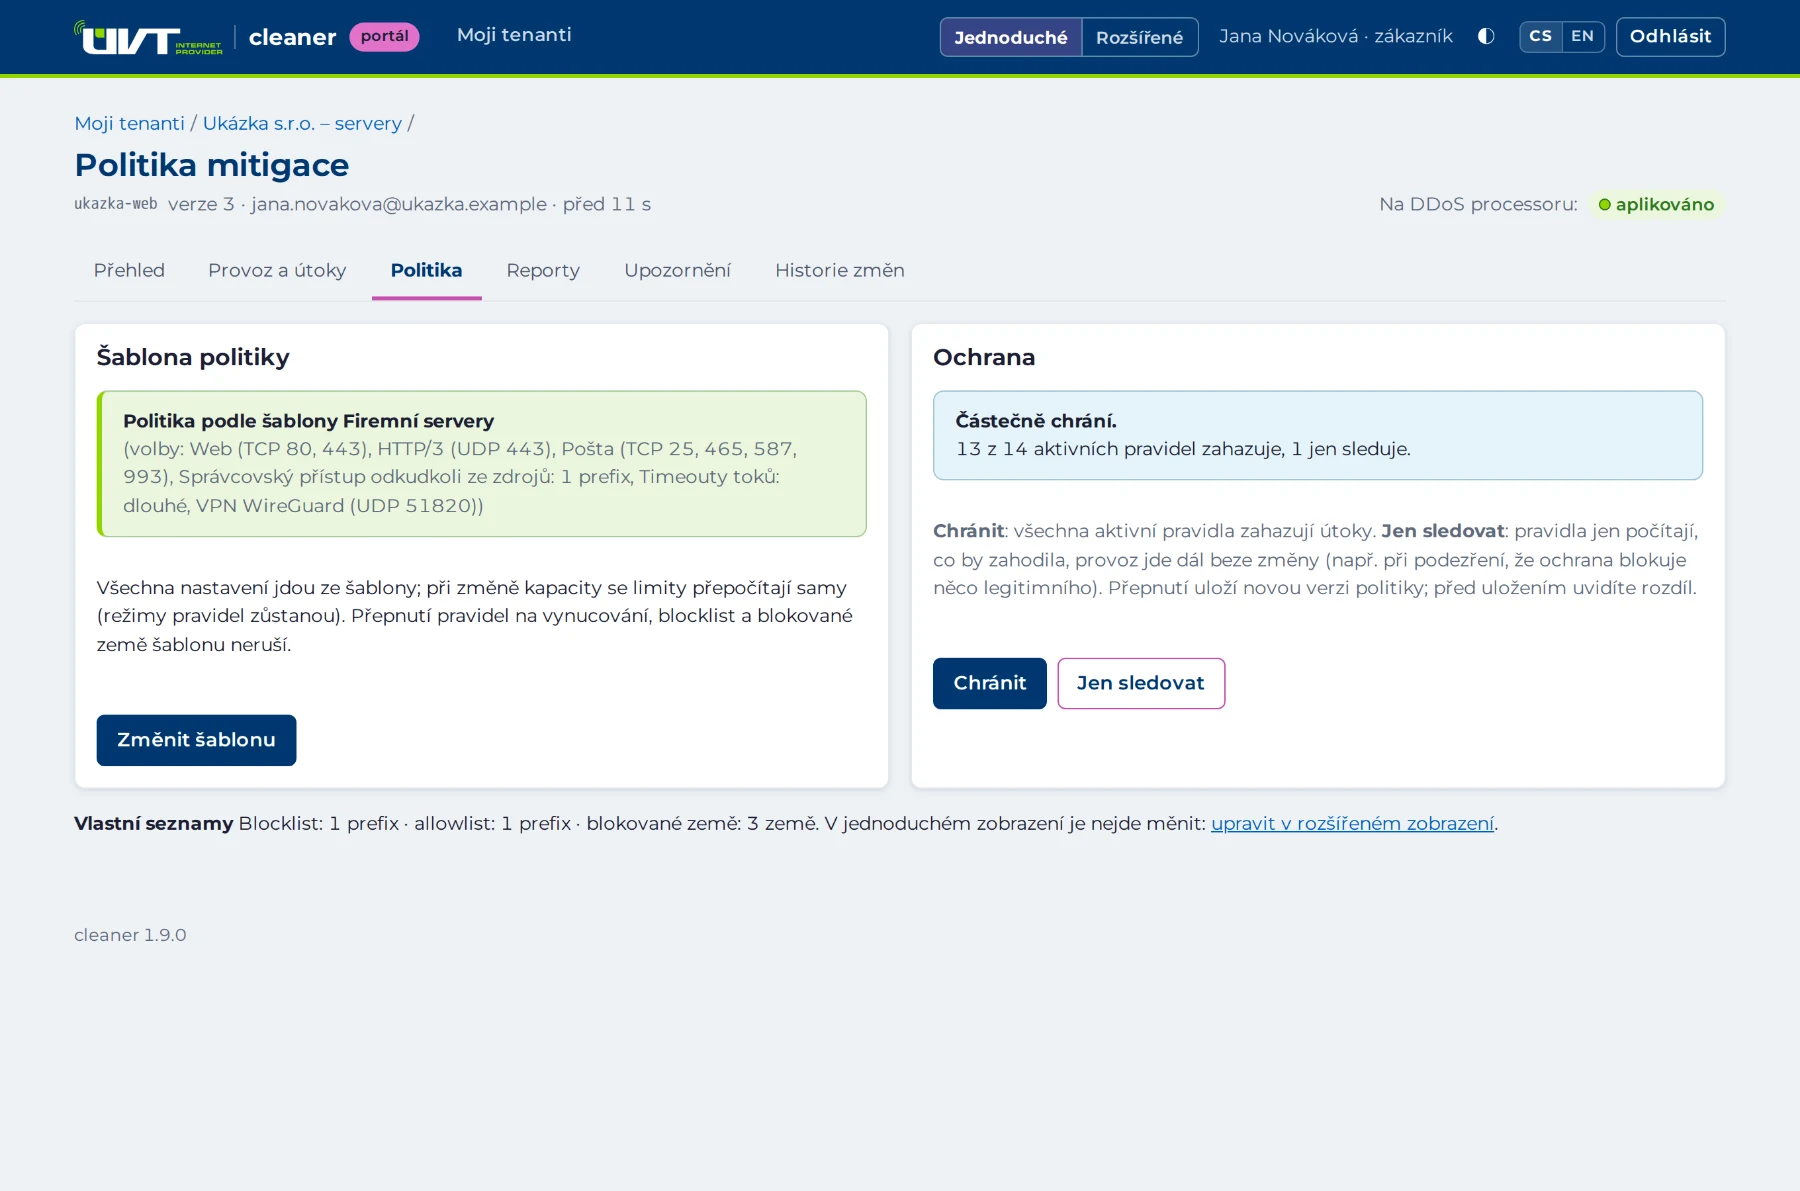
In der einfachen Ansicht wählen Sie eine Vorlage, haken Ihre Dienste an (Web, E-Mail, VPN…) und entscheiden mit dem Schalter Schützen / Nur beobachten, ob die Regeln verwerfen. Die Limits berechnet die Vorlage aus Ihrer vereinbarten Kapazität und zeigt zu jedem Wert die Formel.
- Vor dem Speichern immer ein Vergleich mit der aktuellen Version und eine Bestätigung
- „Nur beobachten“ schaltet den Grundschutz nicht ab: Paketprüfungen und Kapazität gelten weiter
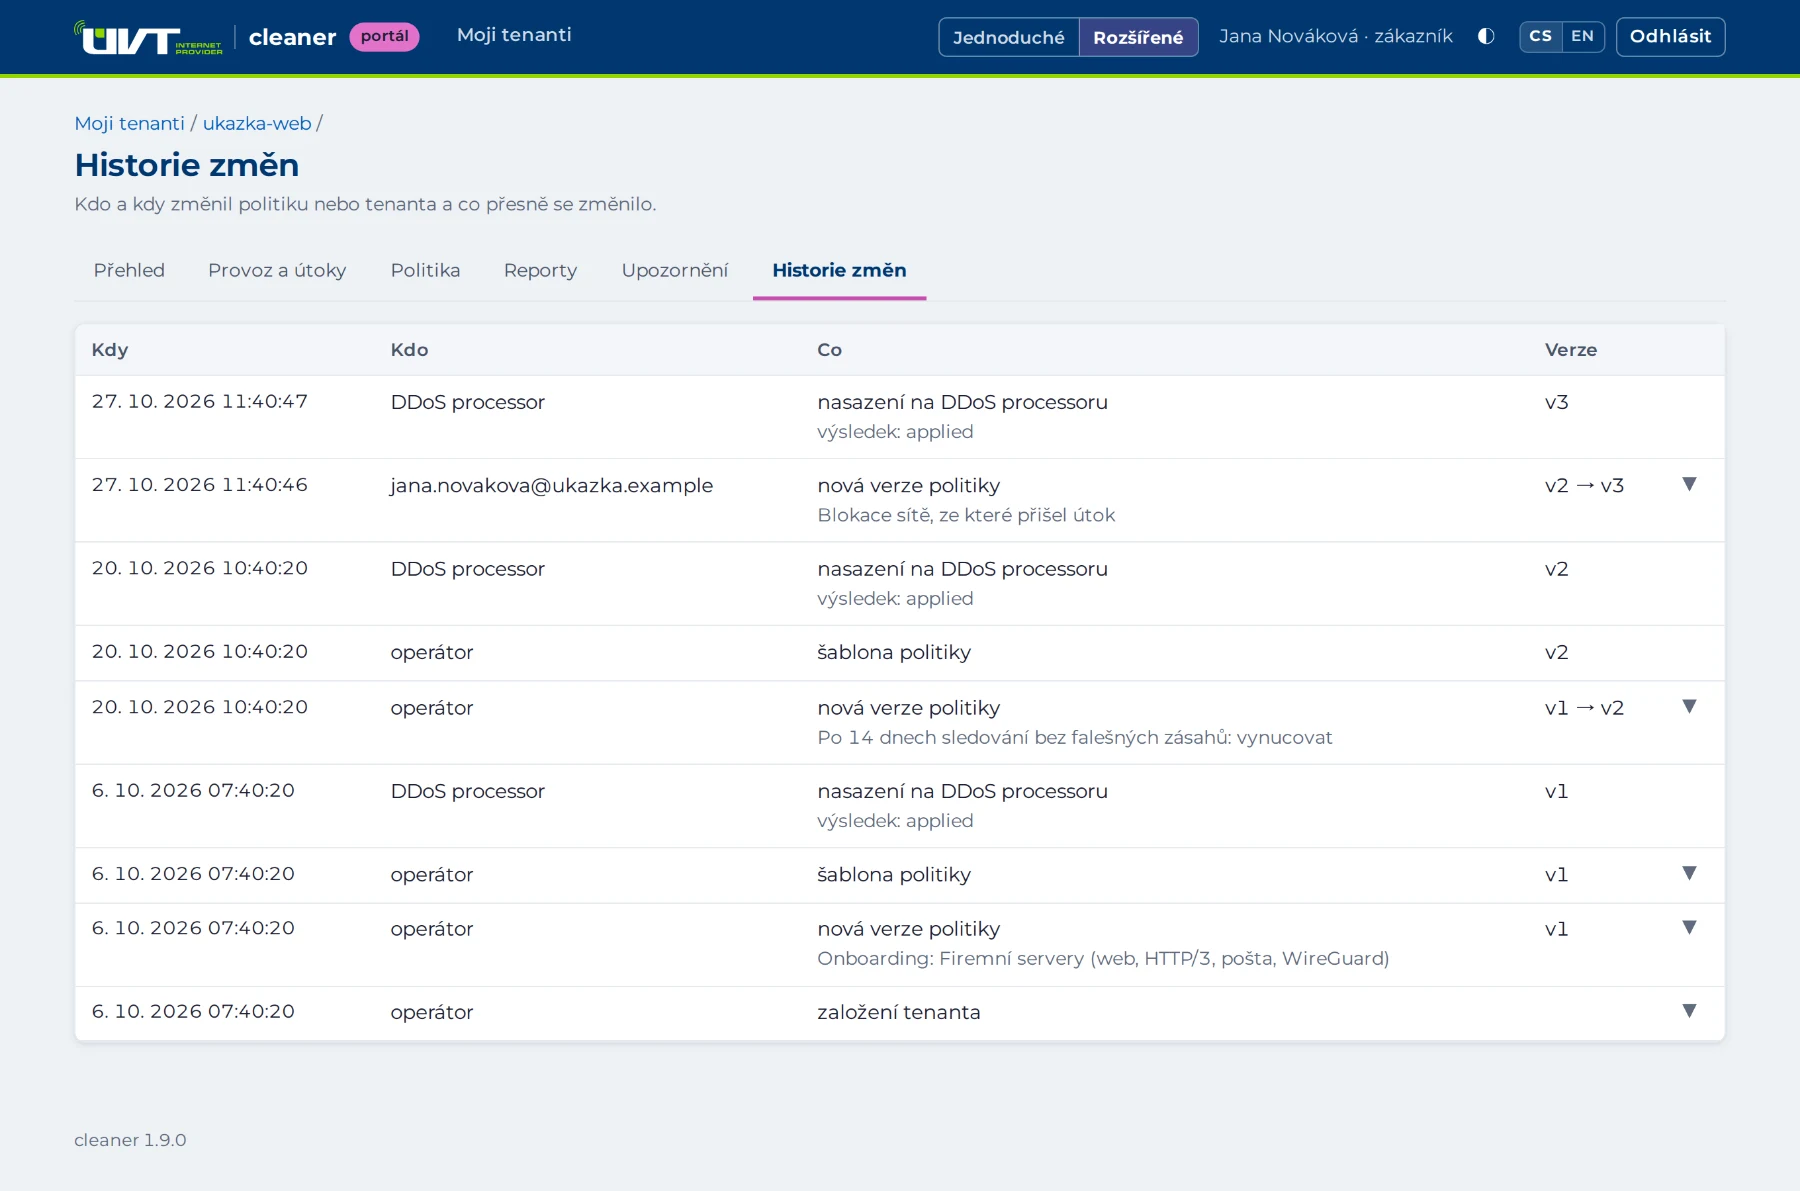
- Jede Änderung ist eine neue Version, zur vorherigen kehren Sie mit einem Klick zurück
Vorlagen für gängige Dienste
- Büro
- Ohne öffentliche Dienste: Die Mitarbeiter arbeiten nur, versenden E-Mails und telefonieren. Alle Verbindungsversuche von außen werden verworfen.
- Web
- TCP 80 und 443, optional HTTP/3. Der SYN-Proxy schaltet sich erst bei einem Angriff ein, Amplification und übriges UDP werden verworfen.
- Firmenserver
- Web, E-Mail, VPN (IPsec, WireGuard, OpenVPN) und eigene Ports. Fernzugriff der Administratoren aus deren Netzen.
- DNS-Server
- Autoritativ, optional auch rekursiver Resolver. Limit für Port 53 und Regeln der DNS-Anwendungsschicht für Ihre Zonen.
- Telefonie und Gaming
- SIP-Telefonanlagen und Gameserver über UDP. RTP-Portbereich, jeder Dienst mit eigenem Limit.
- Grundschutz
- Für Netze mit unbekannten Diensten (z. B. ISP): Ports werden nicht eingeschränkt, Amplification und Fragmente werden verworfen, Limits nach Kapazität.
Das stellen Sie selbst ein
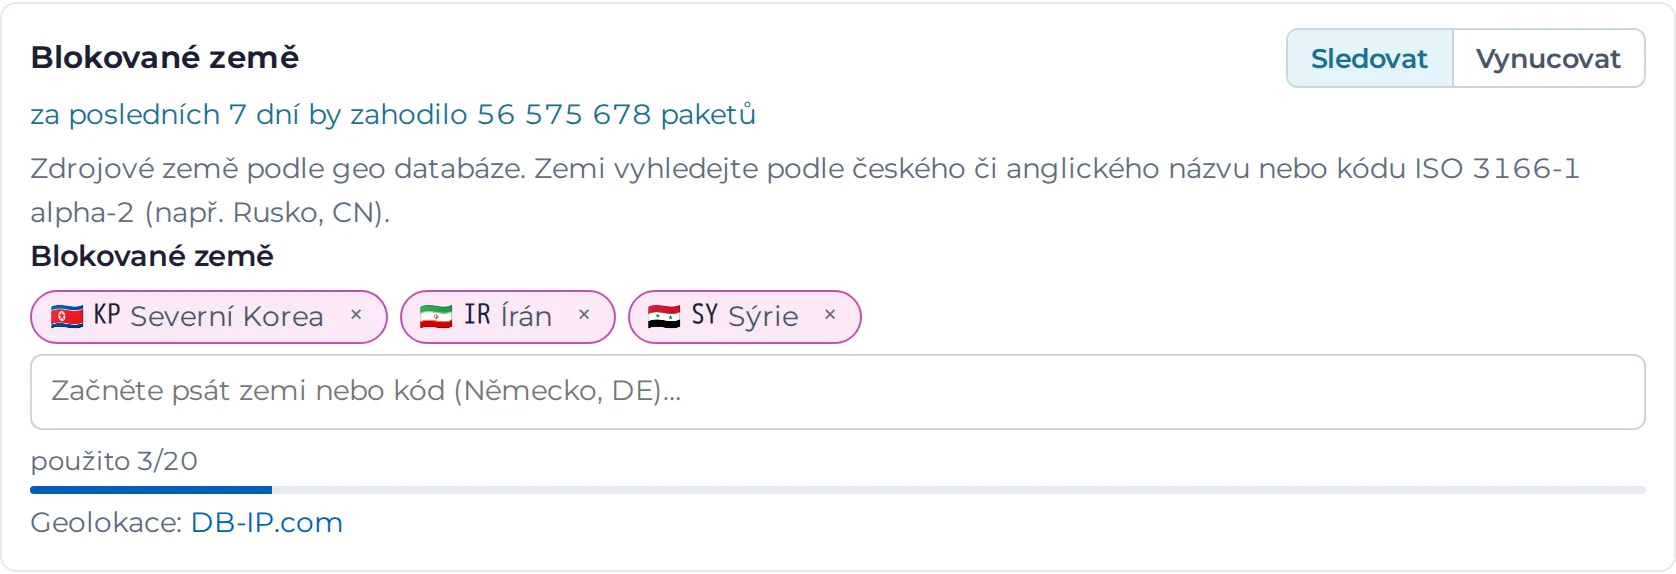
- Blocklist und Allowlist für Quellnetze, Geoblocking von Ländern
- Erlaubte Protokolle, TCP- und UDP-Ports, Amplification-Filter
- Limits: neue Verbindungen (SYN/s), UDP je Port, UDP bit/s, ICMP, übrige Protokolle
- Verbindungsverfolgung und SYN-Proxy, Verbindungs-Timer
- DNS-Regeln: Zonen, Abfragetypen, Limit je Quelle, zufällige Subdomains
- Modus beobachten / durchsetzen für jede einzelne Regel
- Eigene Vorlagen (bis zu 100 pro Konto), nutzbar für alle Ihre Tenants
- Benachrichtigungen per E-Mail und Abonnement von Berichten
Das stellen wir für Sie ein
- Vereinbarte Kapazität und Kontingente, Präfixe, VLAN, BGP-Sessions
- Schwellenwerte für die Angriffserkennung (Standard 20 % der Kapazität, auch je Präfix und Host möglich)
- Ausnahmen für gemeinsam genutzte Adressen (CGNAT) in den DNS-Regeln
- Kundenkonten und Einladungen
Der Server achtet darauf, dass die Regeln Kapazität und Kontingente nicht überschreiten, dass sich die Allowlist nicht mit Ihren Präfixen überschneidet und dass die Regeln in der richtigen Reihenfolge eingeschaltet werden. Einen Fehler zeigt er schon vor dem Speichern beim betreffenden Feld an.
| Präfixe in Blocklist / Allowlist | 200 / 200 |
|---|---|
| Gesperrte Länder | 20 |
| Einträge in der Portliste | 64 |
| Verbindungen in der Tabelle | 500.000 |
Sie erfahren es sofort und einmal im Monat als Zusammenfassung
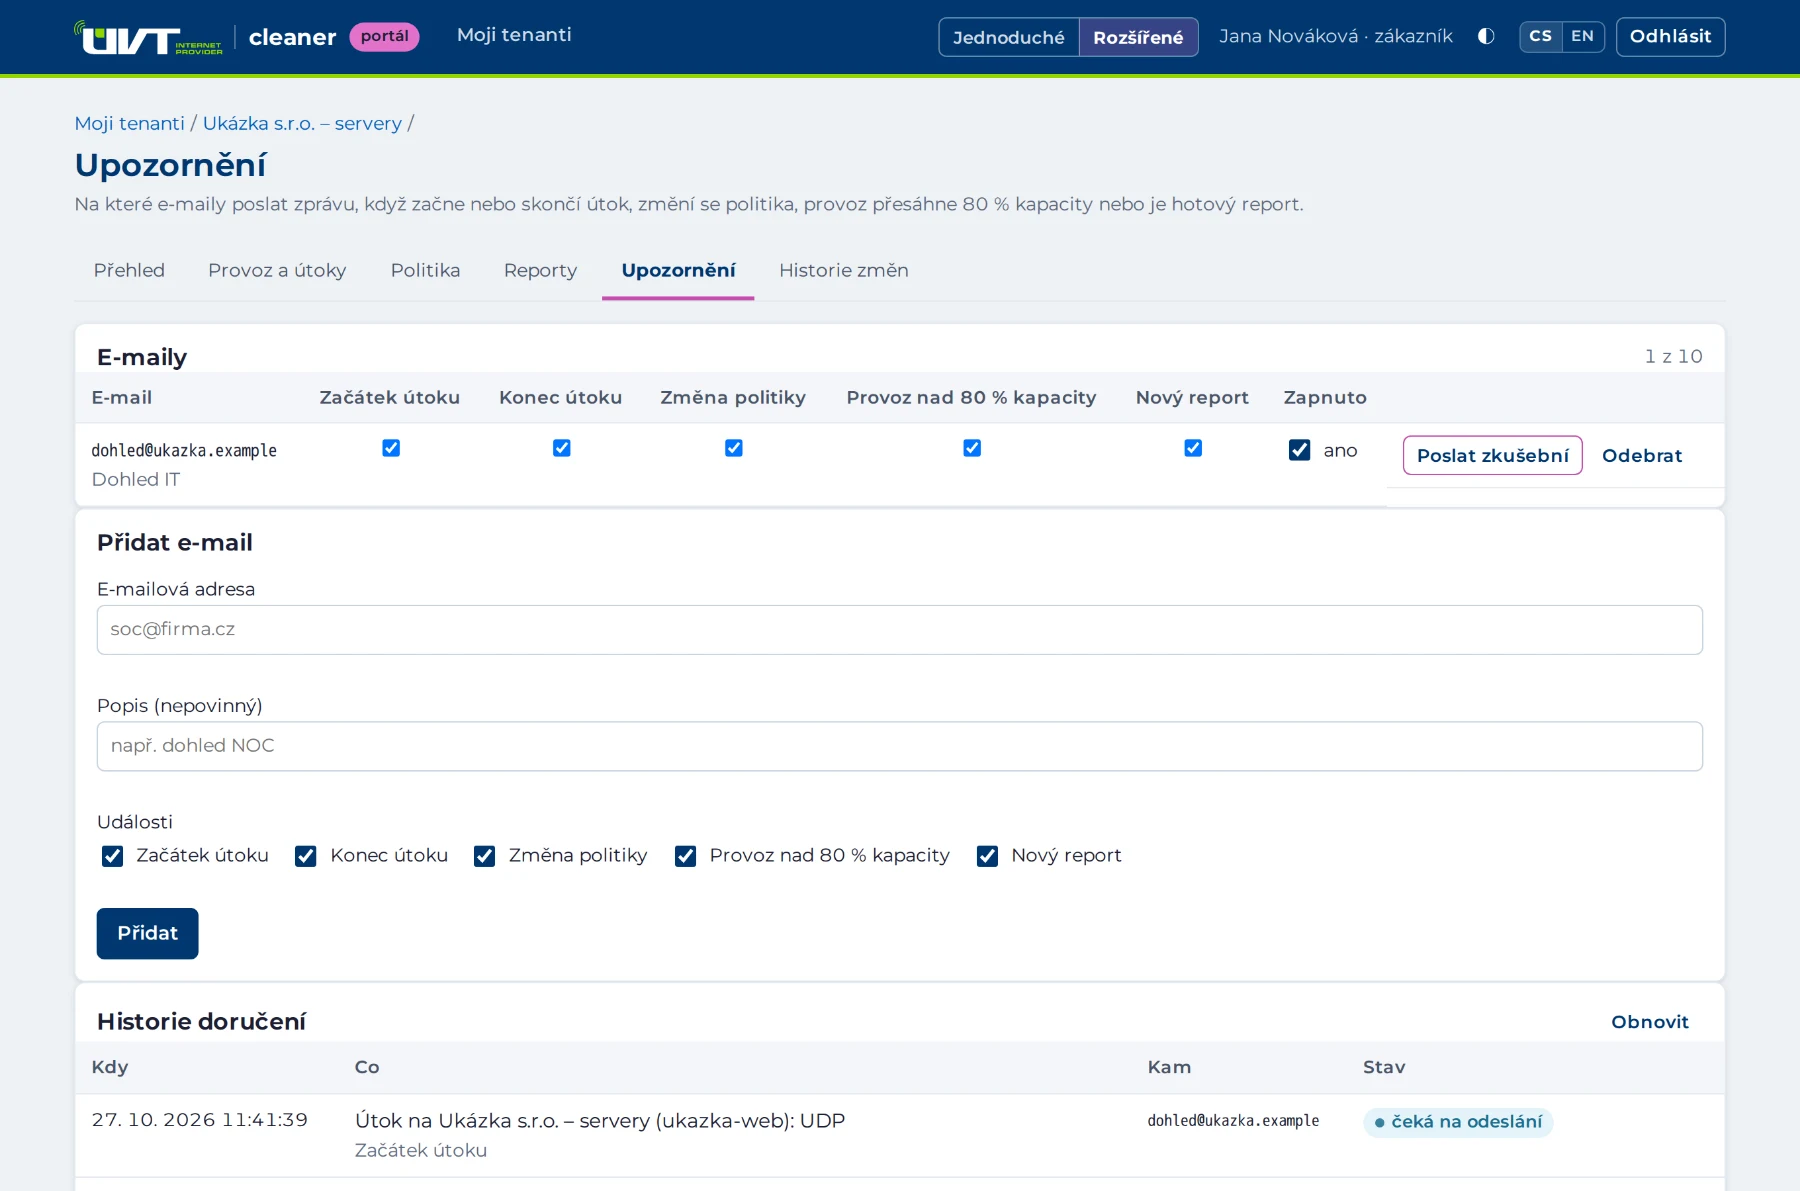
Benachrichtigungen per E-Mail
- Beginn und Ende eines Angriffs
- Richtlinienänderung (egal, wer sie vorgenommen hat)
- Datenverkehr über 80 % der vereinbarten Kapazität (Fünf-Minuten-Mittelwert) und Rückgang unter 70 %
- Neuer Bericht, PDF im Anhang
Bis zu 10 Adressen pro Tenant, für jede wählen Sie die Ereignisse einzeln aus. Eine Testnachricht senden Sie mit einem Klick, der Zustellverlauf steht im Portal.
Berichte als PDF
- Monatsbericht: Datenverkehr nach Tagen, die Minute mit der höchsten Last, Verworfenes nach Grund, Angriffe, Richtlinienänderungen, Kapazitätsauslastung (p95) und Regeln im Beobachtungsmodus
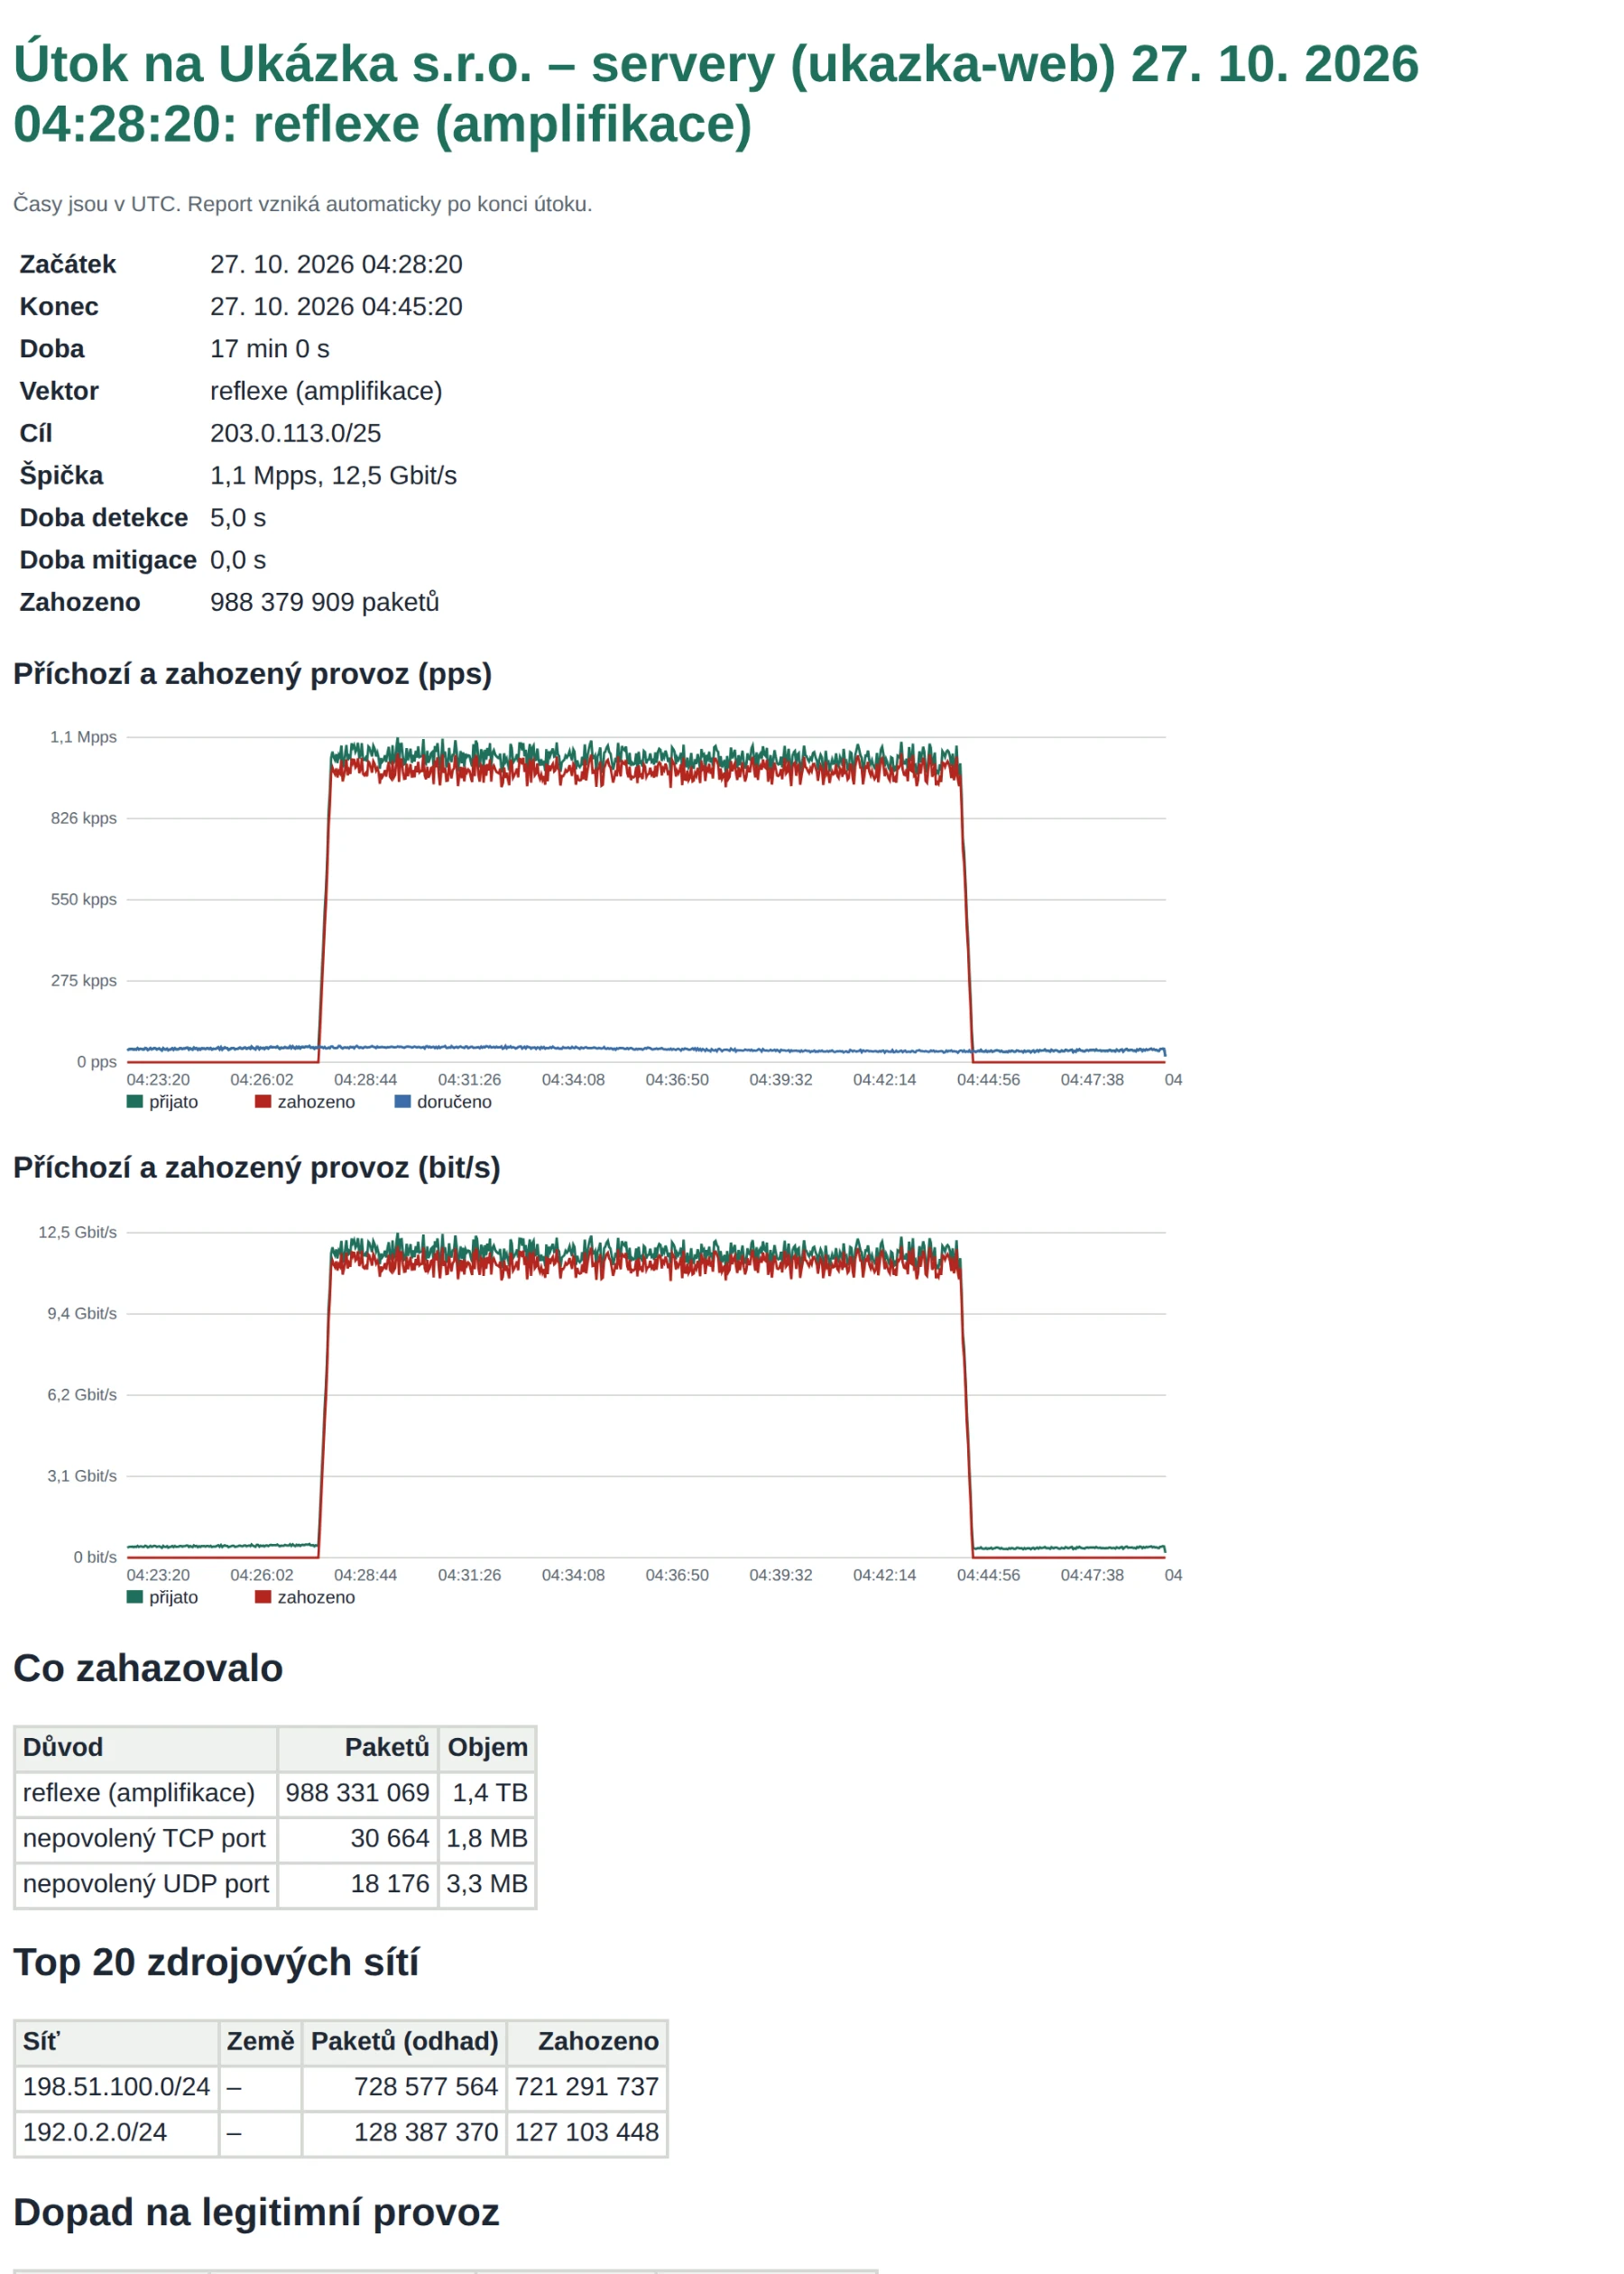
- Angriffsbericht wenige Minuten nach dem Ende des Angriffs: Verlauf, was verworfen hat, Top 20 der Quellnetze, Datenverkehr vor, während und nach dem Angriff, Zeit bis zur Erkennung und bis zum Stoppen
PDF mit durchsuchbarem Text und HTML. Im Portal 13 Monate lang verfügbar.
Was wir sehen
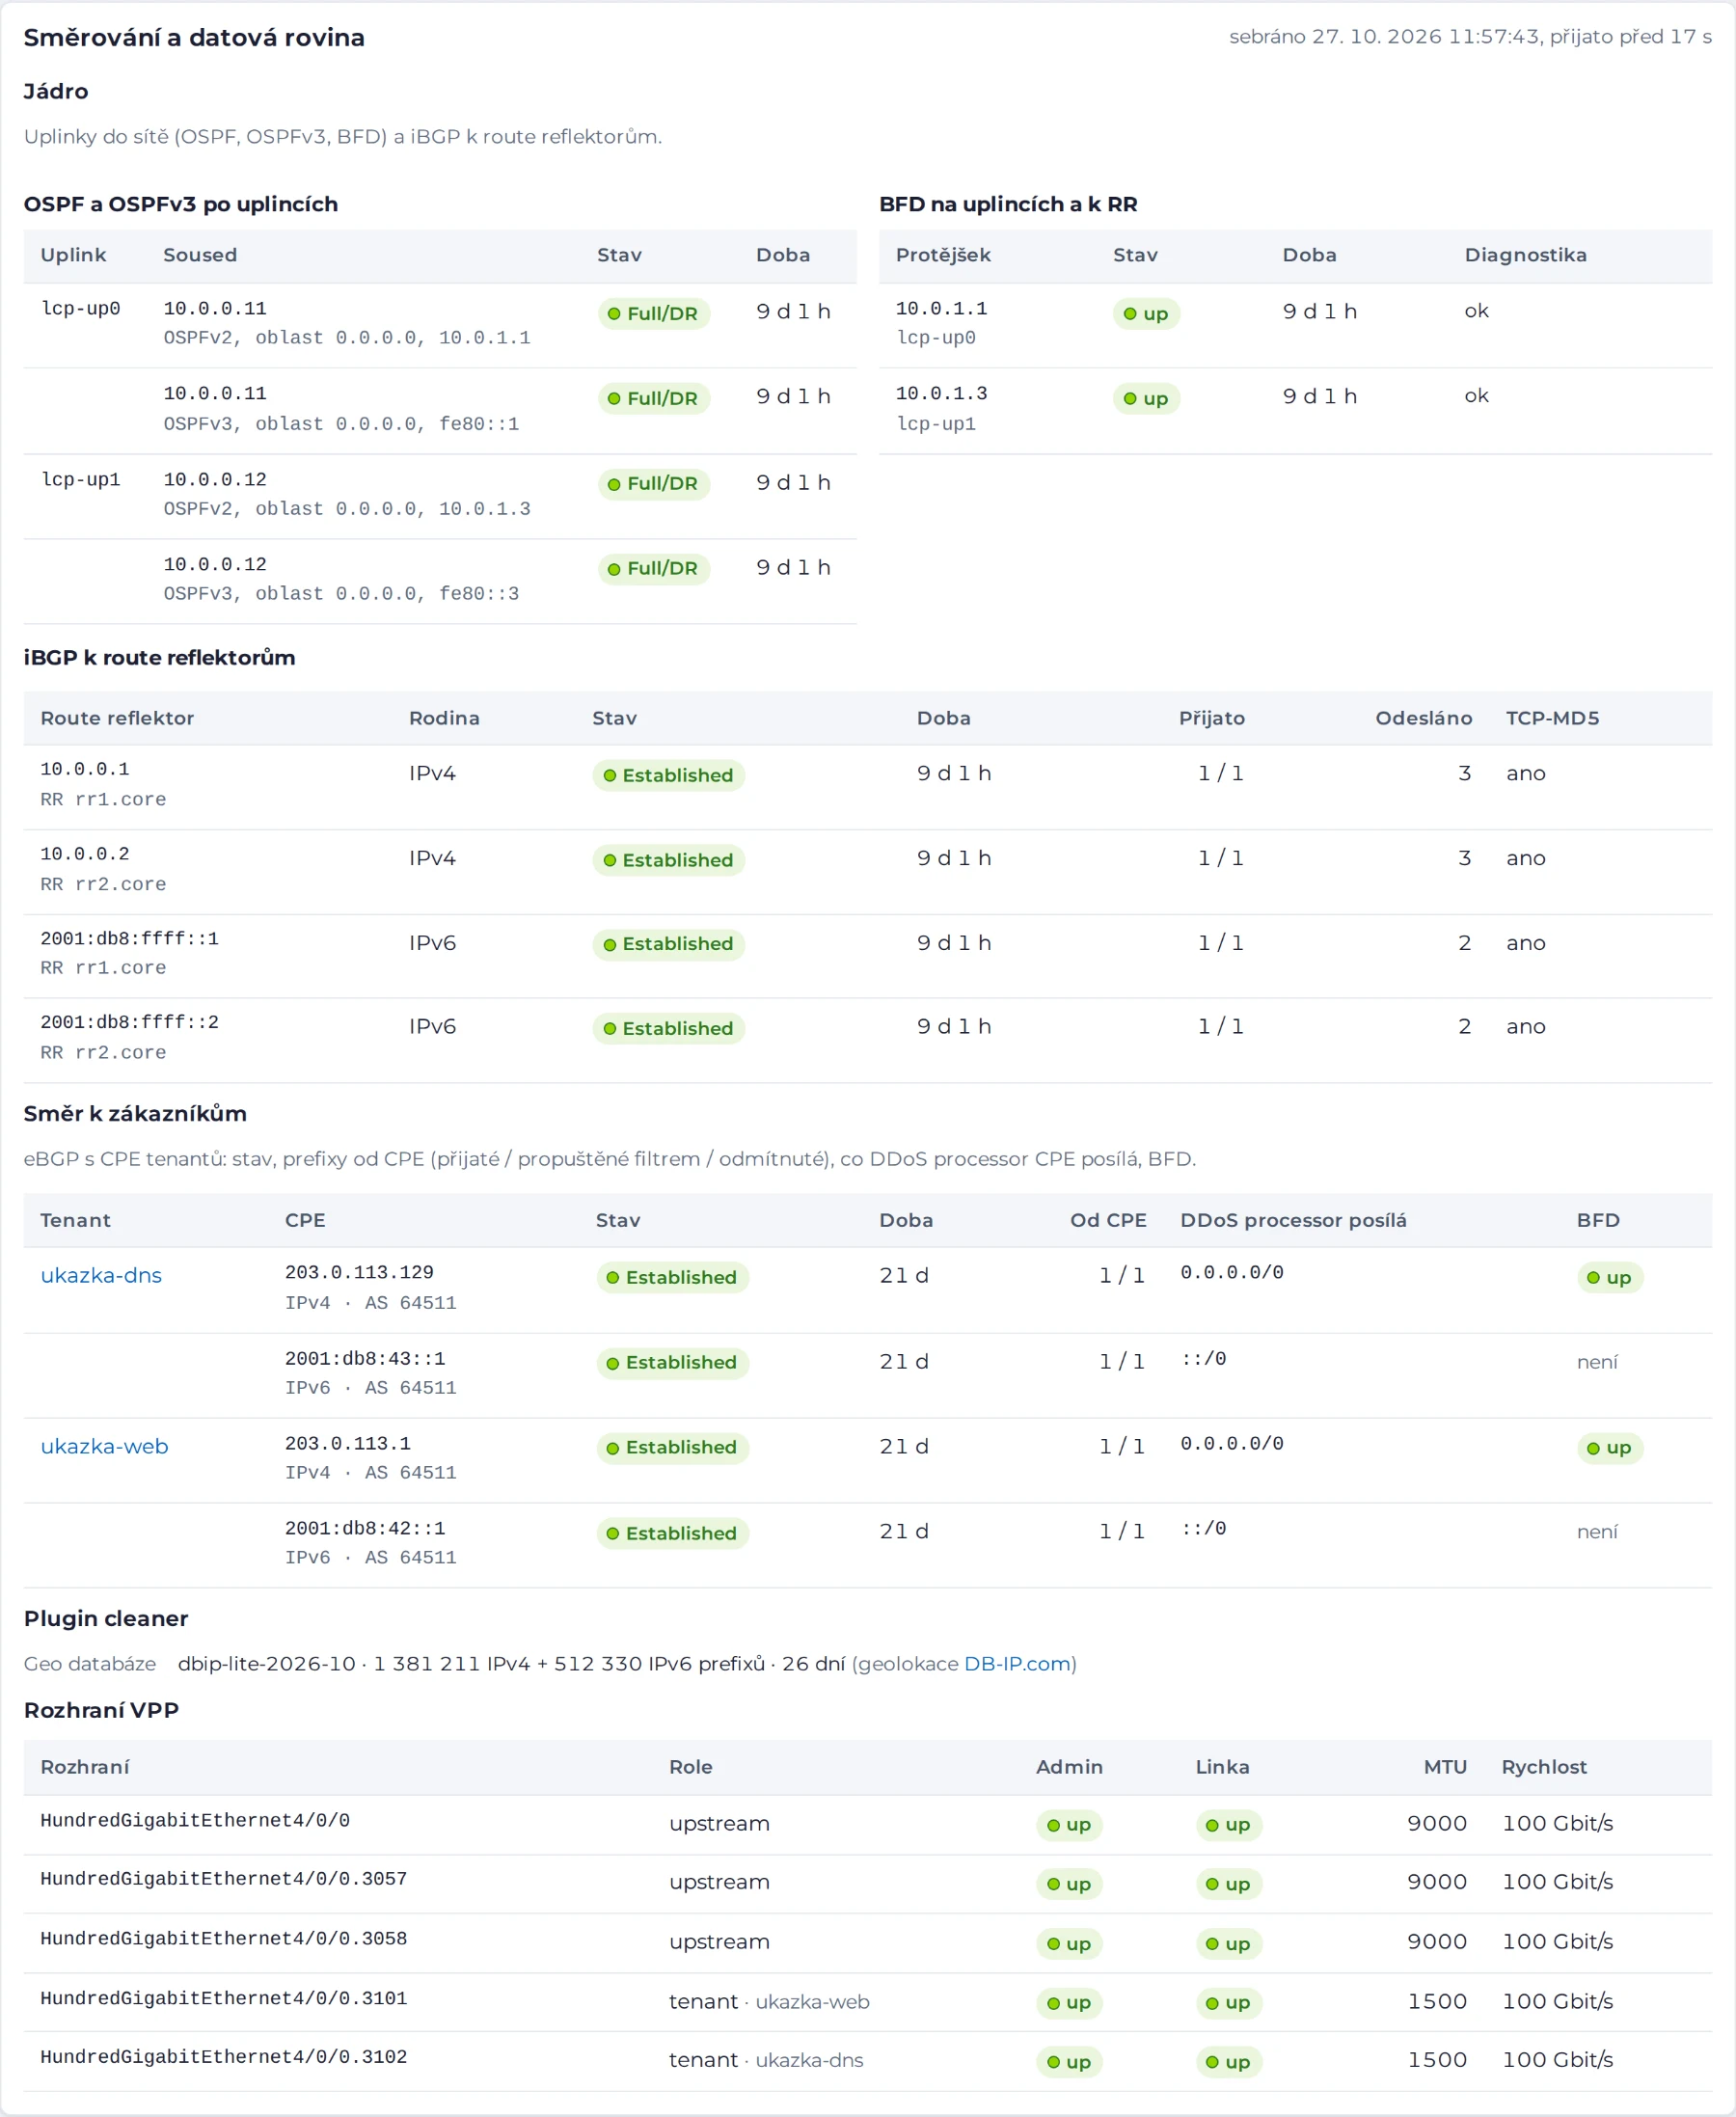
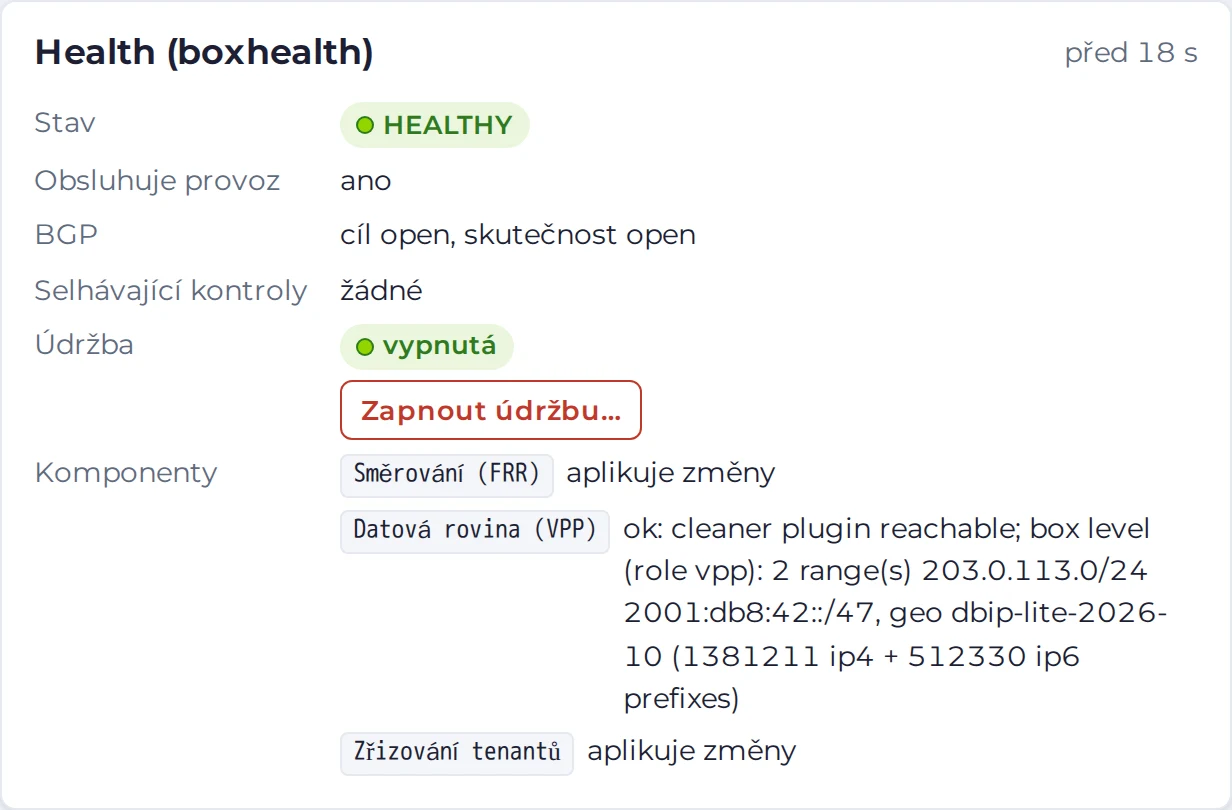
Unser Betriebsteam hat eine eigene Konsole, die nur aus unserem Netz erreichbar ist. Es sieht den Zustand des DDoS-Processors, das Routing, das Ausrollen der Richtlinien und die Telemetrie aller Tenants. Die Wartung des DDoS-Processors schaltet es mit einem Klick ein: Der Datenverkehr wechselt kontrolliert und ohne Ausfall auf den Backup-Pfad.
Wir schützen Sie, statt Ihre Daten zu lesen
Keine Entschlüsselung. Der DDoS-Processor hat keinen Ihrer Schlüssel, terminiert keine Verbindungen und liest keine verschlüsselten Inhalte. Von der Anwendungsschicht sieht er heute nur DNS-Abfragen. Paketmitschnitte erstellen wir nicht.
Nur Zusammenfassungen. Den DDoS-Processor verlassen Zähler, Angriffsereignisse und Top-Listen. Die Top-Listen enthalten IP-Adressen und DNS-Namen. Sie entstehen nur während eines Angriffs oder wenn DNS-Regeln greifen und werden 90 Tage gespeichert.
Trennung der Kunden. Jeder Tenant hat ein eigenes VLAN, eine eigene BGP-Session und eine eigene Richtlinie. Im Portal sehen Sie nur Ihre eigenen Tenants; fremde existieren nicht einmal in den Antworten des Servers.
Zwei-Faktor-Anmeldung. Passwort und ein Code aus der E-Mail bei jeder Anmeldung. Konten legt unser Betriebsteam per Einladung an, das Passwort legen Sie selbst fest, und niemand sonst kennt es.
Rollen. Ein Administrator ändert Richtlinie und Benachrichtigungen, ein Leser hat nur Lesezugriff. Ein Konto für mehrere Tenants, jeweils mit eigener Zugriffsstufe.
Jede Änderung nachvollziehbar. Jede Richtlinienänderung ist eine Version mit Autor, Notiz und Unterschied. Der DDoS-Processor kommuniziert mit dem Steuerungsserver nur verschlüsselt und mit gegenseitiger Zertifikatsprüfung.
Von der Vereinbarung zum aktiven Schutz
- AbsprachePräfixe (IPv4 und IPv6), vereinbarte Kapazität, VLAN und BGP-Session mit Ihrem CPE.
- VorlageWir wählen eine Vorlage passend zu Ihren Diensten und richten die Netze Ihrer Administratoren ein.
- BeobachtungEtwa zwei Wochen lang zählen die Regeln nur. Im Portal sehen Sie, was sie verwerfen würden.
- SchutzNach der Prüfung aktivieren Sie das Durchsetzen mit dem Schalter Schützen oder Regel für Regel.
- BetriebBenachrichtigung bei einem Angriff, Angriffsbericht und Monatsbericht. Die Limits stimmen wir fein auf Ihren Datenverkehr ab.
Ganz offen: was der Schutz kann und was wir vorbereiten
Wo die Grenzen liegen
- Gegen massive volumetrische Angriffe, die das Netz schon vor dem DDoS-Processor überlasten würden, wird automatisch ein Scrubbing-Center vorgeschaltet. Es filtert den Angriff heraus, bevor er unseren Backbone erreicht.
- Verschlüsselten Datenverkehr (HTTPS, DNS über TLS und HTTPS) lesen wir nicht. Den Inhalt von Webanfragen prüfen wir bisher nicht.
- Pulse, die kürzer als 5 s sind, werden nicht als Angriff erfasst. Verworfen wird aber ab dem ersten Paket, gemäß den Regeln.
- Die DNS-Prüfungen betreffen bisher nur Abfragen über UDP.
Woran wir arbeiten
Geplant
- TLS: Erkennung anhand von SNI und Client-Fingerprint (JA4), ohne Entschlüsselung
- DNS über TCP
Fragen, die meistens gestellt werden
Haben Sie eine Frage an uns? Rufen Sie an unter 227 023 023
Er kündigt Ihre Präfixe nicht mehr an, und der Datenverkehr läuft direkt über PE auf Ihre Backup-Session. Ohne Bereinigung, aber ohne Ausfall. In den Datenpfad kehrt er zurück, sobald er wieder fehlerfrei läuft (30 s stabiler Zustand). Wartungen führen wir kontrolliert durch: Der Datenverkehr wechselt zuerst auf den Backup-Pfad, erst dann wird am DDoS-Processor gearbeitet.
Die Datenebene läuft auf VPP mit einem eigenen Plugin und verarbeitet Pakete in Batches, verteilt auf die Prozessorkerne. In Labortests antwortete ein DNS-Server während eines Angriffs mit p99 um 3 ms, und neue Verbindungen über den SYN-Proxy wurden mit p99 unter 1,5 ms aufgebaut.
Der Schalter Nur beobachten versetzt Ihre Regeln in den Beobachtungsmodus. Die grundlegenden Paketprüfungen und die vereinbarte Kapazität gelten immer. Eine vollständige Trennung vom DDoS-Processor nimmt auf Anfrage unser Betriebsteam vor.
Nach dem Speichern im Portal innerhalb weniger Sekunden; das eigentliche Ausrollen auf dem DDoS-Processor dauerte im Labor Zehntelsekunden. Eine ungültige Richtlinie lehnt der Server schon bei der Prüfung ab, und der DDoS-Processor bleibt auf der vorherigen Version.
Deshalb beobachtet jede neue Regel zunächst nur, und das Portal zeigt, was sie verwerfen würde. Passiert es trotzdem, versetzen Sie die Regel in den Beobachtungsmodus oder kehren mit einem Klick zur vorherigen Version der Richtlinie zurück. Auch unser Monitoring-Team hilft weiter.
Ja. Erkennung, Zähler und alle Regeln funktionieren für IPv4 und IPv6, IPv6 hat eine eigene BGP-Session mit Ihrem CPE.
Im Portal nur Konten, die Zugriff auf Ihren Tenant haben. Unser Monitoring-Team sieht die Telemetrie aller Tenants. Den Inhalt des Datenverkehrs und Paketmitschnitte speichern wir nicht.
Die Screenshots stammen aus Beispieldaten: ein fiktiver Kunde und IP-Adressen für Dokumentationszwecke (RFC 5737, RFC 3849). Mit „Labor“ gekennzeichnete Werte haben wir in Tests auf einem Labor-DDoS-Processor gemessen; sie belegen die Funktion, nicht die Kapazität. Geolokalisierung: DB-IP.com.
Wir zeigen es Ihnen an Ihrem eigenen Datenverkehr.
Wir schalten den Schutz zunächst nur im Beobachtungsmodus ein: Im Portal sehen Sie Ihren Datenverkehr, die Angriffe und das, was die Regeln verwerfen würden, noch bevor sie irgendetwas verwerfen.


