Liên lạc an toàn nhờ DNS resolver ứng dụng trí tuệ nhân tạo
20. 5. 2020
Ngày nay, hầu như mọi thứ quan trọng đều được kết nối internet. Ngay cả những thiết bị trước đây không cần kết nối nào nay cũng có cổng dữ liệu.
Kết nối internet ổn định cho hộ gia đình đồng nghĩa với giải trí, học tập, truyền hình cáp internet, khả năng điều khiển bộ điều nhiệt từ xa hoặc bảo vệ căn hộ hay ngôi nhà. Đây là cuộc cách mạng công nghiệp lần thứ tư, nhưng bên cạnh cơ hội, nó cũng mang đến rủi ro.
Lưu lượng internet toàn cầu rất phức tạp. Đó là một cấu trúc mở, và ai cũng có thể liên lạc với bất kỳ ai. Nhiều tổ chức có ý đồ xấu lợi dụng điều này. Mục tiêu của chúng là đột nhập vào máy tính của bất kỳ ai trong chúng ta và dùng trí tuệ nhân tạo để tìm dữ liệu có giá trị. Tội phạm cũng tìm cách chiếm quyền mạng gia đình để dùng nó lén phát tán mã độc ra khắp thế giới. Có rất nhiều mối đe dọa có thể xảy ra, nhưng mọi phần mềm độc hại đều cần liên lạc ra khỏi mạng bị nhiễm. Nó muốn kiểm soát mạng của chúng ta, nhưng vẫn phải liên lạc ra ngoài. Và điểm yếu của nó nằm ở đây.
MẸO: Mời Quý khách đọc thêm bài Tấn công DDoS và dự án Fénix
Liên lạc trong hộ gia đình hoạt động như thế nào?
Để hiểu chìa khóa của an ninh internet, cần mô tả đơn giản cách liên lạc trong hộ gia đình hoạt động. Về mặt pháp lý, nhà khai thác không được phân tích quá nhiều dữ liệu mà Quý khách tải từ bên ngoài, kể cả dữ liệu có rủi ro. Trừ khi đó là một cuộc tấn công rõ ràng, nhà khai thác không được chặn liên lạc đến khi khách hàng chưa yêu cầu. Việc khách hàng có thiết lập tường lửa hiệu quả hay không, có cài hệ điều hành đã cập nhật và chương trình diệt virus hay không là tùy khách hàng.
Mọi bộ định tuyến gia đình đều hướng liên lạc đi ra đến máy chủ DNS của nhà khai thác. Thiết bị này chuyển tên miền thành địa chỉ IP của máy chủ đích, nhờ đó định tuyến được liên lạc đến địa chỉ đích. Mọi liên lạc đều đi qua máy chủ DNS, kể cả liên lạc của mã độc ẩn trong máy tính gia đình hay camera an ninh.
Công ty Séc Whalebone, được Đại học Kỹ thuật Séc tại Praha hỗ trợ, đang nghiên cứu các cách dùng trí tuệ nhân tạo để bảo vệ hộ gia đình khỏi hậu quả của việc nhiễm mã độc vào mạng máy tính. Công ty đã phát triển một mạng nơ-ron tự động phát hiện liên lạc DGA trong lưu lượng DNS của nhà khai thác. Kết hợp với việc liên tục chia sẻ dữ liệu về mối đe dọa với các tổ chức an ninh khác, đây là mức bảo vệ hàng đầu tuyệt đối cho người dùng. Không thể phản ứng hiệu quả với các mối đe dọa do bot AI tự động tạo ra nếu không dùng chính vũ khí của đối phương. Mạng nơ-ron của Whalebone dùng trí tuệ nhân tạo để lập danh sách rất chính xác các địa chỉ đích mà nhiều loại virus dùng để liên lạc từ thiết bị bị nhiễm. Bằng cách tự động nhận biết các đặc điểm chung trong liên lạc của mã độc, Whalebone hoặc chặn nó, hoặc cho quản trị viên tùy chọn chặn dữ liệu gửi từ các thiết bị bị nhiễm. Trí tuệ nhân tạo kết hợp kiến thức về các mối đe dọa đã được mô tả với hàng triệu điểm dữ liệu mà mạng nơ-ron này đọc từ lưu lượng mà nó giám sát.
Nó chuyển dữ liệu đã đánh giá thẳng đến DNS resolver, nơi chặn liên lạc và sự lây lan của virus trên internet với độ chính xác đáng kinh ngạc.
Biểu đồ đính kèm cho thấy số lượng truy vấn từ một phân đoạn mạng.
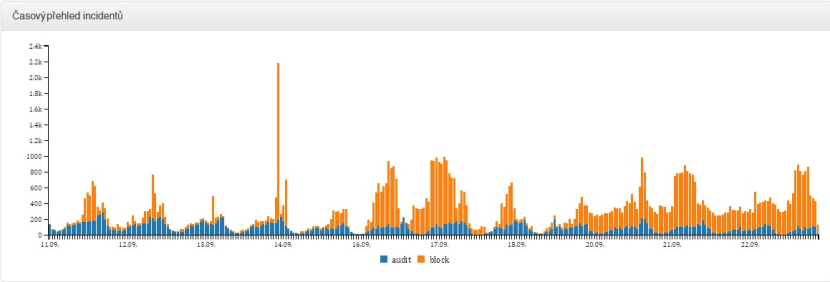
Từ ngày 11 đến ngày 23 tháng 9, đã phát hiện 30.000 truy vấn tới phần mềm độc hại, số truy vấn bị đánh giá là bot chiếm quyền điều khiển máy tính là 68.000, và khách hàng của nhà khai thác suýt trở thành nạn nhân của một cuộc tấn công lừa đảo (phishing) tổng cộng 1.000 lần. Đúng là biểu đồ này có từ thời điểm lưu lượng botnet cao điểm. Nhưng mọi biểu đồ tiếp theo đều cho thấy các biện pháp an ninh cũng đang được áp dụng trong các hộ gia đình.
Quý khách có muốn biết địa chỉ IP của mình đã bao giờ được dùng để liên lạc với bot chưa và liệu liên lạc đó có bị đánh giá là rủi ro không? Quý khách có thể kiểm tra địa chỉ IP của mình tại đây, https://amihacked.turris.cz/. An ninh internet cũng là mối quan tâm của dự án Turris từ CZ.NIC, hiệp hội quản lý các tên miền của Séc.
Trong một bài viết sau, chúng ta sẽ xem xét tường lửa gia đình và các cách ngăn ngừa lây nhiễm. Nhất là khi số lượng thiết bị và dịch vụ mà tất cả chúng ta sử dụng không ngừng tăng, phương pháp chặn liên lạc lây lan là hiệu quả nhất. Chúng ta được bảo vệ bởi trí tuệ nhân tạo, một mạng nơ-ron phân tích mọi mối đe dọa trong lưu lượng và bảo vệ chúng ta ngầm, mà không làm giảm sự thoải mái khi dùng các dịch vụ internet thế hệ mới.
Bảng thuật ngữ:
Denial of Service (DoS)
Một loại tấn công vào dịch vụ internet, nhằm làm dịch vụ đó ngừng hoạt động. Mục tiêu này thường đạt được bằng cách gửi một lượng lớn yêu cầu đến dịch vụ, hoặc khai thác lỗ hổng ở phía dịch vụ. Thường dùng phiên bản phân tán của kiểu tấn công này (DDoS), sử dụng rất nhiều máy phân tán. Trong lưu lượng, dấu hiệu thường gặp là một lượng lớn yêu cầu (gấp một trăm đến một nghìn lần mức bình thường) trong thời gian ngắn (vài giờ, hoặc nhiều nhất vài ngày).
DDoS Slow drip
Kiểu tấn công này dùng rất nhiều máy để gửi một số lượng tương đối nhỏ các truy vấn giả mạo đến các máy chủ đích. Kẻ tấn công mua tên miền xyz.com và trỏ các bản ghi máy chủ tên (name server) của tên miền đó về nạn nhân (kvalitni-internet.cz). Truy vấn được gửi đến các DNS resolver mặc định của máy bị nhiễm. Sau đó các resolver liên hệ với các máy chủ tên quản lý tên miền đích (xyz.com). Máy bị nhiễm tạo ra cuộc tấn công vào một số lượng lớn các tên miền cấp hai ngẫu nhiên, không tồn tại (sdvpanva641vd.xyz.com). Nơi đầu tiên nhận truy vấn này là bộ nhớ đệm của DNS resolver, nơi không có các bản ghi này. Do đó, các resolver phải tiếp tục truy vấn các máy chủ tên có thẩm quyền của tên miền đó (xyz.com), qua đó làm quá tải các máy chủ tên của kvalitni-internet.cz, vốn không thể phản hồi. Vì vậy phản hồi nhận được là SERVFAIL (resolver không thể đáp ứng máy khách).
Domain Generation Algorithms (DGA)
Các botnet dựa trên Domain Generation Algorithms (DGA) tìm máy chủ điều khiển (C&C) của chúng bằng cách tạo ra một tập hợp tên miền có thể thay đổi theo thời gian (thường được tạo hằng ngày). Chủ botnet đăng ký trước một trong các tên miền này, nhờ đó bảo đảm các máy bị nhiễm có thể liên hệ với máy chủ C&C và nhận chỉ thị mới.
Mạng nơ-ron của Whalebone phát hiện các tên miền trông như ngẫu nhiên, ví dụ ywhwroqfqd.com, ysxmushmjr.info
Botnet
Một nhóm các máy bị nhiễm và bị chiếm quyền, được điều khiển từ trung tâm chỉ huy (C&C), dùng cho các cuộc tấn công DDoS, gửi thư rác, tấn công tài khoản ngân hàng v.v.
Cập nhật ngày 16 tháng 2 năm 2024
Có thể Quý khách quan tâm
9. 9. 2026
Xác thực hai yếu tố: lớp bảo vệ hiệu quả ngay cả khi có người đánh cắp mật khẩu của Quý khách
Toàn bộ bài viết
7. 7. 2020
Cookie là gì và vì sao Quý khách không nên chia sẻ chúng với bên thứ ba?
Toàn bộ bài viết
22. 5. 2020