Безпечний зв’язок завдяки DNS-резолверу зі штучним інтелектом
20. 5. 2020
Сьогодні майже все важливе підключене до інтернету. Навіть пристрої, яким раніше підключення було зовсім не потрібне, тепер мають роз’єм для передачі даних.
Надійний інтернет для домогосподарств — це розваги, освіта, інтернет-телебачення, можливість дистанційно керувати термостатом чи захищати квартиру або будинок. Це четверта промислова революція, але поряд із можливостями вона несе й ризики.
Глобальний інтернет-трафік складний. Це відкрита структура, і кожен може спілкуватися з кожним. Цим користуються різні організації зі злими намірами. Їхня мета — проникнути в комп’ютер будь-кого з нас і за допомогою штучного інтелекту знайти цінні дані. Злочинці також намагаються захопити домашні мережі, щоб приховано поширювати через них свій код світом. Можливих загроз безліч, але кожна шкідлива програма має зв’язуватися назовні із зараженої мережі. Вона хоче взяти під контроль наші мережі, але все одно мусить із них виходити на зв’язок. І саме тут її слабке місце.
ПОРАДА: Прочитайте також нашу статтю DDoS-атаки та проєкт Fénix
Як працює зв’язок у домогосподарстві?
Щоб зрозуміти ключ до безпеки в інтернеті, потрібно спрощено описати, як працює зв’язок у домогосподарстві. Оператор за законом не може аналізувати забагато даних, які Ви завантажуєте ззовні, зокрема й ризикованих. Якщо це не очевидна атака, оператор не має права блокувати вхідний зв’язок без прохання клієнта. Від клієнта залежить, чи налаштує він ефективний міжмережевий екран і чи матиме оновлену операційну систему та антивірус.
Кожен домашній роутер спрямовує вихідний зв’язок на DNS-сервер свого оператора. Такий пристрій перетворює доменні імена на IP-адреси цільових серверів і тим самим дає змогу спрямувати зв’язок на цільову адресу. Увесь зв’язок проходить через DNS-сервер, навіть зв’язок прихованого шкідливого коду в домашньому комп’ютері чи камері відеоспостереження.
Чеська компанія Whalebone за підтримки Чеського технічного університету в Празі досліджує способи використання штучного інтелекту для захисту домогосподарств від наслідків зараження комп’ютерних мереж. Вона розробила нейронну мережу, яка автоматично виявляє DGA-зв’язок у DNS-трафіку операторів. У поєднанні з постійним обміном даними про загрози з іншими організаціями безпеки це забезпечує користувачам абсолютно найвищий рівень захисту. Ефективно реагувати на загрози, які автоматично генерують ШІ-боти, не можна, не відповідаючи тим самим. Нейронна мережа Whalebone за допомогою штучного інтелекту створює дуже точний перелік цільових адрес, які різні віруси використовують для зв’язку із зараженого пристрою. Завдяки автоматичному розпізнаванню ознак, спільних для зв’язку шкідливого коду, Whalebone або блокує його, або пропонує адміністраторові можливість заблокувати дані, що надсилаються із заражених пристроїв. Штучний інтелект поєднує знання про вже описані загрози з мільйонами точок даних, які ця нейронна мережа зчитує з трафіку, що перебуває під наглядом.
Оцінені дані вона передає безпосередньо DNS-резолверу, який із неймовірною точністю блокує зв’язок і поширення вірусів інтернетом.
На доданому графіку — кількість запитів з одного сегмента мережі.
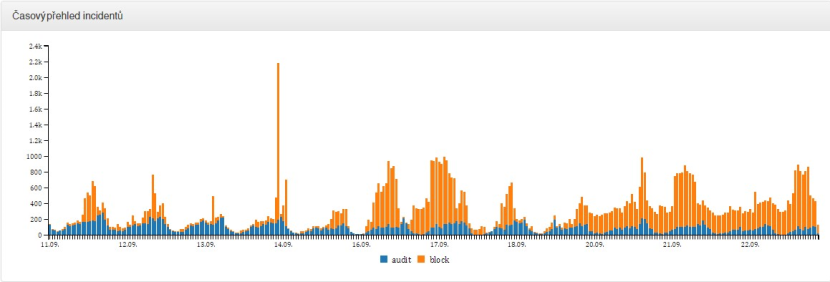
З 11 по 23 вересня виявлено 30 000 запитів до шкідливих програм, запитів до загроз, оцінених як боти, що перебирають керування комп’ютером, було 68 000, а клієнти оператора загалом 1 000 разів ледве уникнули жертви фішингової атаки. Справді, графік походить із періоду піку трафіку ботнетів. Але кожен наступний графік показує, що заходи безпеки діють і в домогосподарствах.
Хочете дізнатися, чи Ваша IP-адреса коли-небудь використовувалася для зв’язку ботів і чи такий зв’язок було оцінено як ризикований? Перевірити свою IP-адресу можна тут, https://amihacked.turris.cz/. Безпекою в інтернеті опікується й проєкт Turris від CZ.NIC, об’єднання, яке адмініструє чеські домени.
У наступній статті ми розглянемо домашній міжмережевий екран і способи запобігти зараженню. Особливо тому, що кількість пристроїв і послуг, якими користуємося всі ми, постійно зростає, а спосіб зупинки поширення зв’язку є найефективнішим. Нас захищає штучний інтелект, нейронна мережа, яка аналізує всі загрози в трафіку й захищає нас у фоновому режимі, не знижуючи комфорту під час користування інтернет-послугами нового покоління.
Словник термінів:
Denial of Service (DoS)
Тип атаки на інтернет-сервіс, мета якої — вивести цей сервіс з ладу. Цієї мети часто досягають, надсилаючи сервісові велику кількість запитів або використовуючи ваду на стороні сервісу. Часто застосовують розподілену версію цієї атаки (DDoS), яка використовує велику кількість розосереджених машин. У трафіку частий показник — велика кількість запитів (у сто–тисячу разів більше за звичайний обсяг) за короткий час (кілька годин або щонайбільше кілька днів).
DDoS Slow drip
Цей тип атаки використовує велику кількість машин, щоб надсилати до цільових серверів порівняно невелику кількість підроблених запитів. Зловмисник купує домен xyz.com і спрямовує записи name-серверів цього домену на жертву (kvalitni-internet.cz). Запит надсилається на типові DNS-резолвери зараженої машини. Резолвери далі звертаються до name-серверів, що керують цільовим доменом (xyz.com). Заражена машина генерує атаку на велику кількість випадкових неіснуючих доменів другого рівня (sdvpanva641vd.xyz.com). Цей запит першим отримує кеш DNS-резолвера, у якому цих записів немає. Тому резолвери мусять далі запитувати авторитетні name-сервери цього домену (xyz.com), чим перевантажують name-сервери kvalitni-internet.cz, які не можуть відповісти. Тому результатом є відповідь SERVFAIL (резолвер не може задовольнити клієнта).
Domain Generation Algorithms (DGA)
Ботнети на основі Domain Generation Algorithms (DGA) знаходять свій командно-контрольний сервер (C&C), генеруючи набір доменів, який може змінюватися з часом (зазвичай генерується щодня). Власник ботнету заздалегідь реєструє один із цих доменів і тим самим забезпечує, що заражені машини зможуть зв’язатися з C&C-сервером і отримати нові інструкції.
Нейронна мережа Whalebone виявляє домени, що виглядають випадковими, наприклад ywhwroqfqd.com, ysxmushmjr.info
Ботнет
Група заражених і захоплених машин, якими керують із командного центру (C&C); використовується для DDoS-атак, розсилання спаму, атак на банківські рахунки тощо.
Оновлено 16 лютого 2024 р.
Вас також може зацікавити
9. 9. 2026
Двофакторна автентифікація: захист, що працює, навіть якщо хтось викраде Ваш пароль
Вся стаття
22. 5. 2020