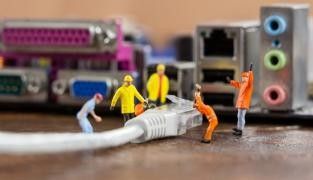
Tấn công DDoS và dự án Fénix
21. 5. 2020
Chắc chắn có lúc Quý khách không thể vào được một trang web, hoặc nghe nói một số trang web bị đánh sập bởi cái gọi là tấn công DDoS. Nhưng tấn công DDoS là gì, thường ai đứng sau và vì sao chúng được thực hiện?
Chính cái tên đã cho thấy cuộc tấn công này biểu hiện như thế nào. Đó là chữ viết tắt của cụm tiếng Anh “Denial of Service”, tức là từ chối dịch vụ. Khi máy chủ bị tấn công theo cách này, trang web ngừng phản hồi, nghĩa là ngừng cung cấp dịch vụ. Chữ “D” đầu tiên trong tên là “Distributed”, nghĩa là phân tán, tức cuộc tấn công được thực hiện bởi rất nhiều người dùng cùng lúc.
Khi một nhóm thủ phạm quyết định tấn công một máy chủ, họ thống nhất cùng truy cập trang web đó vào cùng một thời điểm. Tuy nhiên, các máy tính được bảo vệ kém của những người dùng không hề hay biết cũng có thể bị dùng cho tấn công DDoS. Những máy tính như vậy thường bị nhiễm từ trước, thường là bằng cái gọi là “backdoor”. Đó là phần mềm độc hại mà người dùng bình thường khó nhận ra. Nếu nghi ngờ bị nhiễm, hãy chú ý các dấu hiệu như hiệu năng bộ xử lý giảm, truy cập internet kém hơn hoặc ứng dụng hoạt động bất thường. Tuy nhiên, bước duy nhất đáng tin cậy một trăm phần trăm luôn là hỏi ý kiến chuyên gia CNTT. Yêu cầu cơ bản về an toàn vẫn là máy tính được bảo vệ và phần mềm diệt virus luôn cập nhật.
Đáng lưu ý là, đặc biệt trong năm nay, các cuộc tấn công DDoS do botnet lớn gồm các thiết bị IoT (Internet vạn vật) dễ bị tấn công đã trở thành xu hướng. Kết nối camera với cài đặt mặc định vào mạng gia đình chẳng khác nào vào rừng với người bôi đầy mật ong để gặp gấu.
Làm máy chủ quá tải bằng các yêu cầu của kẻ tấn công
Máy chủ được tính toán cho mức tải dự kiến. Trong các cuộc tấn công DDoS, liên lạc bị lỗi và máy chủ không thể xử lý không chỉ các yêu cầu của kẻ tấn công mà cả của khách hàng. Tùy cấu hình, một số máy chủ ngừng hiển thị các trang có nội dung không chỉ trong suốt thời gian tấn công, mà một số thành phần của chúng vẫn không hoạt động ngay cả sau khi cuộc tấn công kết thúc.
Tấn công DDoS và DoS có điểm đặc thù là chúng không phải tội hình sự hay điều gì bất hợp pháp. Kẻ tấn công không phạm tội gì khi truy cập một trang web. Trong quá trình đó không có dữ liệu nào bị đánh cắp hay lạm dụng; kẻ tấn công chỉ “đơn giản” làm máy chủ quá tải vượt giới hạn. Tấn công DDoS thường là việc của các nhà hoạt động muốn bày tỏ sự không đồng tình với người vận hành trang web hoặc nội dung của trang. Nhưng chúng cũng có thể là, chẳng hạn, một hình thức cạnh tranh. Ở nước ngoài thậm chí đã có trường hợp một cuộc tấn công DDoS thực chất là một dạng quảng cáo du kích cho sản phẩm chống DoS. Tuy nhiên, các máy chủ tin tức và cả ngân hàng cũng trở thành mục tiêu của tấn công DDoS. Đôi khi người ta đòi tiền chuộc để dừng cuộc tấn công, thường bằng tiền mã hóa bitcoin để giữ ẩn danh.
Làm sao biết máy chủ của Quý khách đã trở thành mục tiêu của tấn công DDoS? Dấu hiệu đầu tiên và chính là máy chủ bị sập, hoặc chậm đi đáng kể. Hệ điều hành Windows và Linux có công cụ tên Netstat, có thể giúp Quý khách biết mình có phải nạn nhân của một cuộc tấn công hay không. Chỉ cần mở dòng lệnh và gõ “netstat-an”. Có thể nhận ra tấn công DDoS qua danh sách các địa chỉ IP kết nối với các cổng lân cận. Việc theo dõi lưu lượng cũng quan trọng, vì trong tấn công DDoS lưu lượng tăng bất thường.
Dịch vụ đám mây
Làm thế nào để phòng thủ trước tấn công DDoS? Trong thế giới CNTT, đáng tiếc là rất ít thứ đạt một trăm phần trăm. Phòng ngừa rất quan trọng. Các router hiện đại nhất có thể tự động nhận ra hành vi bất thường, chẳng hạn số lượng yêu cầu cao bất thường, và chặn truy cập từ địa chỉ đó. Một số chủ máy chủ cố ngăn tấn công DDoS bằng cách chặn trước truy cập từ một số quốc gia, ví dụ Trung Quốc hay Nga. Tăng cường hiệu năng máy chủ cũng là bước hợp lý, tức là tính toán cho lưu lượng gấp hai đến ba lần bình thường. Biện pháp này có lợi ngay cả với các cửa hàng trực tuyến, thường đông khách trước Giáng sinh, hoặc các máy chủ tin tức. Một giải pháp một phần cũng có thể là dùng dịch vụ đám mây.
Nếu cuộc tấn công đã diễn ra, Quý khách cần sự hợp tác của nhà cung cấp internet. Nhà cung cấp thực hiện các bước cần thiết để chuyển hướng lưu lượng và tăng cường dung lượng máy chủ. Nếu cuộc tấn công xuất phát từ nước ngoài, các đường truyền quốc tế sẽ bị ngắt. Dĩ nhiên cũng có nỗ lực xác định nguồn và chặn trực tiếp. Cũng có thể đưa các thành phần nặng hơn của trang web ngoại tuyến và thông báo cho khách truy cập rằng trang không khả dụng.
Tại Cộng hòa Séc, dự án Fénix được thành lập năm 2013 để đáp lại các cuộc tấn công DoS quy mô lớn nhằm vào các cơ quan truyền thông lớn của Séc. Dự án do hiệp hội NIX.CZ điều hành – một nền tảng phần cứng trung lập để kết nối các mạng trên internet. Đúng như tên gọi, mục tiêu của dự án là giúp nạn nhân của tấn công DoS vươn lên từ đống tro tàn, tức là giữ cho các dịch vụ internet luôn khả dụng đối với các đơn vị tham gia hoạt động này. Về mặt kỹ thuật rất phức tạp, nhưng nói đơn giản, các mạng tham gia được kết nối với nhau theo những điều kiện xác định trước, để khi mạng quá tải nghiêm trọng, nguồn tấn công có thể bị ngắt một cách phối hợp và bảo đảm hoạt động của “internet nội bộ”, nhờ đó phần lớn lưu lượng được duy trì.
Có thể nói đây là một câu lạc bộ tinh hoa, theo nghĩa tốt đẹp nhất của từ này. Các thành viên phải đáp ứng nhiều yêu cầu hành chính và kỹ thuật, và toàn bộ dự án dựa trên sự tin cậy lẫn nhau và nhiệt huyết vì mục tiêu chung. Khi tham gia dự án Fénix, các nhà khai thác không chỉ thực hiện một bước phòng ngừa quan trọng, mà còn được đảm bảo rằng khi bị tấn công, họ sẽ không phải một mình giải quyết toàn bộ vấn đề.
Có thể Quý khách quan tâm
9. 9. 2026
Xác thực hai yếu tố: lớp bảo vệ hiệu quả ngay cả khi có người đánh cắp mật khẩu của Quý khách
Toàn bộ bài viết
7. 7. 2020
Cookie là gì và vì sao Quý khách không nên chia sẻ chúng với bên thứ ba?
Toàn bộ bài viết
22. 5. 2020