Sichere Kommunikation dank künstlicher Intelligenz im DNS-Resolver
20. 5. 2020
Heutzutage ist praktisch alles Wichtige mit dem Internet verbunden. Sogar Geräte, die früher gar keine Verbindung brauchten, haben heute einen Datenanschluss.
Ein zuverlässiges Internet für Haushalte bedeutet Unterhaltung, Bildung, Internet-Kabelfernsehen, die Fernsteuerung des Thermostats oder die Sicherung von Wohnung und Haus. Es ist die vierte industrielle Revolution, bringt aber neben den Möglichkeiten auch Risiken mit sich.
Der weltweite Internetverkehr ist komplex. Es handelt sich um eine offene Struktur, und jeder kann mit jedem kommunizieren. Das nutzen verschiedene Organisationen aus, die nichts Gutes im Schilde führen. Ihr Ziel ist es, in den Computer irgendeines von uns einzudringen und mithilfe künstlicher Intelligenz wertvolle Daten zu finden. Kriminelle versuchen sogar, das Heimnetz zu übernehmen, um damit ihren Schadcode heimlich in der Welt zu verbreiten. Es gibt viele mögliche Bedrohungen, aber jede Schadsoftware muss aus dem infizierten Netz nach außen kommunizieren. Sie will unsere Netze beherrschen und von dort aus kommunizieren. Und genau hier liegt ihre Schwäche.
TIPP: Lesen Sie auch unseren Artikel DDoS-Angriffe und das Projekt Fénix
Wie funktioniert die Kommunikation im Haushalt?
Um den Schlüssel zur Sicherheit im Internet zu verstehen, muss man vereinfacht beschreiben, wie die Kommunikation im Haushalt funktioniert. Die Daten, die Sie aus dem Netz herunterladen, auch die riskanten, darf der Betreiber rechtlich nicht übermäßig analysieren. Solange es sich nicht um einen offensichtlichen Angriff handelt, darf der Betreiber eingehende Kommunikation nicht ohne Anforderung durch den Kunden blockieren. Es liegt am Kunden, ob er eine wirksame Firewall einrichtet, ob ein aktualisiertes Betriebssystem installiert ist und ob ein Antivirenprogramm vorhanden ist.
Ausgehende Kommunikation leitet jeder Heimrouter an den DNS-Server seines Betreibers weiter. Dieser Server übersetzt Domainnamen in IP-Adressen der Zielserver und ermöglicht so, die Kommunikation an die Zieladresse zu leiten. Über den DNS-Server läuft jede Kommunikation, sogar die von versteckter Schadsoftware auf dem Heimcomputer oder in einer Überwachungskamera.
Das tschechische Unternehmen Whalebone untersucht mit Unterstützung der ČVUT in Prag, wie künstliche Intelligenz den Schutz von Haushalten vor den Folgen von Infektionen von Computernetzen verbessern kann. Es hat ein neuronales Netz entwickelt, das DGA-Kommunikation im DNS-Verkehr der Betreiber automatisch erkennt. In Kombination mit dem laufenden Austausch von Daten über Bedrohungen mit anderen Organisationen, die sich mit Sicherheit befassen, stellt dies eine absolute Spitze beim Schutz der Nutzer dar. Auf automatisch erzeugte Bedrohungen, die von künstlichen Intelligenzen der Bots ausgehen, lässt sich nicht wirksam reagieren, ohne dieselben Mittel einzusetzen. Das neuronale Netz von Whalebone erstellt mithilfe künstlicher Intelligenz eine sehr genaue Liste der Zieladressen, die verschiedene Viren zur Kommunikation von einem infizierten Gerät aus verwenden. Whalebone blockiert durch die automatische Erkennung von Merkmalen, die für die Kommunikation von Schadcode typisch sind, oder bietet dem Administrator an, das Senden von Daten von infizierten Geräten zu blockieren. Die künstliche Intelligenz verbindet das Wissen über bereits beschriebene Bedrohungen mit Millionen von Datenpunkten, die dieses neuronale Netz aus dem überwachten Datenverkehr gewinnt.
Die ausgewerteten Daten gibt es direkt an den DNS-Resolver weiter, der so die Kommunikation und die Verbreitung von Viren im Internet mit erstaunlicher Genauigkeit blockiert.
Dem beigefügten Diagramm ist die Anzahl der Anfragen aus einem Netzsegment zu entnehmen.
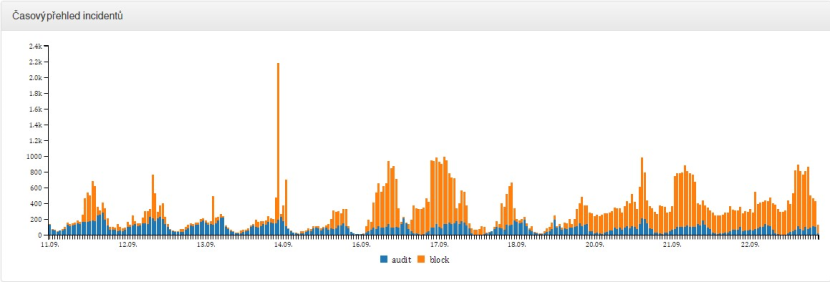
Im Zeitraum vom 11.9. bis 23.9. wurden 30.000 Anfragen nach Malware erkannt. Anfragen zu Bedrohungen, die als Übernahme eines Computers durch ein Botnetz eingestuft wurden, gab es 68.000. Kunden des Betreibers wären insgesamt 1.000-mal beinahe Opfer eines Phishing-Angriffs geworden. Es stimmt, dass das Diagramm aus einer Zeit der Spitzenlast durch Botnetze stammt. Doch jedes weitere Diagramm zeigt, dass Sicherheitsmaßnahmen auch in Haushalten vor Ort notwendig sind.
Möchten Sie herausfinden, ob Ihre IP-Adresse jemals für die Kommunikation von Bots verwendet wurde und ob diese Kommunikation als riskant eingestuft wurde? Testen Sie Ihre IP-Adresse hier: https://amihacked.turris.cz/. Mit der Sicherheit im Internet beschäftigt sich auch das Projekt Turris des tschechischen Domainverwalters CZ.NIC.
In einem der nächsten Artikel werden wir uns der Firewall im Heimnetz und den Möglichkeiten widmen, Infektionen zu verhindern. Gerade angesichts der wachsenden Zahl von Geräten und Diensten, die wir alle nutzen, ist es am wirksamsten, die Ausbreitung der Kommunikation zu verhindern. Uns schützt eine künstliche Intelligenz, ein neuronales Netz, das alle Bedrohungen im Datenverkehr analysiert und im Hintergrund schützt, ohne den Komfort bei der Nutzung von Internetdiensten der nächsten Generation zu mindern.
Glossar:
Denial of Service (DoS)
Eine Art von Angriff auf einen Internetdienst, dessen Ziel es ist, den Dienst außer Betrieb zu setzen. Dieses Ziel wird oft durch das Senden einer großen Menge von Anfragen an den Dienst erreicht oder durch die Ausnutzung eines Fehlers im Dienst. Häufig wird die verteilte Variante dieses Angriffs (DDoS) verwendet, die viele verschiedene, verteilte Rechner nutzt. Im Datenverkehr ist ein häufiges Anzeichen eine große Menge (das Hundert- bis Tausendfache) an Anfragen in kurzer Zeit (wenige Stunden, höchstens wenige Tage).
DDoS Slow Drip
Dieser Angriffstyp nutzt eine große Zahl von Rechnern, um eine relativ kleine Menge gefälschter Anfragen an die Zielserver zu senden. Der Angreifer kauft die Domain xyz.com und richtet die Einträge zu deren Name-Servern auf das Opfer (kvalitni-internet.cz). Die Anfrage wird über die Standard-DNS-Resolver des infizierten Rechners ausgeführt. Die Resolver kontaktieren daraufhin die Name-Server, die die Zieldomain verwalten (xyz.com). Der infizierte Rechner erzeugt einen Angriff mit einer großen Menge zufälliger, nicht existierender Domains zweiter Stufe (sdvpanva641vd.xyz.com). Als Erstes erhält diese Anfrage der Cache des DNS-Resolvers, der diese Einträge nicht gespeichert hat. Deshalb müssen die Resolver die maßgeblichen Name-Server der Domain (xyz.com) weiter befragen. Dadurch überlasten sie die Name-Server von kvalitni-internet.cz, die nicht mehr antworten können. Die resultierende Antwort ist daher SERVFAIL (der Resolver kann die Anfrage des Clients nicht erfüllen).
Domain Generation Algorithm (DGA)
Botnetze, die auf dem Domain Generation Algorithm (DGA) beruhen, suchen ihren Steuerungsserver C&C (Control and Command), indem sie eine Menge von Domains erzeugen, die sich mit der Zeit ändern kann (typischerweise wird sie täglich erzeugt). Der Besitzer des Botnetzes registriert im Voraus eine dieser Domains und stellt so sicher, dass die infizierten Rechner den C&C-Server kontaktieren und neue Anweisungen erhalten können.
Das neuronale Netz von Whalebone erkennt zufällig aussehende Domains, z. B. ywhwroqfqd.com, ysxmushmjr.info
Botnet
Eine Gruppe infizierter und übernommener Rechner, die von einem Kontrollzentrum (C&C) aus gesteuert werden und für DDoS-Angriffe, den Versand von Spam, Angriffe auf Bankkonten usw. genutzt werden.
Aktualisierung 16. Februar 2024
Das könnte Sie interessieren
12. 9. 2026
Eine seltsame SMS oder E-Mail bekommen? Wie Sie Betrug erkennen und was zu tun ist
Ganzer Artikel
9. 9. 2026
Zwei-Faktor-Authentifizierung: die Absicherung, die auch dann greift, wenn Ihr Passwort gestohlen wird
Ganzer Artikel
30. 1. 2024
Was ist ein VPN, warum man es haben sollte und welche Vorteile es bringt?
Ganzer Artikel
18. 5. 2021
Sicherheit im Internet: Welche Gefahren drohen Ihnen und wie können Sie sich schützen?
Ganzer Artikel
22. 5. 2020